オリジンサーバー証明書検証
ダウンロード
フォーカスモード
フォントサイズ
リクエストがEdgeOneエッジノードを経由してオリジンサーバーにアクセスする際、オリジンサーバーへのアクセスにHTTPSプロトコルを使用している場合、デフォルトではEdgeOneはオリジンサーバー証明書の有効性について正当性の検証を行いません。現在この段階のハンドシェイクに対してより高いセキュリティ要件をお持ちの場合、EdgeOneはオリジンサーバー証明書検証の設定をサポートしており、カスタム検証方式によってオリジンサーバー証明書の正当性を検証し、例えばオリジンサーバーへのトラフィックハイジャックなどの悪意のある攻撃を防止します。
説明:
基本版以上のプランのみがこの機能の使用をサポートします。
サポートされる検証方式
検証方式 | 検証内容 |
検証を行いません。 | 元サーバーの応答証明書の正当性を検証しません。 |
指定された信頼済みCA証明書を使用して検証します。 | オリジンサーバー証明書がそのCAによって発行されたかどうか、および証明書の有効期間を検証します。オリジンサーバー証明書がそのCAによって発行されていない場合、または証明書が有効期間内にない場合、オリジンサーバーへのハンドシェイクは失敗し、525/555を応答します。 |
操作手順
シナリオ:信頼できるCA証明書を使用したオリジンサーバー証明書の検証を指定
例えば、現在のドメイン
example.comのオリジンサーバーはすべて特定のCAによって発行された証明書を使用しています。オリジンサーバーへのトラフィックのハイジャックを防ぐために、そのCA機関によって発行されたオリジンサーバー証明書のみを信頼します。1. EdgeOne コンソールにログインし、サイト一覧から設定が必要なサイトを選択して、サイト管理のセカンダリメニューに入ります。
2. 左側のナビゲーションバーで、ドメイン名サービス>ドメイン名管理をクリックします。ドメイン名管理ページで、証明書を設定するドメイン名を選択し、HTTPS列で編集をクリックすると、HTTPS証明書設定が表示されます。
3. オリジンサーバー証明書検証カードを見つけ、設定をクリックします。検証方式として指定された信頼済みCA証明書を使用した検証を選択し、信頼済みのCA証明書にチェックを入れます。
説明:
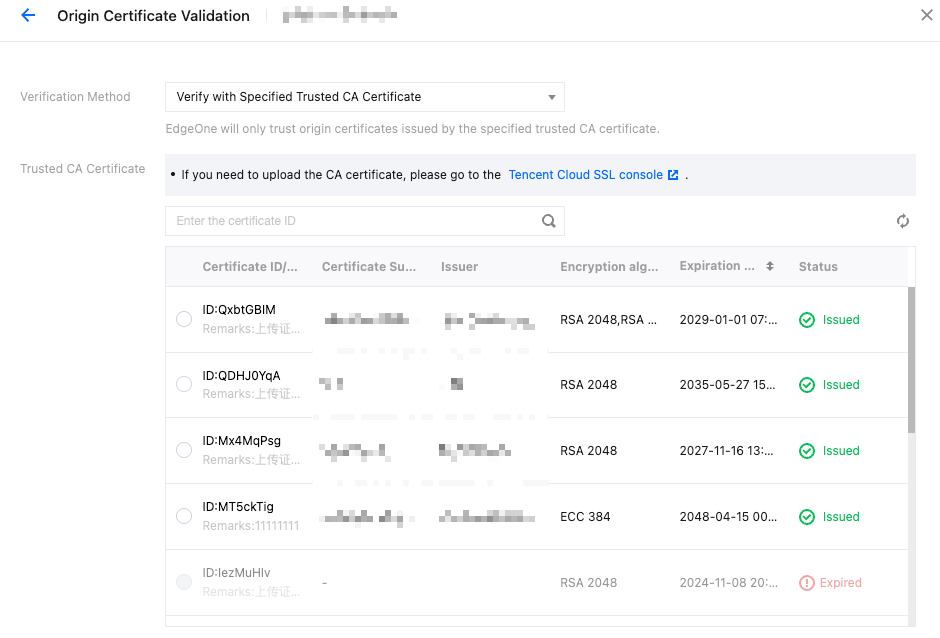
4. 保存をクリックすると、設定が配信されます。デプロイ完了後、設定が有効になります。
5. curlコマンドを直接使用してアクセステストを実行し、リクエストが正常に応答するかどうかを確認します。リクエストが正常に応答し、かつ応答ヘッダー
EO-Cache-StatusがMISSまたはRefreshHitである場合、現在のリクエストは正常にオリジンサーバーへアクセスしています。オリジンサーバーに設定された証明書がこのCAによって発行されていない場合、オリジンサーバーへのハンドシェイクが失敗し、525/555ステータスコードが表示されます。curl https://www.example.com/ -v
フィードバック