エッジ相互認証
ダウンロード
フォーカスモード
フォントサイズ
機能概要
HTTPS双方向認証は、双方向TLS認証またはクライアント認証とも呼ばれ、サーバーとクライアントの双方が相手の身元を検証する必要がある安全な通信プロトコルです。標準的なHTTPSでは、主にサーバーがクライアントに対して自身の身元を証明し(サーバー証明書を通じて)、安全で暗号化された通信チャネルを確立します。双方向認証はこれをさらに一歩進め、クライアントにも証明書の提供を求め、サーバー側がクライアントの身元を検証します。この方式は、通信の双方が信頼できることを保証する必要がある高度なセキュリティが求められるシステムでよく使用されます。認証方式の違いについては、単方向認証と双方向認証の違いをご参照ください。
クライアントとエッジノード間でHTTPS接続を行う際に、現在エッジHTTPS証明書が設定されている場合、EdgeOneはこれに基づいてさらにクライアント証明書の提供を要求し、双方向認証ハンドシェイクを使用することができます。
テスト
利用制限
現在、各ドメインにつき設定できるクライアントCA証明書は1枚のみで、RSA、ECC、またはSM2国密アルゴリズムの証明書に対応しています。
サーバー側に設定されているのが国密アルゴリズム証明書である場合、クライアントCA証明書も国密アルゴリズム証明書である必要があります。
事前準備
エッジHTTPS証明書を参照し、ドメインにサーバー証明書を設定しました。
クライアント証明書を準備します。それぞれclient.crt、client.keyです。この証明書はリクエストに含めてEdgeOneエッジノードに送信し、検証を受けるために使用されます。
クライアント証明書の署名に使用するCA証明書CA.crtを準備します。この証明書は、完全な証明書チェーンを事前にTencent Cloud SSLコンソールにアップロードする必要があります。形式の要件については、CA証明書の形式と証明書チェーンの仕様を参照してください。
上記の準備が完了したら、以下のコマンドを参照して、まずCA.crtとclient.crtが一致するかどうかを検証してください。
openssl verify -CAfile CA.crt client.crt
出力結果に
client.crt:OKと表示された場合、その証明書の発行チェーンが正しいことを示しています。参考は以下の通りです:client.crt: OK
説明:
操作手順
例えば、
www.example.comドメインに対して双方向認証を設定する必要があります。クライアントCA証明書はTencent Cloud SSLコンソールにアップロード済みです。1. EdgeOneコンソールにログインし、左側のメニューバーでサービス概要に進み、Webサイト安全な加速内で設定が必要なサイトをクリックします。
2. 左側のナビゲーションバーで、ドメインサービス>ドメイン管理をクリックします。
3. ドメイン管理ページで、証明書を設定するドメインを選択し、HTTPS列にある編集をクリックします。HTTPS証明書の設定が表示されます。双方向認証の設定で、エッジ双方向認証スイッチをオンにし、既存のクライアントCA証明書を選択して設定します。
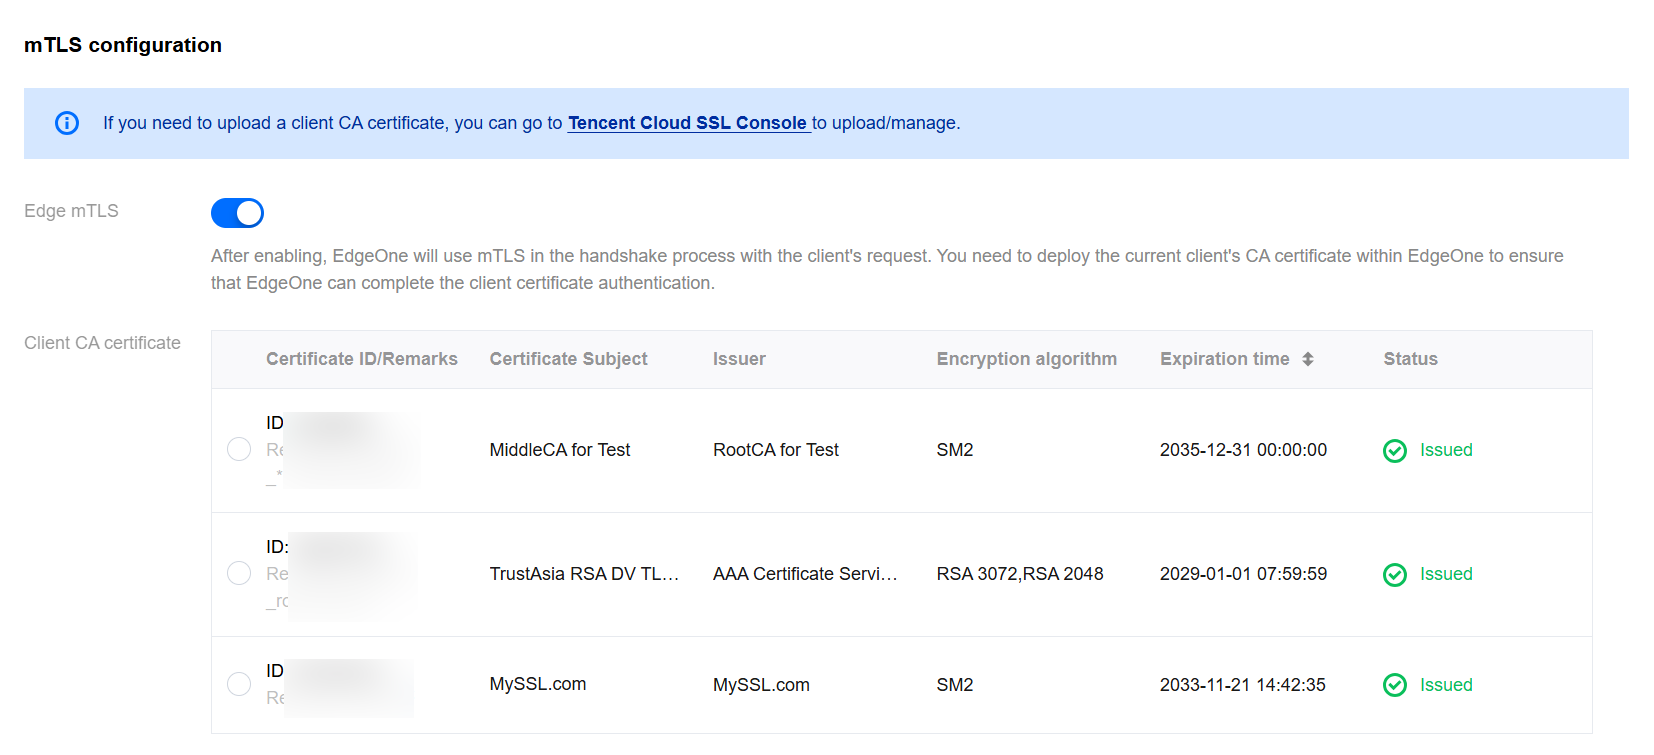
4. 確定をクリックすると、設定が配信され、デプロイ完了後に有効になります。設定完了後、クライアントはこのクライアントCA証明書によって署名されたクライアント証明書を携帯してアクセスする必要があります。そうでない場合、HTTPSハンドシェイクを完了できません。また、以下のcurlコマンドを参照し、クライアント証明書情報を携帯してハンドシェイクが成功したかどうかを検証することもできます。
curl https://www.example.com --cert client.crt --key client.key -v -k
ここで、--certはクライアント公開鍵証明書のローカルパス、--keyはクライアント秘密鍵証明書のローカルパスです。
よくあるご質問
Curlコマンドテスト時にエラーが発生し、Empty reply from serverが返されましたか?
以下のようなエラーを参考にしてください。この場合、最も一般的な原因は、現在設定されているクライアントCA証明書の証明書チェーンが不完全であることです。完全な証明書チェーンの内容を連結し、Tencent Cloud SSLコンソールにアップロードする必要があります。CA証明書の形式と証明書チェーンの仕様の順序に従って厳密に連結する必要があります。準備手順のopensslコマンドを参照して、まずCA証明書とクライアント証明書の信頼チェーンを検証し、チェーンに問題がないことを確認することをお勧めします。
* Request completely sent off* Empty reply from server* Closing connectioncurl: (52) Empty reply from server
フィードバック