HSTSの有効化
ダウンロード
フォーカスモード
フォントサイズ
機能説明
HSTS(HTTP Strict-Transport-Security)は、国際インターネット技術標準化組織IETFが推進するWebセキュリティプロトコルであり、ブラウザに対してより安全なHTTPSを使用してサイトにアクセスするよう通知するためのものです。Webサイトのセキュリティを強化し、悪意のある攻撃者が中間者攻撃を通じてユーザーの機密情報を窃取するのを防ぐ必要がある場合、またはデータプライバシー保護規制を遵守し、ユーザーのプライバシー情報を保護する必要がある場合、またはWebサイトの信頼性を向上させ、ユーザーのWebサイトに対する信頼感を高める必要がある場合は、HSTSを設定してWebサイトのセキュリティと信頼性を向上させることができます。
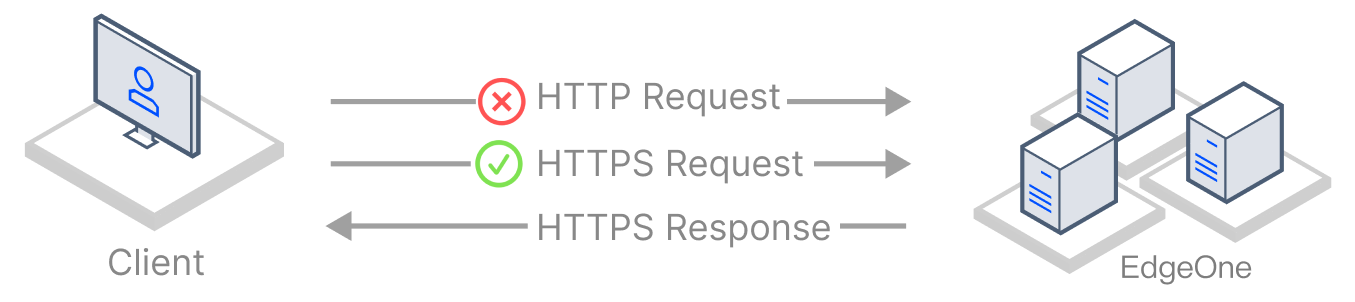
クライアントがHTTPプロトコルを使用してEdgeOneノードにリクエストを送信する際、HTTPSアクセスの強制を有効にしてリクエストをHTTPSにリダイレクトしていても、最初のリクエストでは依然としてHTTPリクエストが使用されるため、このプロセスは傍受または悪意のある改ざんを受ける可能性があります。
アクセスセキュリティを向上させるために、HSTSを通じてブラウザが直接HTTPSアクセスを開始するように強制できます。HSTSは高セキュリティレベルのWebサイトにおける重要なセキュリティメカニズムです。HSTSを有効にすると、EdgeOneはHTTPSリクエストに応答する際に、レスポンスヘッダー
Strict-Transport-Securityを追加します。このヘッダーを通じて、指定された期間内はブラウザが直接HTTPSプロトコルを使用してリクエストを開始するように指示します。注意:
1. HSTSの
Strict-Transport-Security ヘッダーはHTTPSリクエストでのみ有効となり、HTTPリクエストではこのヘッダーは応答されません。そのため、HSTSを有効にする際は、ユーザーが初回アクセス時にHTTPSリクエストでアクセスすることを保証するために、HTTPSアクセスの強制を設定することをお勧めします。これにより、この設定が有効になります。2. HSTSヘッダーが応答されるように設定されている場合、ブラウザは現在のサイトに証明書のセキュリティリスクが存在すると検証した場合、ユーザーに警告し、現在のユーザーアクセスをブロックして、ユーザーデータのセキュリティをさらに保護します。
シナリオ1:サイトの全ドメインにHSTSを有効化する
アクセスポイント全体に対してHSTSを有効にする必要がある場合は、以下の手順を参照してください:
前提条件
操作手順
1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. サイト詳細ページでサイト加速をクリックし、サイト全体設定ページに入り、右側のナビゲーションバーでHTTPSをクリックします。
3. HSTS設定カードを見つけ、スイッチをクリックすると、HSTSの設定を開始できます。
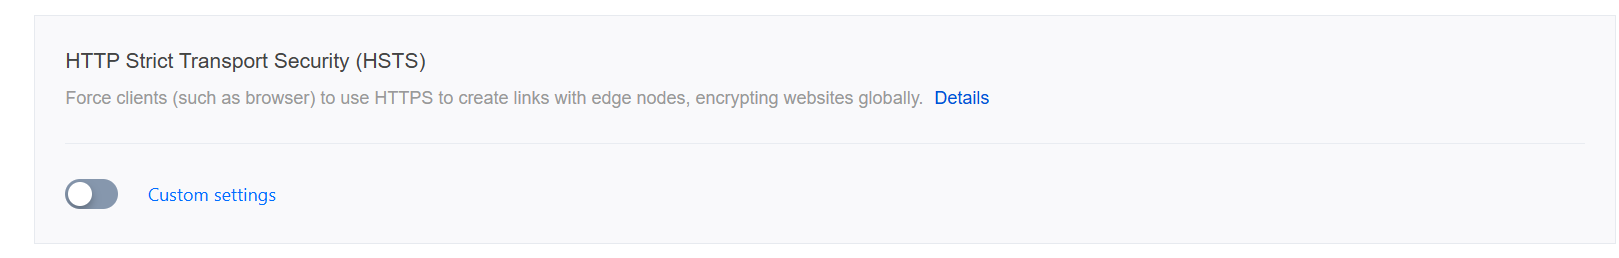
4. ポップアップ表示される設定ウィンドウで、
Strict-Transport-Securityヘッダーの内容を設定できます。設定状態:HSTS設定を有効または無効にします。
キャッシュ時間:max-ageフィールドの内容です。1~31536000の整数を設定できます。
サブドメインを含む:有効にすると、includeSubDomainsディレクティブが含まれます。
プリロード:有効にすると、preloadディレクティブが含まれます。
シナリオ2:指定ドメインにHSTSを有効化する
指定されたドメインに対してのみHSTSを有効にする必要がある場合、または異なるドメインごとに異なるHSTSを設定する必要がある場合は、以下の手順を参照してください。
前提条件
操作手順
1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. サイト詳細ページで「サイト加速」をクリックし、サイト全体設定ページに入り、「ルールエンジン」タブをクリックします。
3. ルールエンジンページで「ルールを作成」をクリックし、「新しい空白のルールを追加」を選択します。
4. ルール編集ページで、指定されたドメインのリクエストをマッチングするために、Hostマッチングタイプを選択します。
5. 操作>選択ボックスをクリックし、表示された操作リストで、操作としてHSTS設定を選択し、スイッチをクリックします。
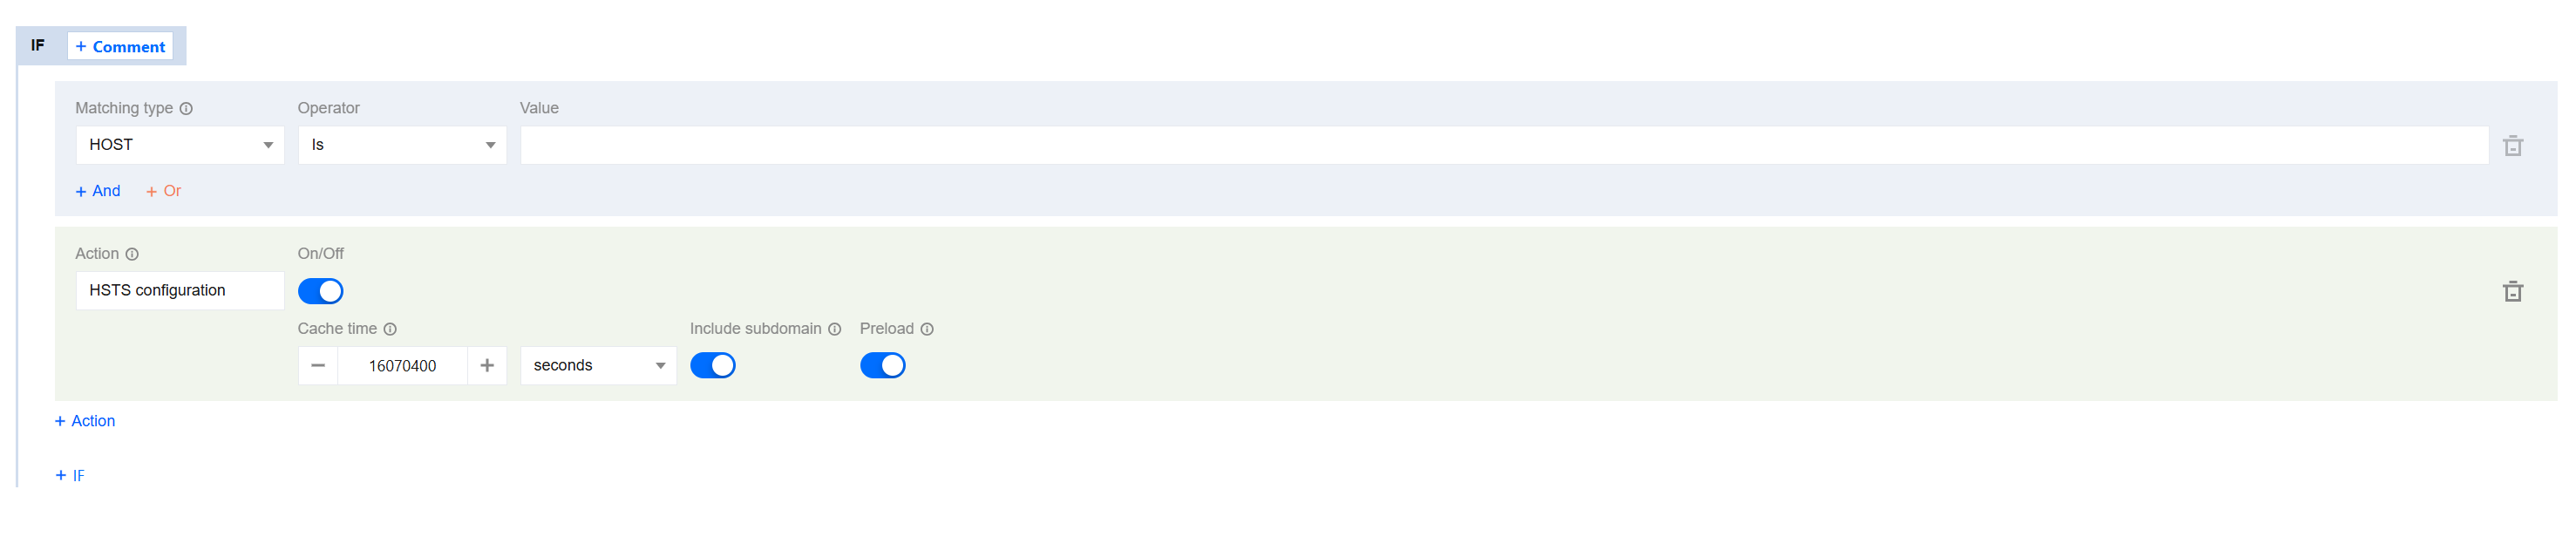
6. 「保存して公開」をクリックすると、このルールの設定が完了します。
詳細を見る
Strict-Transport-Securityヘッダーに含まれる各フィールドの意味は以下の通りです:フィールド | 説明 |
max-age=<expire-time> | HSTSヘッダーの有効期限です。単位は秒で、この期間中、ブラウザは常にHTTPSでリクエストを送信します。 |
includeSubDomains(任意) | このディレクティブが含まれている場合、現在のドメインとそのサブドメインでHSTSが有効になります。 |
preload(任意) | このディレクティブは、現在のドメインをすべての主要なWebブラウザのHSTSプリロードリストに追加することへの同意を示します。ブラウザ内蔵のHSTSリストに追加されると、ブラウザはそのドメインへのリクエストを発行する際、常にHTTPSリクエストを使用します。ブラウザ内蔵のHSTSリストに追加する必要がある場合は、以下の条件を満たす必要があります。 max-ageは少なくとも31536000(1年)です。includeSubDomainsを含める必要があります。preloadを含める必要があります。HSTS preload listを確認することで、現在のドメインがブラウザのプリロードリストに含まれているかどうかを検証できます。主要なブラウザは、定期的にバージョンアップ時にHSTS preload listをハードコード方式で組み込みます。 |
フィードバック