SSL/TLSセキュリティレベルの設定
ダウンロード
フォーカスモード
フォントサイズ
使用シナリオ
お客様のウェブサイトでHTTPSアクセスを有効にすると、EdgeOneはデフォルトで、より高い互換性を持つ複数のSSL/TLSバージョンでのアクセスをサイトに提供し、さまざまなユーザー端末のアクセス環境に適応します。通常は、この設定を変更する必要はありません。お客様のウェブサイトでより高いセキュリティが求められ、安全性の低いSSL/TLSバージョンでのアクセスを禁止する必要がある場合は、この設定を変更することで、使用するSSL/TLSバージョンをカスタマイズできます。
説明:
シナリオ1:サイト上の全ドメインに対するSSL/TLSセキュリティ設定の調整
アクセスポイント全体にSSL/TLSバージョンを設定する必要がある場合は、以下の手順を参照してください。
前提条件
操作手順
1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. サイト詳細ページでサイト加速をクリックし、サイト全体設定ページに入り、右側のナビゲーションバーでHTTPSをクリックします。
3. SSL/TLSセキュリティ設定のカードを見つけ、グローバルサイト設定をクリックして変更します。
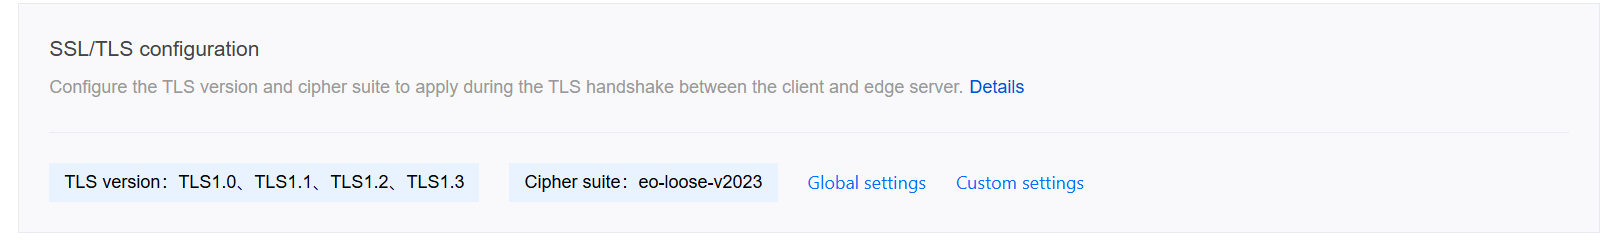
デフォルト設定:
TLSバージョン:
TLS1.0、TLS1.1、TLS1.2、TLS1.3を有効にします。暗号スイート:
eo-loose-v2023。シナリオ2:指定ドメインに対するSSL/TLSセキュリティ設定の調整
指定されたドメインに対してのみSSL/TLSバージョンをカスタマイズして変更する必要がある場合は、以下の手順を参照してください。
前提条件
操作手順
1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. サイト詳細ページで「サイト加速」をクリックし、サイト全体設定ページに入り、「ルールエンジン」タブをクリックします。
3. ルールエンジンページで「ルールを作成」をクリックし、「新しい空白のルールを追加」を選択します。
4. ルール編集ページで、指定されたドメインのリクエストをマッチングするために、Hostマッチングタイプを選択します。
5. 「操作」>「選択ボックス」をクリックし、表示される操作リストで、操作として「SSL/TLSセキュリティ設定」を選択します。
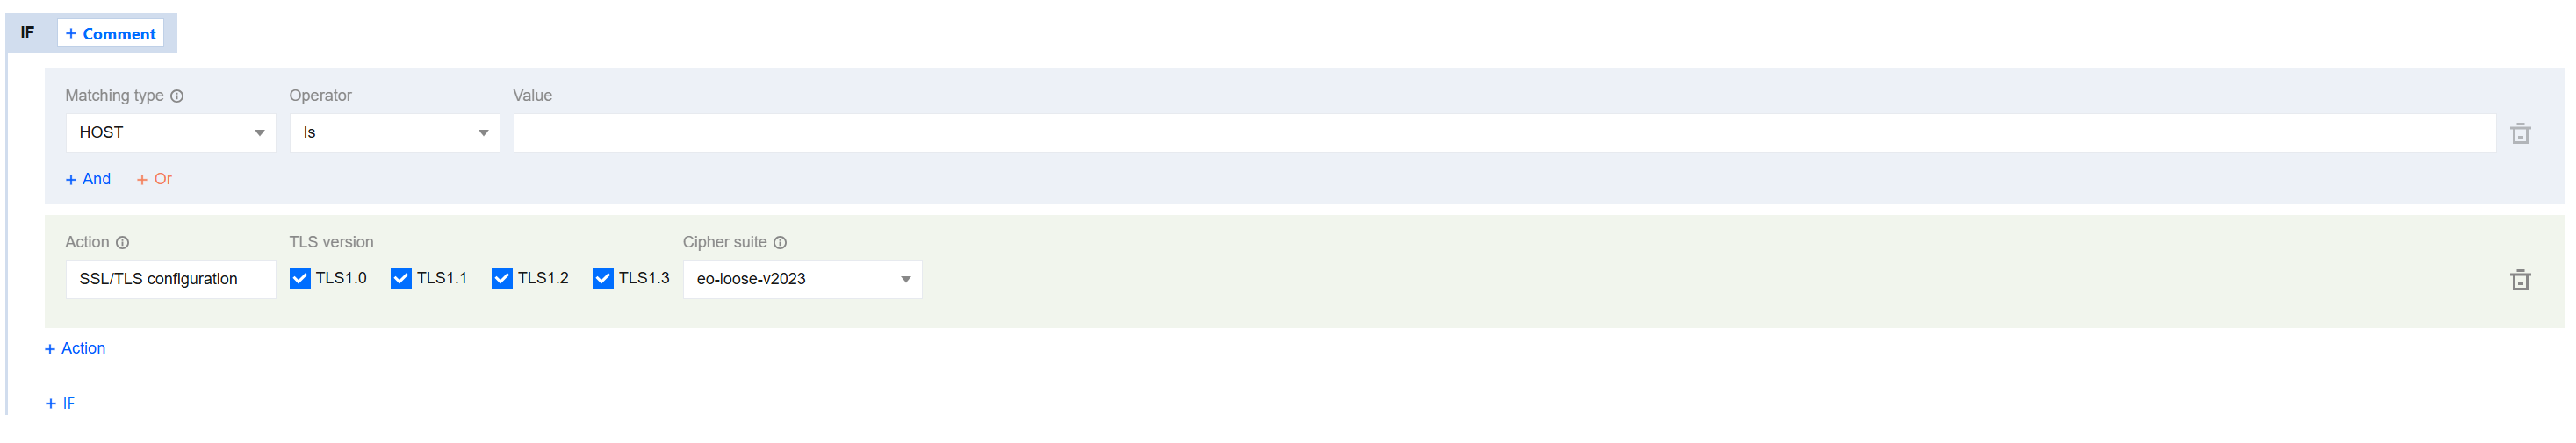
6. 「保存して公開」をクリックすると、このルールの設定が完了します。
フィードバック