DLCリソースアクセス権限の追加
ダウンロード
フォーカスモード
フォントサイズ
WeDataはアクセスポリシー設定を通じてデータレイクコンピューティング(Data Lake Compute、DLC、以下DLCと略称)と連携し、DLCの製品機能とリソース権限を操作できます。これにより、WeDataに俊敏で効率的なデータレイク分析・コンピューティングサービス能力を付与し、マルチソース異種データの統合クエリ分析をサポートし、データサイロを解消し、データ価値を発揮します。
前提条件
WeDataユーザーはDLC製品を購入および設定する必要があります。
ポリシー設定ページへ移動する
1. WeDataコンソールにログインします。
2. カーソルを右上のユーザーアバターにドラッグし、展開されたメニューでCAMをクリックします。
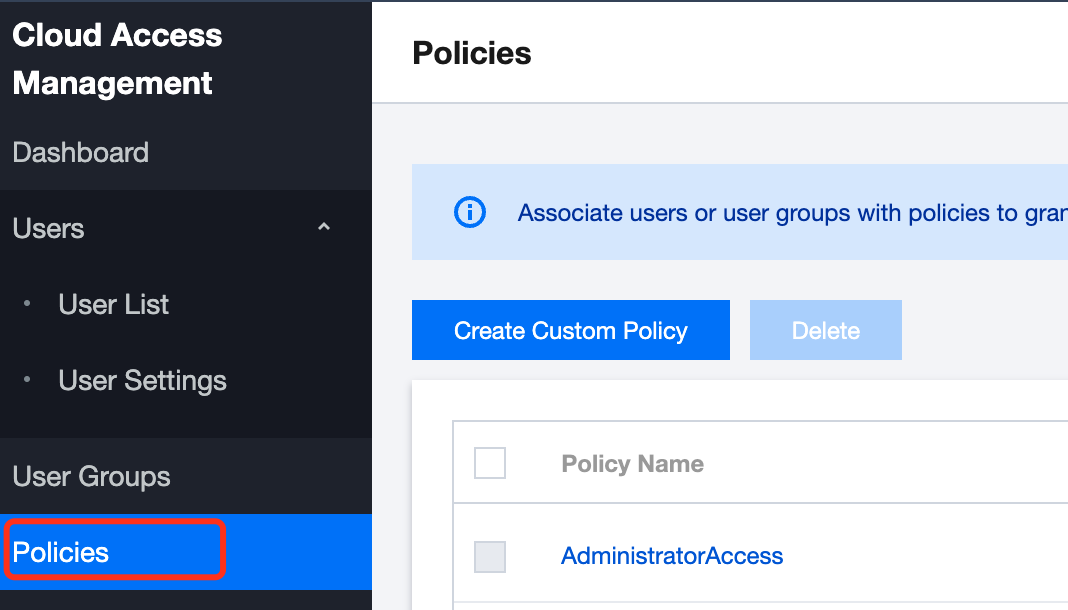
3. CAMページの左側メニューでポリシーをクリックすると、ポリシー設定ページに進みます。
DLCアクセスポリシーの追加
ユーザーまたはユーザーグループをポリシーに関連付けると、ポリシーに記述された操作権限を取得できます。以下のフローでは、ユーザーはポリシーの手順に従ってDLCのすべてのサービスと操作権限を設定し、それをユーザーのロールに付与することで、対応するロールが対応する権限を取得できるようになります。
ステップ1:新しいポリシーの作成
ポリシーページのカスタムポリシーの新規作成をクリックすると、現在のユーザーに製品またはサービスの権限を設定できます。
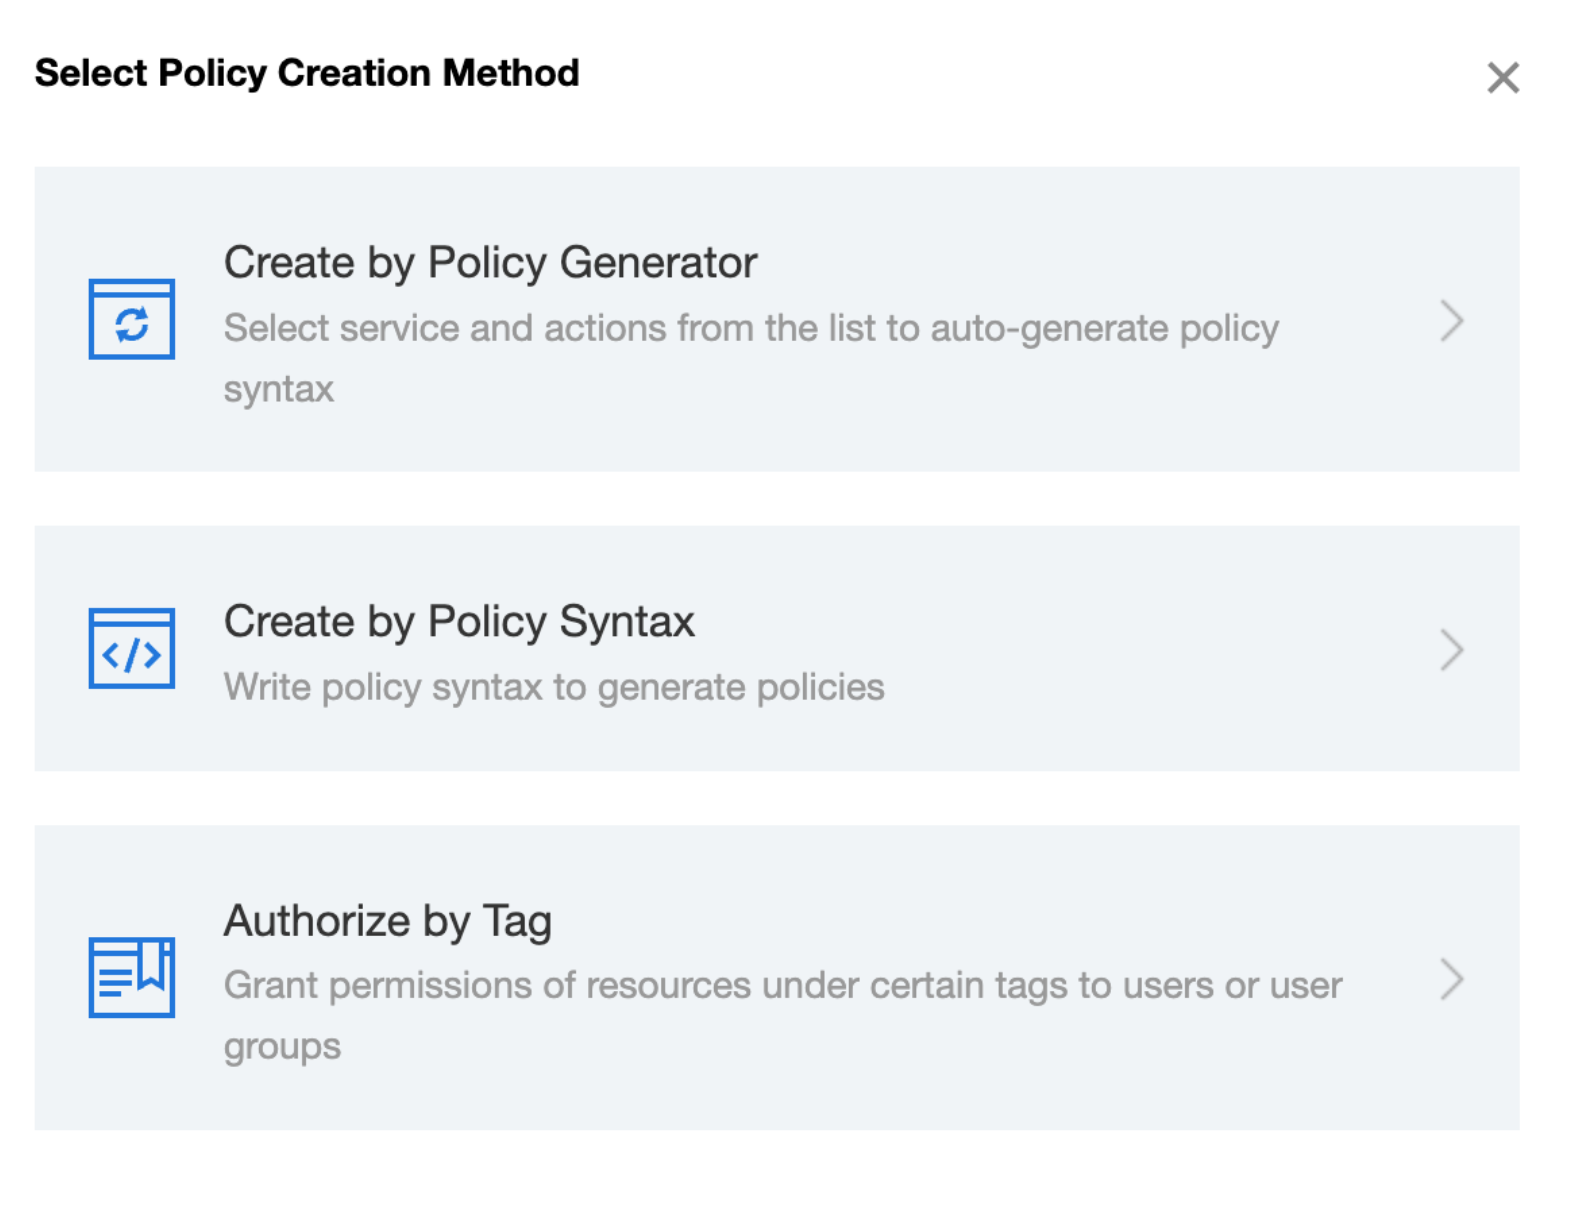
ポリシー作成方法でポリシージェネレーターによる作成を選択します。このポリシー方法では、リストから製品サービスと操作を選択し、ポリシー構文を自動生成できます。
ステップ2:ポリシーの設定
ポリシージェネレーターによる作成方法では、ポリシー設定編集ページでビジュアルポリシージェネレーターを使用してポリシーを編集します。
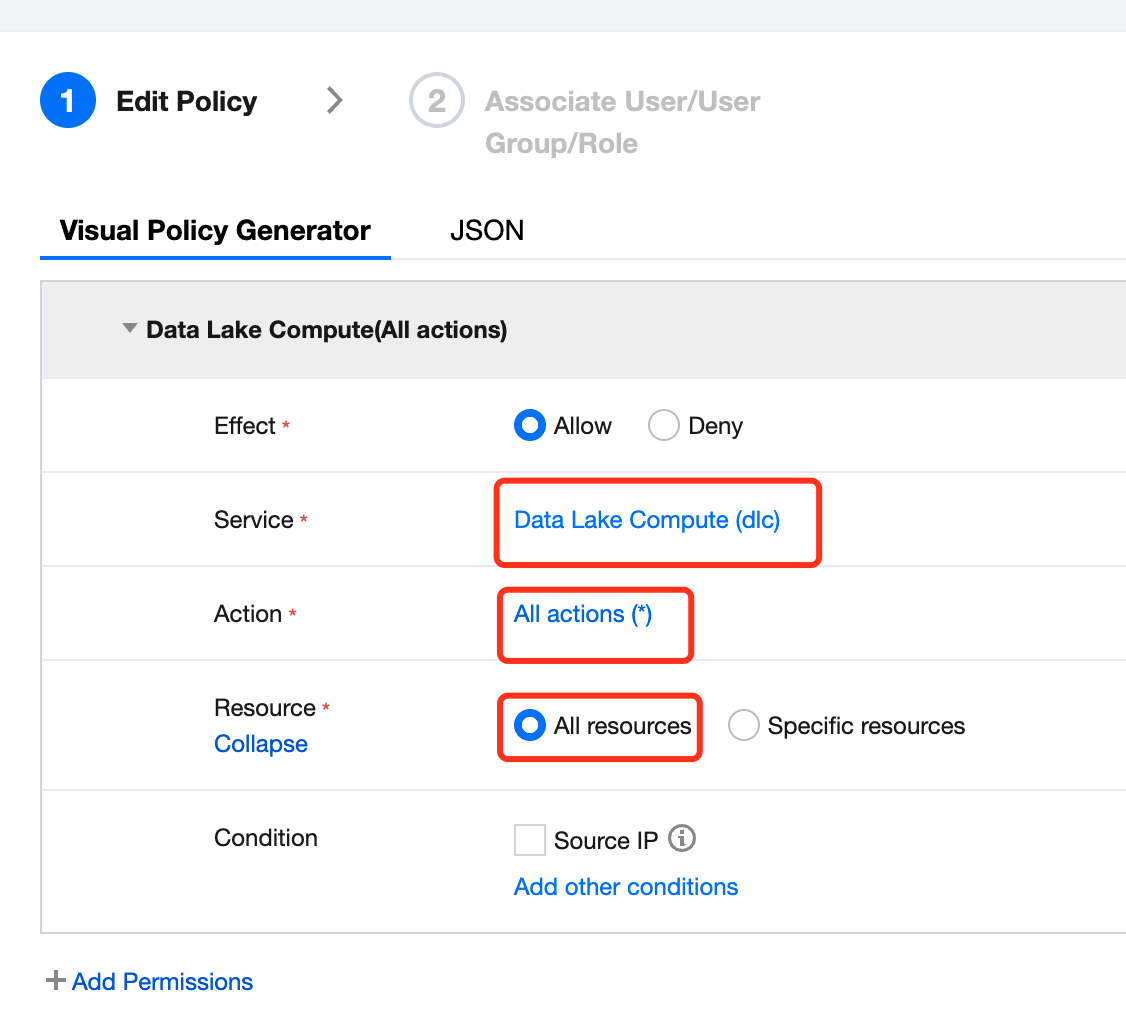
設定項目は以下の通りです:
設定項目 | 情報 |
効果(Effect) | 允许を選択します。 |
サービス(Service) | 数据湖计算 Data Lake Compute (dlc) サービスを選択します。 |
操作(Action) | 全部操作を選択します。 |
リソース(Resource) | 全部资源を選択します。 |
条件(Condition) | この項目はデフォルトのままにします。選択は不要です。 |
ポリシー編集手順の設定が完了したら、次へをクリックし、ユーザー/ユーザーグループ/ロールの関連付け手順に進みます。
ステップ3:ポリシーをユーザー/ユーザーグループ/ロールに関連付ける
ポリシー設定手順が完了したら、次にポリシーの基本情報を設定し、ポリシーを具体的なユーザーロールに関連付けます。
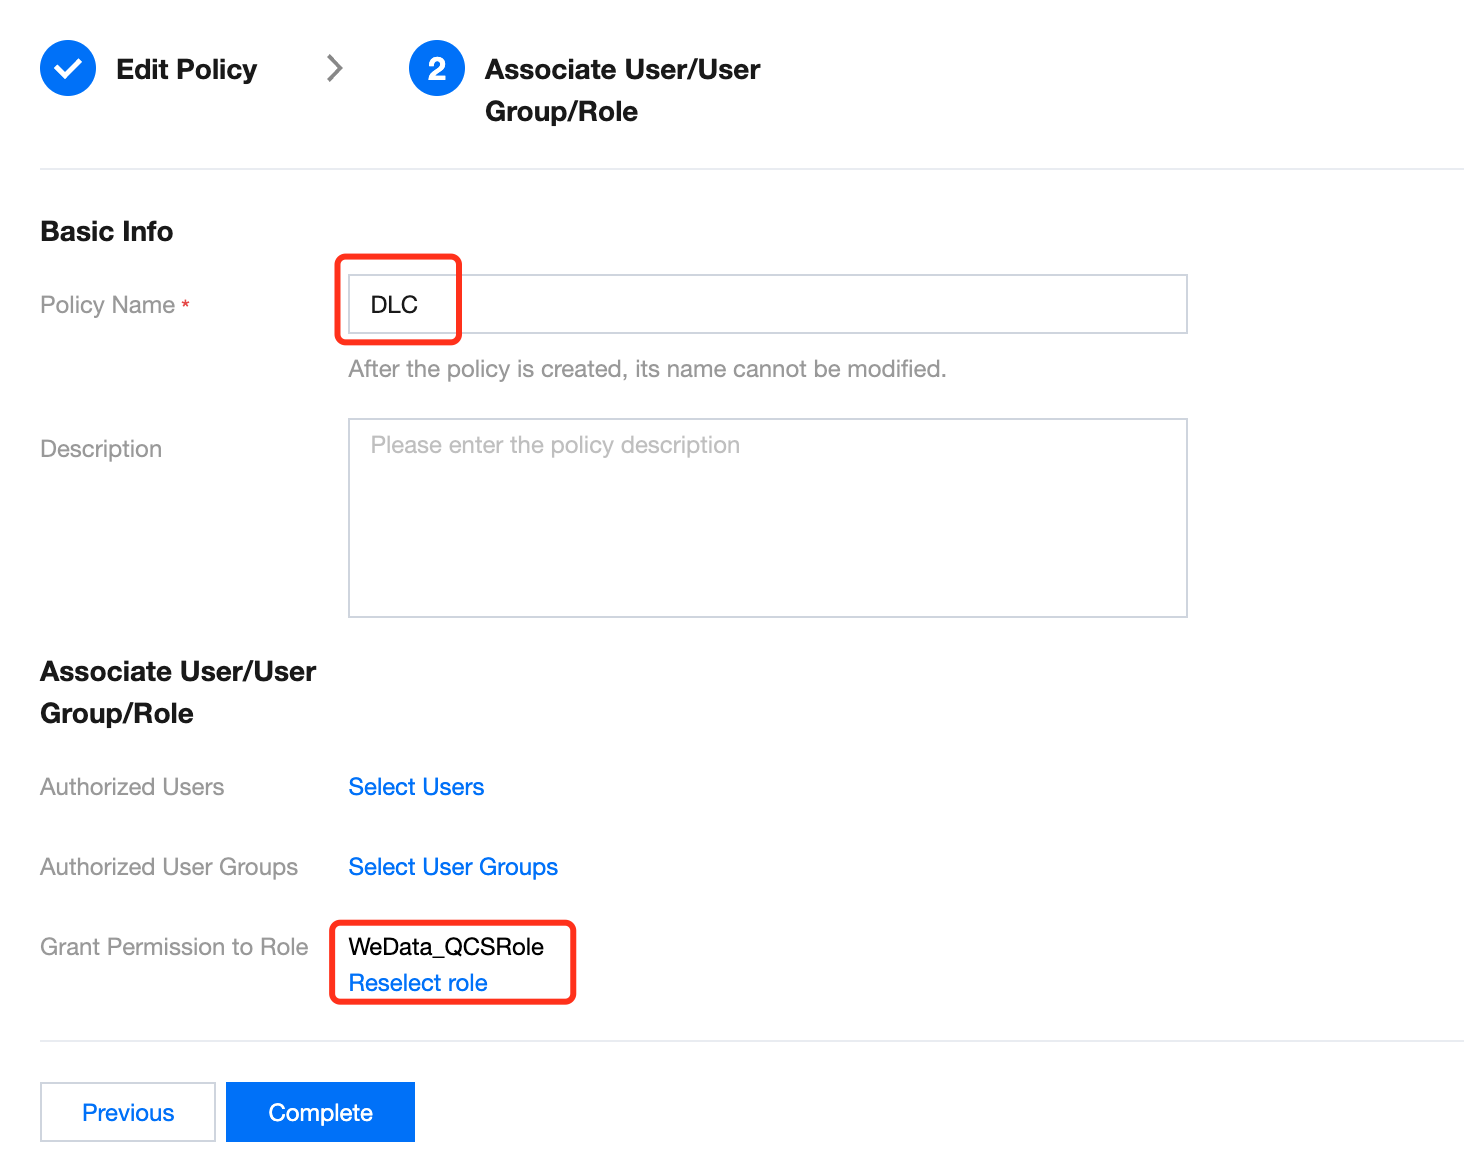
設定項目は以下の通りです:
設定項目 | 情報 | |
基本情報 | ポリシー名称 | 現在のポリシー作成後の名前をカスタマイズします。作成後、ポリシー名は変更できません。 |
| 説明 | カスタムポリシーの説明情報です。 |
関連ロール/ユーザーグループ/ロール | この権限をユーザーに付与します。 | デフォルトのままにします。選択は不要です。 |
| この権限をユーザーグループに付与します。 | デフォルトのままにします。選択は不要です。 |
| この権限をロールに付与します。 | WeData_QCSRoleロールに権限を付与することを選択します。 |
設定が完了したら、完了をクリックすると、WeDataはDLCリソースへのアクセス権限を取得できます。
フィードバック