EdgeOne不正利用防止実践チュートリアル
ダウンロード
フォーカスモード
フォントサイズ
このドキュメントの学習には約20分かかります。このドキュメントを学習することで、以下を理解できます:
1. CDN不正利用とは何か、またその一般的な種類と被害について説明します。
2. EdgeOneプラットフォームでトラフィックアラートと使用量上限ポリシーを設定し、リアルタイムログ配信を有効にして、CDN不正利用を防止する方法について説明します。
3. EdgeOneのトラフィック分析およびログ分析機能を利用して、不正利用攻撃を識別し、特定します。
4. 中小規模ウェブサイトプラットフォームとエンタープライズ向け業務プラットフォームにそれぞれ提供される、EdgeOneの不正利用防止実践チュートリアル構成の推奨事項です。
CDN不正利用とは何ですか?
CDN不正利用とは、許可されていないユーザーが不正な手段でウェブサイトのリソースを大量に取得し、ウェブサイトの帯域幅とサーバーリソースを消費する行為を指します。DDoS攻撃がウェブサイトの可用性に直接影響を与えるのに対し、CDN不正利用はウェブサイトの帯域幅などのコンピューティングリソースを消費することが多く、突発的な高帯域幅や大流量を発生させ、日常の消費金額を上回る請求書を引き起こし、ウェブサイトの運営コストを急激に上昇させます。CDN不正利用の一般的な手段は以下の通りです:
自動化ツール、プロキシサーバー、またはボットネットを通じて大量の不正なリクエストを送信します。
自動化ツールを通じて大容量ファイルを継続的にダウンロードするか、大量のデータ転送を行います。
ストレステストツールを使用して大量の同時リクエストを送信し、サーバーに過負荷テストを実施します。
説明:
現在Tencent Cloud CDNを使用している場合は、EdgeOneへのアップグレードを推奨し、EdgeOneで適切な保護ポリシーを設定してください。保護措置を適切に設定することで、CDN不正利用による影響を効果的に軽減し、業務の正常な運用を確保し、高額な請求を回避できます。CDNサービスの移行方法については、『CDN関連サービスのEdgeOne移行ツール利用ガイド』を参照してください。
予防策
利用量上限ポリシーの設定
ウェブサイトの主要指標(帯域幅、トラフィック、リクエスト数など)に使用量上限ポリシーを追加して制御し、適切な使用量上限とアラート閾値を設定することは、不正利用攻撃による高額な請求書の発生を防ぐ有効な戦略です。アラートが発生した場合は、直ちに調査手順に従ってリアルタイムリクエストが正常かどうかを確認し、対応手順に従って適切に処理してください。
説明:
使用量上限設定の有効化には一定の遅延(約10分)が存在します。その間に発生した消費は正常に課金されます。
上限ポリシーはすべてサブドメイン単位で使用量を集計します。適用範囲としてサイトまたはすべてのサブドメインを選択した場合、サイト配下のすべてのサブドメインが1つの上限ポリシーを共有することを示します。
同じドメインのトラフィック、帯域幅、またはリクエスト数ポリシーが同時に存在する場合、いずれか1つがしきい値に達すると、ドメイン停止サービスがトリガーされます。
現在はL7(アプリケーション層)トラフィック/帯域幅とHTTP/HTTPSリクエストに対する上限ポリシーの設定のみをサポートしています。L4(トランスポート層 TCP/UDP アプリケーション)トラフィックおよびQUIC、BOTなどのその他の付加価値サービスは、現時点ではサポートされていません。
設定サンプル
使用量上限ポリシーを設定します。具体的な操作については、使用量上限ポリシーを参照してください。上限ポリシーを追加するウィンドウで、適用サイトを選択し、以下の推奨事項に基づいて上限ポリシーを設定してください。
設定ディメンション | 設定オプション | 推奨事項 | 適用シナリオ |
統計周期 | 5分間(推奨) | 低めのしきい値を設定し、異常なトラフィックやリクエストを迅速に検知して対応できるようにします。 | 短時間内の異常なトラフィックやリクエストのピークを迅速に検知し、速やかに保護措置を講じることができます。リアルタイム監視と即時対応のニーズに適しています。 |
| 時間 | 中程度のしきい値を設定し、日常の通常業務におけるピーク時のデータと組み合わせることで、短時間のトラフィック急増時に誤って上限に達しないようにします。 | 短時間内のトラフィック変動傾向を捉えることができ、保護調整を行うための一定の対応時間を提供します。 |
| 日(24時間) | 高いしきい値を設定し、通常業務の日次トラフィックの2~3倍を基準とすることで、長期間にわたって異常なトラフィックを確実に識別できるようにします。 | 全体像を把握でき、1日を通じた異常なトラフィックやリクエストパターンを識別できます。長期的な保護戦略の策定とリソース計画に適しています。 |
上限設定 | L7トラフィック(推奨) | 通常のビジネストラフィックの2~3倍に基づいてトラフィックしきい値を設定し、トラフィックの急増に対応し、短時間の通常トラフィック増加による誤った上限到達を防ぎます。 | 攻撃者が大容量ファイルの大量ダウンロードなどによって帯域幅リソースを消費することを効果的に防止します。 |
| HTTP/HTTPSリクエスト数 | 通常のリクエスト数の2~3倍に基づいてしきい値を設定し、通常業務のピーク時に誤って上限に達しないようにします。 | 大量の偽造リクエストによってリソースを消費するリクエスト乱用型攻撃を効果的に防止します。 |
| L7帯域幅 | 通常の帯域幅使用量の2~3倍に基づいて帯域幅しきい値を設定し、帯域幅使用の急増に対応します。 | 帯域幅の過剰な消費を効果的に防ぎ、大流量ダウンロード攻撃によるリソースの浪費を回避します。 |
閾値超過 | サービスが停止されたため、ドメインリストで再度有効にする必要があります。 | | |
アラートしきい値 | 50%(推奨)、アクセス使用量が設定されたアラーム閾値の50%に達したときにアラームメッセージが送信されます。 | | |
説明:
アラートしきい値を有効にしている場合:スキャン粒度が5分間であるため、短時間に使用量が大幅に急増した際、前回のスキャンではアラートしきい値に達せず、次回のスキャンで直接アクセスしきい値に達する可能性があります。この場合、パーセンテージアラートとアクセスしきい値アラートの通知が同時に送信されます。
リアルタイムログ配信の有効化
アクセス行動をリアルタイムに観測し、異常な高頻度リクエストを識別し、保護ポリシーの最適化を支援するために、リアルタイムログ配信を有効にすることをお勧めします。この機能は、リクエストアクセスログを低遅延でお客様が指定した宛先に配信でき、コンソールまたはAPIを通じて設定できます。リクエストの発生から宛先がログを受信するまでの遅延は通常5分以内であり、リアルタイム監視、迅速なトラブルシューティング、CDN不正利用の防止などのシナリオに適しています。
リアルタイムログ配信タスクを新規作成する際は、ログタイプとしてレイヤー7アクセスログを選択してください。レイヤー7アクセスログは完全なL7リクエストログを記録し、Web防护モジュールによって処理またはブロックされたリクエストを含みます。アクセス元、リクエスト頻度、ヒットルール、処置アクションなどの情報に基づいて、不正利用攻撃の特徴を分析し、対応する保護ポリシーを設定して正確にブロックできます。
特定のセキュリティモジュールまたは特定の処置結果のリクエストを重点的に観測する必要がある場合は、レイヤー7アクセスログでフィルタ条件を設定できます。例えば、セキュリティルールにヒットした後の最終処置アクション、リクエストを最終処置したセキュリティモジュールなどの条件でログをフィルタリングし、観測、ブロック、許可、または特定のWeb防护モジュールにヒットしたリクエストの分析に使用できます。設定方法については、リアルタイムログフィルタ条件の配信を参照してください。
HTTPリクエストヘッダー、HTTPレスポンスヘッダー、またはCookie内の特定のフィールド値をプッシュする必要がある場合は、カスタムプッシュログフィールド機能を使用して、これらの情報を正確にログに記録できます。
調査・対応策
前述の予防措置を設定した後、アラートを受信し、使用量の急増が明らかであると判断した場合は、次のステップとして詳細な調査の実施を検討する必要があります。本節では、EdgeOneのトラフィック分析およびログ分析機能を活用して、不正利用が疑われるトラフィックに対して多次元的な特徴分析と特定を行う方法について重点的に説明します。
トラフィック分析
指標分析は、EdgeOneが提供する強力なデータ分析サービスであり、ユーザーがビジネスの稼働状況とセキュリティ状態を深く洞察できるようにすることを目的としています。主要な指標をリアルタイムで監視・分析することで、ユーザーは問題を迅速に特定し、リソース構成を最適化し、ビジネスの安定性とセキュリティを向上させることができます。不正利用攻撃の調査シナリオでは、データフィルタリングとフィルタリングを通じて、TOPランキングと組み合わせて、以下のデータに重点的に注目することをお勧めします:
Referer分布:空のRefererまたは不正なRefererが集中的に出現することは、多くの場合、クレデンシャルスタッフィング、クローラーなどの悪意のあるリクエストの兆候です。
URLリソースタイプのアクセス量の変化:少数のURLまたはリソースタイプのリクエスト量が急増し、他のリソースを大幅に上回る場合、標的型の不正利用を受けている可能性を示しています。
クライアントIP TOP:少数のIPが大部分のリクエストを占めているかどうかを観察し、IPベースのリクエスト頻度制御の実現可能性を評価します。
操作手順
1. EdgeOneコンソールにログインし、左側のメニューバーで指標分析をクリックします。
2. 指標分析ページで、フィルタを追加をクリックし、使用量アラートが発生したサイトをフィルタに追加します。
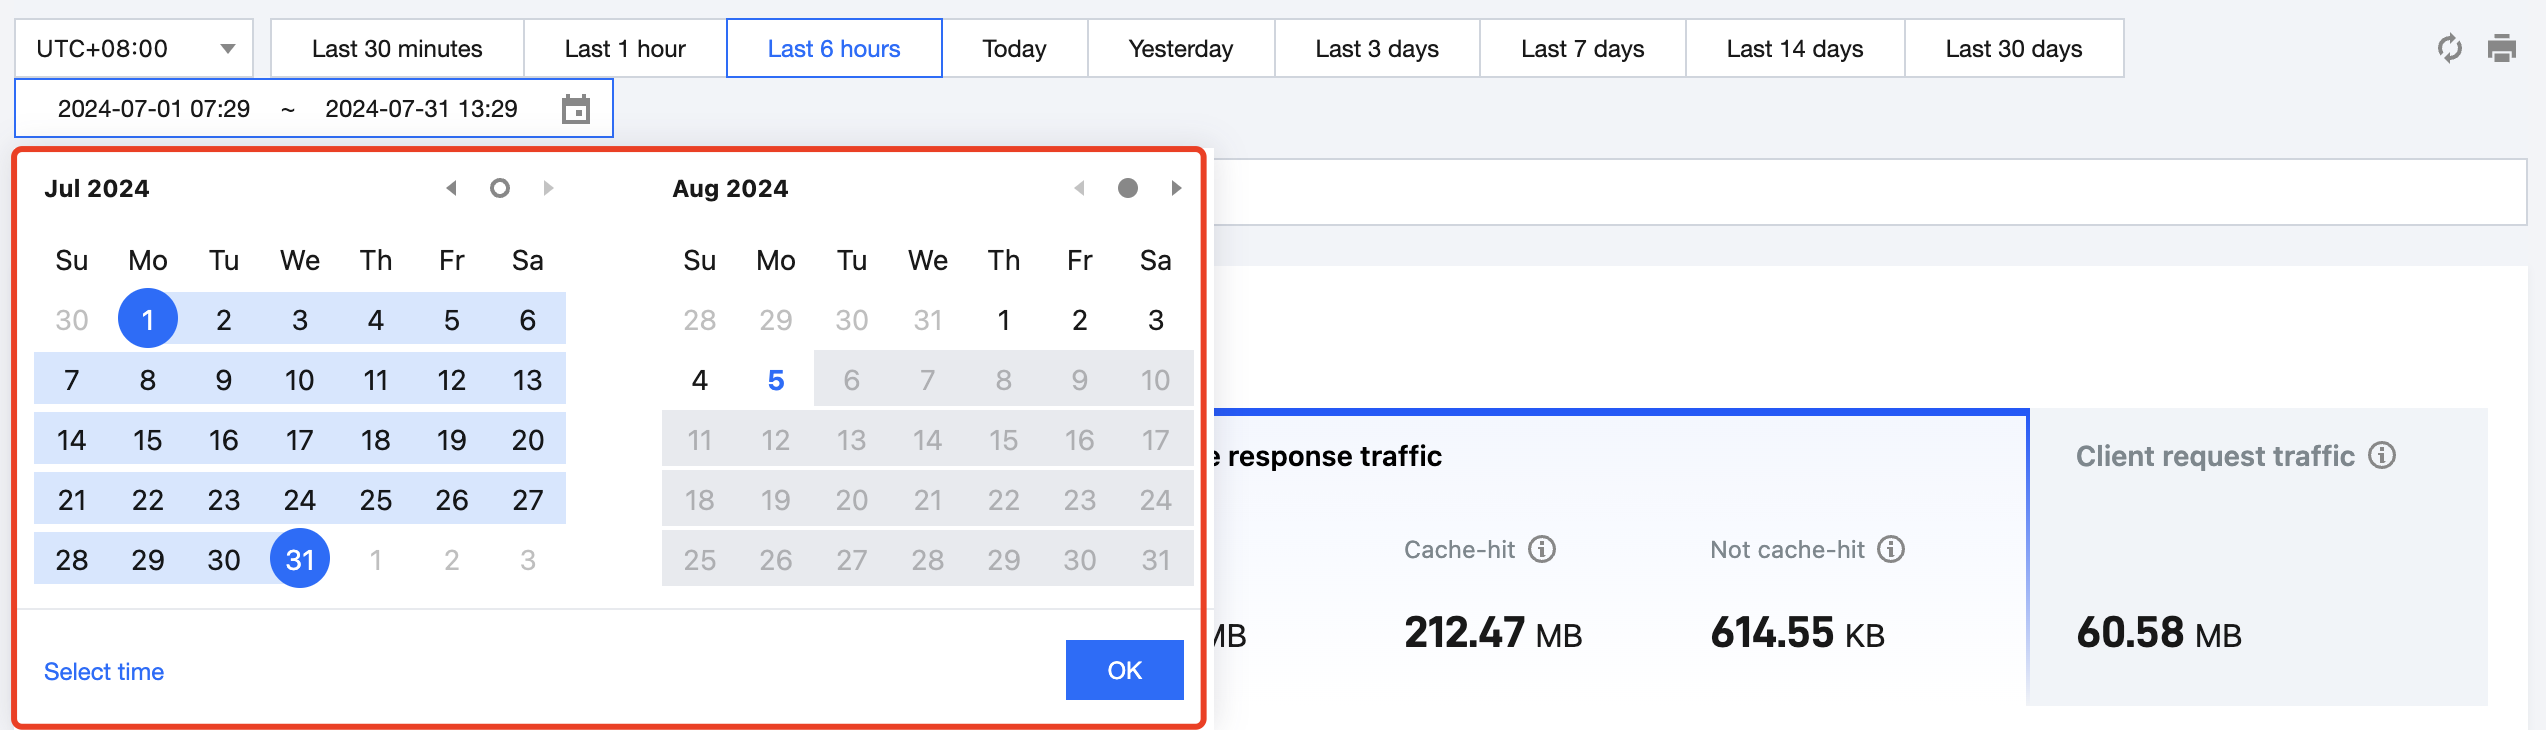
3. 疑似不正利用攻撃を受けた日付を期間として選択します。
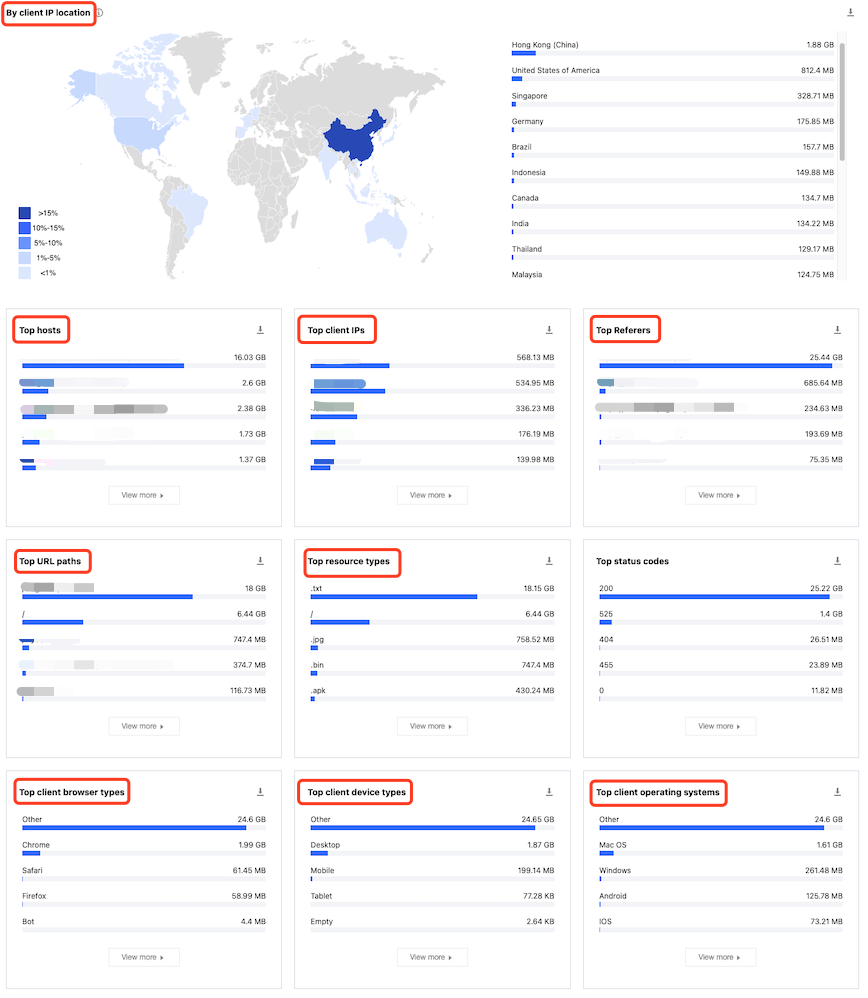
4. L7アクセストラフィックページで、以下のディメンションのランキングをドロップダウンして表示します:
Hosts:クライアントがリクエストしたサブドメインです。
URLs:クライアントがリクエストした具体的なリソースパスです。
リソースタイプ:クライアントがリクエストしたリソースタイプです。例えば、『.png』や『.json』などです。
クライアントIPアドレス:クライアントがリクエストした具体的な送信元IPアドレスです。
Referers:クライアントがリクエストしたReferer情報です。
}
デバイスタイプ:クライアントがリクエストに使用するハードウェアデバイスタイプです。値は以下の通りです:
TV:テレビ。
Tablet:タブレット。
Mobile:携帯電話。
Desktop:パソコン。
Other:その他。
ブラウザ:クライアントがリクエストに使用するブラウザタイプです。
オペレーティングシステム:クライアントがリクエストに使用するOSのタイプです。
5. フィルターを追加をクリックし、以下の推奨フィルター条件を追加して異常トラフィックに焦点を当て、確定をクリックします。
Referer:空のRefererリクエストを特定します。
URL:TOP 5 URLsを含み、不審なホットリソースを特定します。
リソースタイプ:TOP 5リソースタイプを含み、ホットリソースのタイプ分布を特定します。
デバイスタイプ:
OtherおよびEmptyに等しい場合、不審な非標準クライアントを特定します。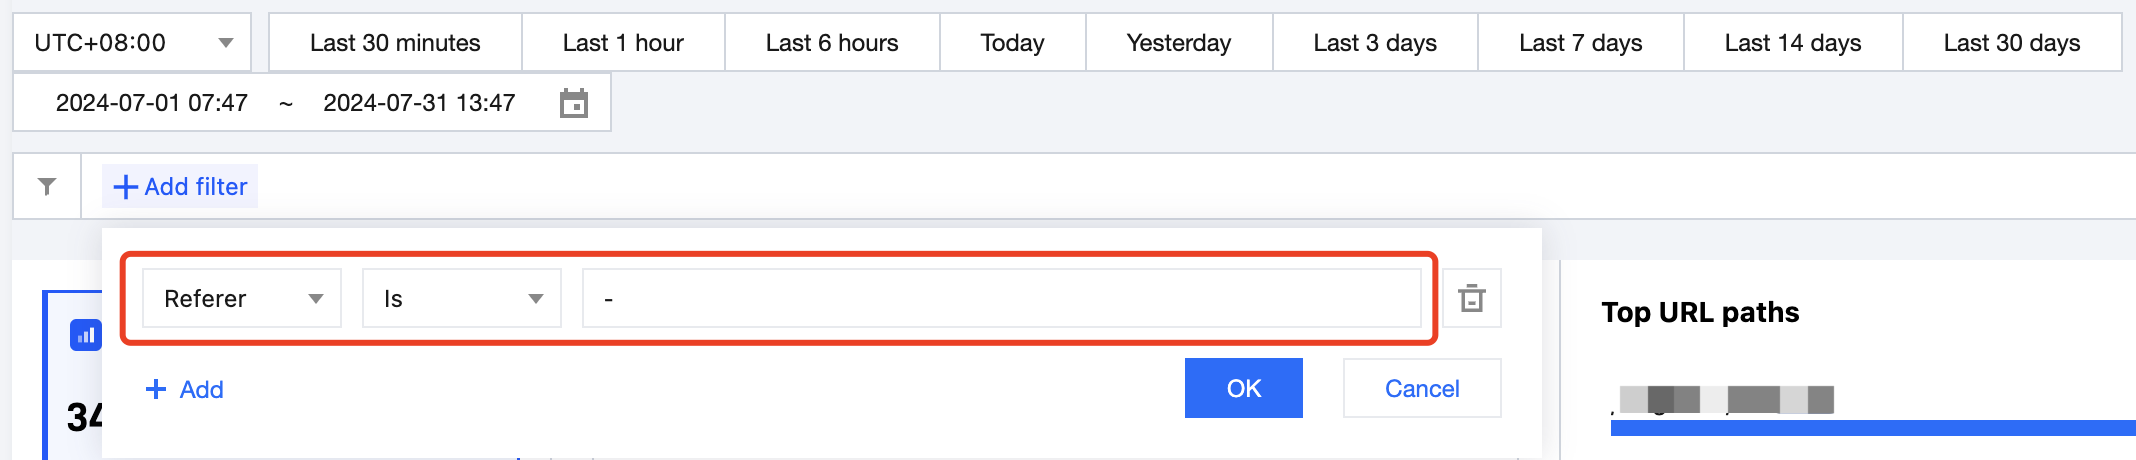
6. 筛选後の各指標の分布を観察し、正常な水準から明らかに逸脱しているデータを識別し、そのデータと不正利用との関連性を分析します。
オフラインログ分析
不正利用リクエストのさらなる特徴を発見するために、アラート発生時間帯のオフラインログを詳細に分析する必要があります。フィールドを総合的に分析することで、送信元IP、URLパス、リクエストパラメータ、User-Agent、Refererソースなど複数の次元から不正利用リクエストのプロファイルを描き出し、次のステップで正確な対応策を策定するためのデータ基盤を築くことができます。オフラインログ分析で不正利用の調査を行う際に重点的に確認できるログフィールドと対応する説明は以下の通りです:
フィールド名 | データ型 | 説明 | オフラインログのフィールド対応 | リアルタイムログのフィールド対応 |
RequestUrl | String | クライアントがリクエストしたURLパスで、クエリパラメータは含まれません。刷量攻撃に対して、このフィールドは重要な分析ディメンションです。 | ✓ | ✓ |
RequestUrlQueryString | String | クライアントがリクエストしたURL内のクエリパラメータです。不正リクエストのクエリパラメータが固定されている場合や特徴が明確な場合は、リクエストの送信元IPまたはそのパラメータに一致するリクエストを拒否リストに追加できます。 | ✓ | ✓ |
RequestUA | String | クライアントがリクエストしたUser-Agent情報です。単純な刷量ツールは同じUser-Agentを使用することがよくあります。特定のUser-Agentへのアクセスが集中しており、かつ一般的でないタイプの場合は、ブロックを検討できます。 | ✓ | ✓ |
RequestReferer | String | クライアントがリクエストしたReferer情報です。正常なリクエストのRefererは通常、そのサイトの他のページURLまたは検索エンジンURLです。一方、curlなどのコマンドラインツールはRefererを偽造する可能性があります。不正アクセス対象のページが実際には他のサイトから参照されないにもかかわらずRefererが存在する場合、異常と判定できます。Referer防盗链を設定することでブロックできます。 | ✓ | ✓ |
ClientIP | String | EdgeOneノードと接続を確立するクライアントIP、つまりリクエストの送信元IPです。少数のIPからのアクセス量が他のIPを大幅に上回る場合は、ブロックを検討できます。 | ✓ | ✓ |
EdgeResponseBodyBytes | Integer | ノードがクライアントに返すレスポンスボディのサイズ。単位:Byte。悪意のある刷量は大容量ファイルを繰り返しダウンロードすることが多く、EdgeResponseBodyBytesの統計結果を分析することは刷量分析の重要なステップです。 | ✓ | ✓ |
対応策
Webサイトの不正利用という複雑かつ変化の激しい攻撃シナリオに対して、万能な対策は存在しません。EdgeOneはアクセス制御やレート制限などの豊富な保護機能を提供しており、柔軟に組み合わせて適用できます。そのため、攻撃の特徴やビジネスの実情などの要素に基づいて、最適な保護設定の組み合わせを選択する必要があります。以下では、個人サイト運営者とオンラインビジネスサイトという異なる視点から、具体的なEdgeOne不正利用防止の実践チュートリアルを紹介します。
中小規模Webサイトプラットフォーム
シナリオ1:指標分析に基づく異常送信元IPの迅速なブロック
シナリオ例
盗用が疑われる時間帯において、L7アクセス流量のリソースタイプ別ランキング指標を分析したところ、5MBサイズのファイルのアクセス割合が異常に高いことが判明しました。さらに調査したところ、このファイルのパスは
/test/installer.apkであり、そのリクエストは主に1.1.1.0/24ネットワークセグメントのクライアントIPから発生していました。以上の手がかりに基づき、IP拒否リストポリシーを迅速に作成し、この悪意のあるネットワークセグメントをブロックして、潜在的な盗用行為を抑制できます。構成の推奨
個人版ユーザーの場合、基本アクセス制御で、ルールタイプをクライアントIP制御に設定し、マッチング方式をクライアントIPが等しいに選択し、マッチング内容を
1.1.1.0/24にし、処理方法をブロックに設定できます。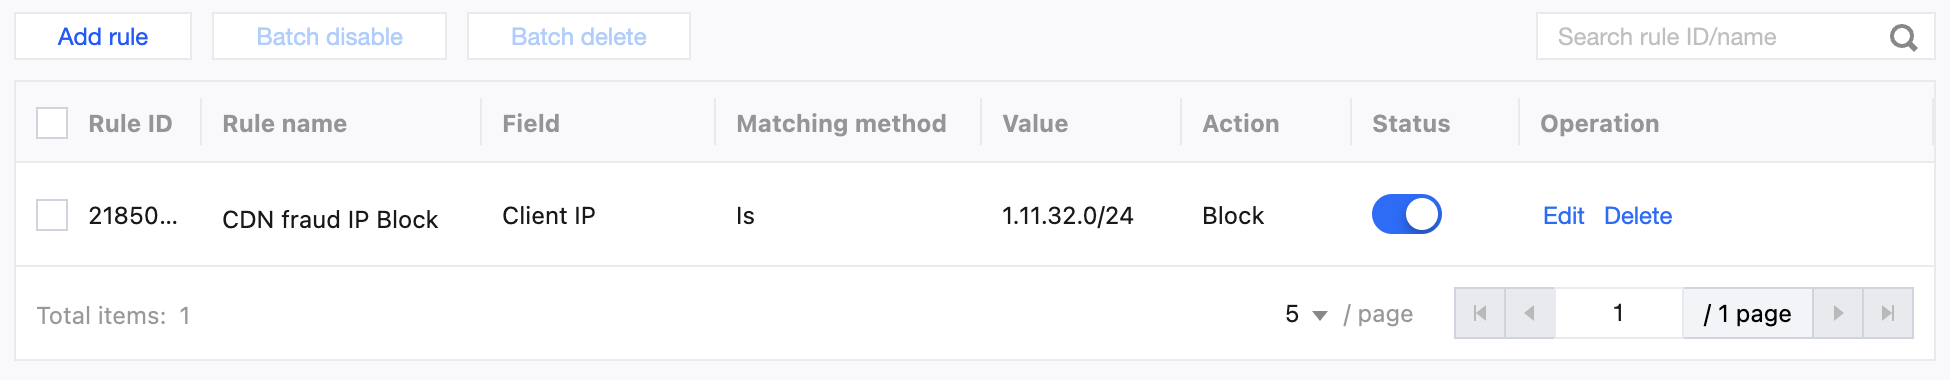
基礎版以上のユーザーの場合、正確一致ルールで、マッチングフィールドをクライアントIPマッチング
1.1.1.0/24 AND リクエストパス(Path)に/test/installer.apkを含むリクエストに設定し、処理方法をJavaScriptチャレンジに設定できます。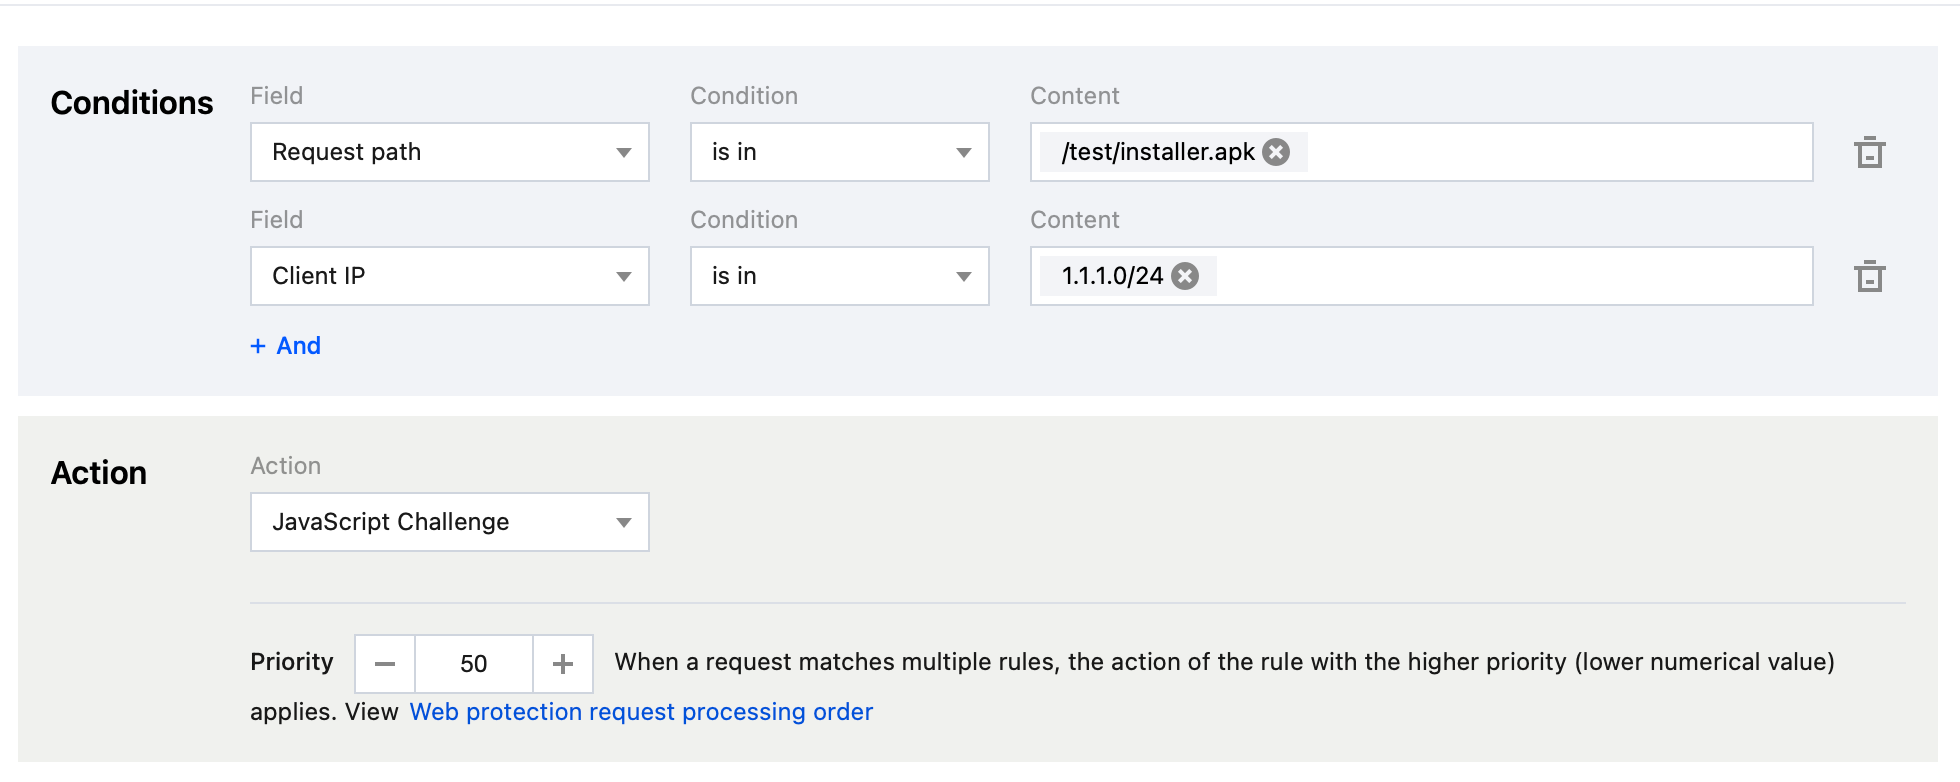
シナリオ2:ログ分析に基づく異常User-Agentの迅速なブロック
シナリオ例
リアルタイムログを確認すると、特定の時間帯にRequestUAの分布が異常に集中しており、さらに分析したところ、アクセス回数が最も多かったのは
python-requests/2.22.0で、同時にpython-requests/などのPythonスクリプト特有のUser-Agent識別子を含むリクエストが大量に発生していました。このようなリクエストは通常のブラウザのUser-Agent特徴から明らかに逸脱しているため、自動化リクエスト、さらには悪意のあるクローラーであると判定できます。これに基づき、User-Agent拒否リストルールを設定し、特定のUser-Agent識別子を含む不審なリクエストを正確にブロックできます。構成の推奨
個人版ユーザーの場合、基本アクセス制御で、ルールタイプをUser-Agent制御に設定し、マッチング方式をUser-Agentワイルドカードマッチングに選択し、マッチング内容を
*python-requests*にし、処理方法をブロックに設定できます。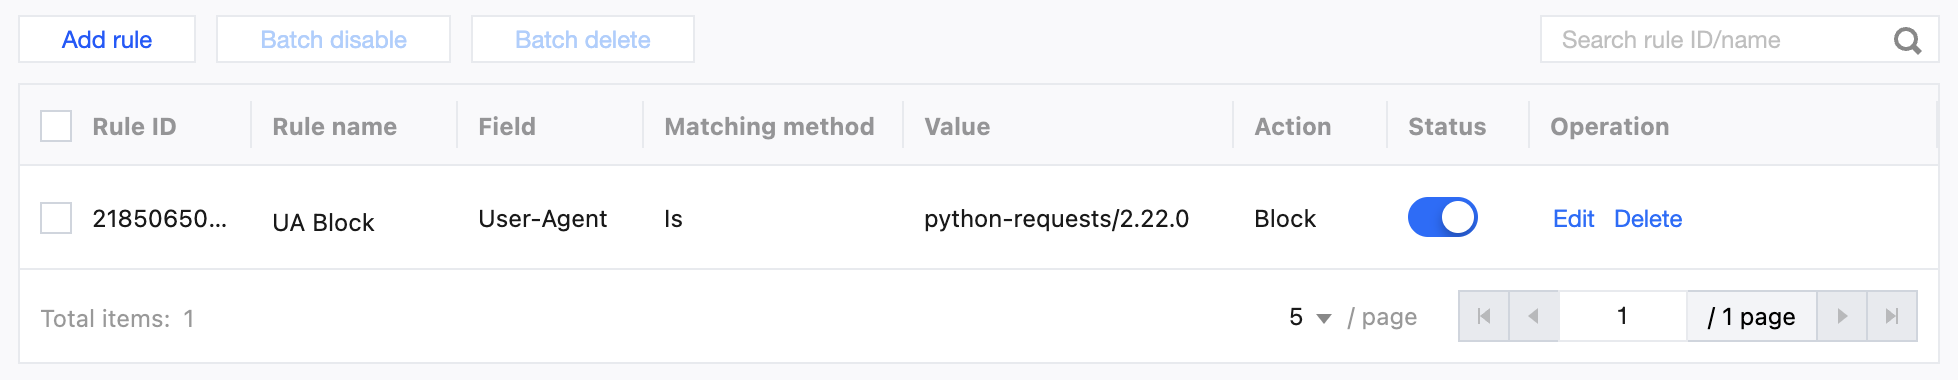
基礎版以上のユーザーの場合、正確一致ルールで、判断条件をUser-Agentに
python-requests/を含むリクエストに設定し、処理方法をJavaScriptチャレンジに設定できます。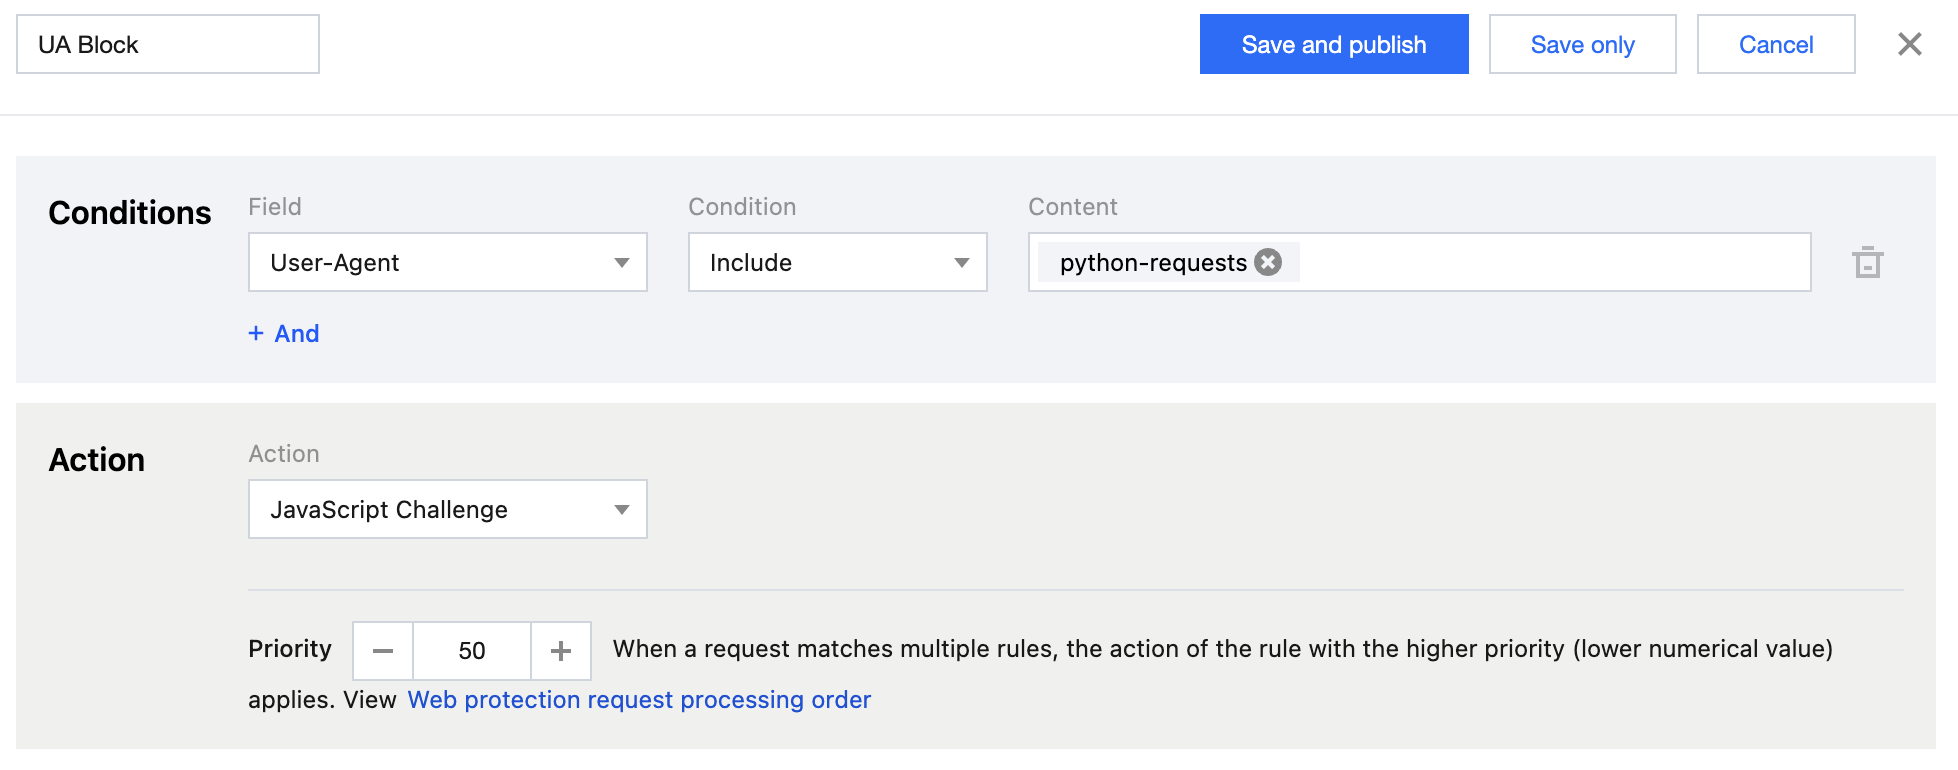
シナリオ3:既知の悪意あるUser-Agentに基づく予防的ブロック
シナリオ例
既知の一般的な不正利用ツールについては、その特徴的なUser-Agent文字列を事前にカスタムルールに設定できます。サイト全体または重要なパスでこのルールを予防的に有効にすることで、このようなツールによる不正利用のリスクを最大限に低減できます。一般的な不正利用のUser-Agentは以下の通りです:
空のUser-Agent curl/xx.xx Wget/xx.xx ApacheBench/xx.xx python-requests/xx.xx。構成の推奨
個人版ユーザーの場合、基本アクセス制御で2つのルールを設定できます。
ルール1:ルールタイプをUser-Agent制御に設定し、マッチング方式をリクエストのUser-Agentが空にし、実行アクションをブロックにします。
ルール2:基本アクセス制御で、ルールタイプをUser-Agent制御に設定し、マッチング方式をリクエストUser-Agentワイルドカードマッチング
*curl/*、*Wget/*、*ApacheBench/*および*python-requests/*にし、処理方法をブロックに設定します。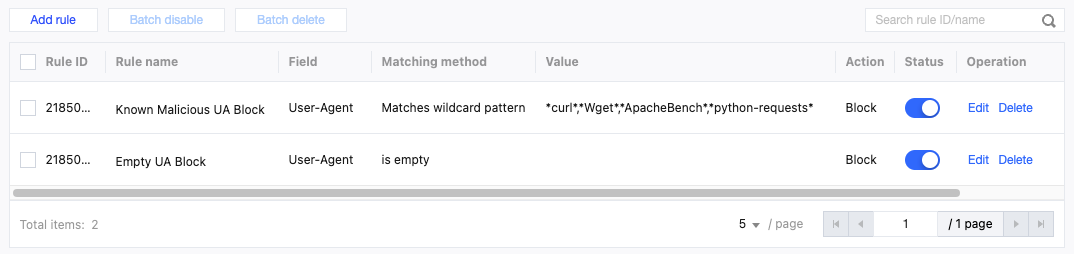
基礎版以上のユーザーの場合、正確一致ルールで以下の2つのルールを設定できます。
ルール1:正確一致ルールで、マッチングフィールドをUser-Agentに
curl/、Wget/、ApacheBench/およびpython-requestsを含むリクエストに設定し、処理方法をJavaScriptチャレンジに設定します。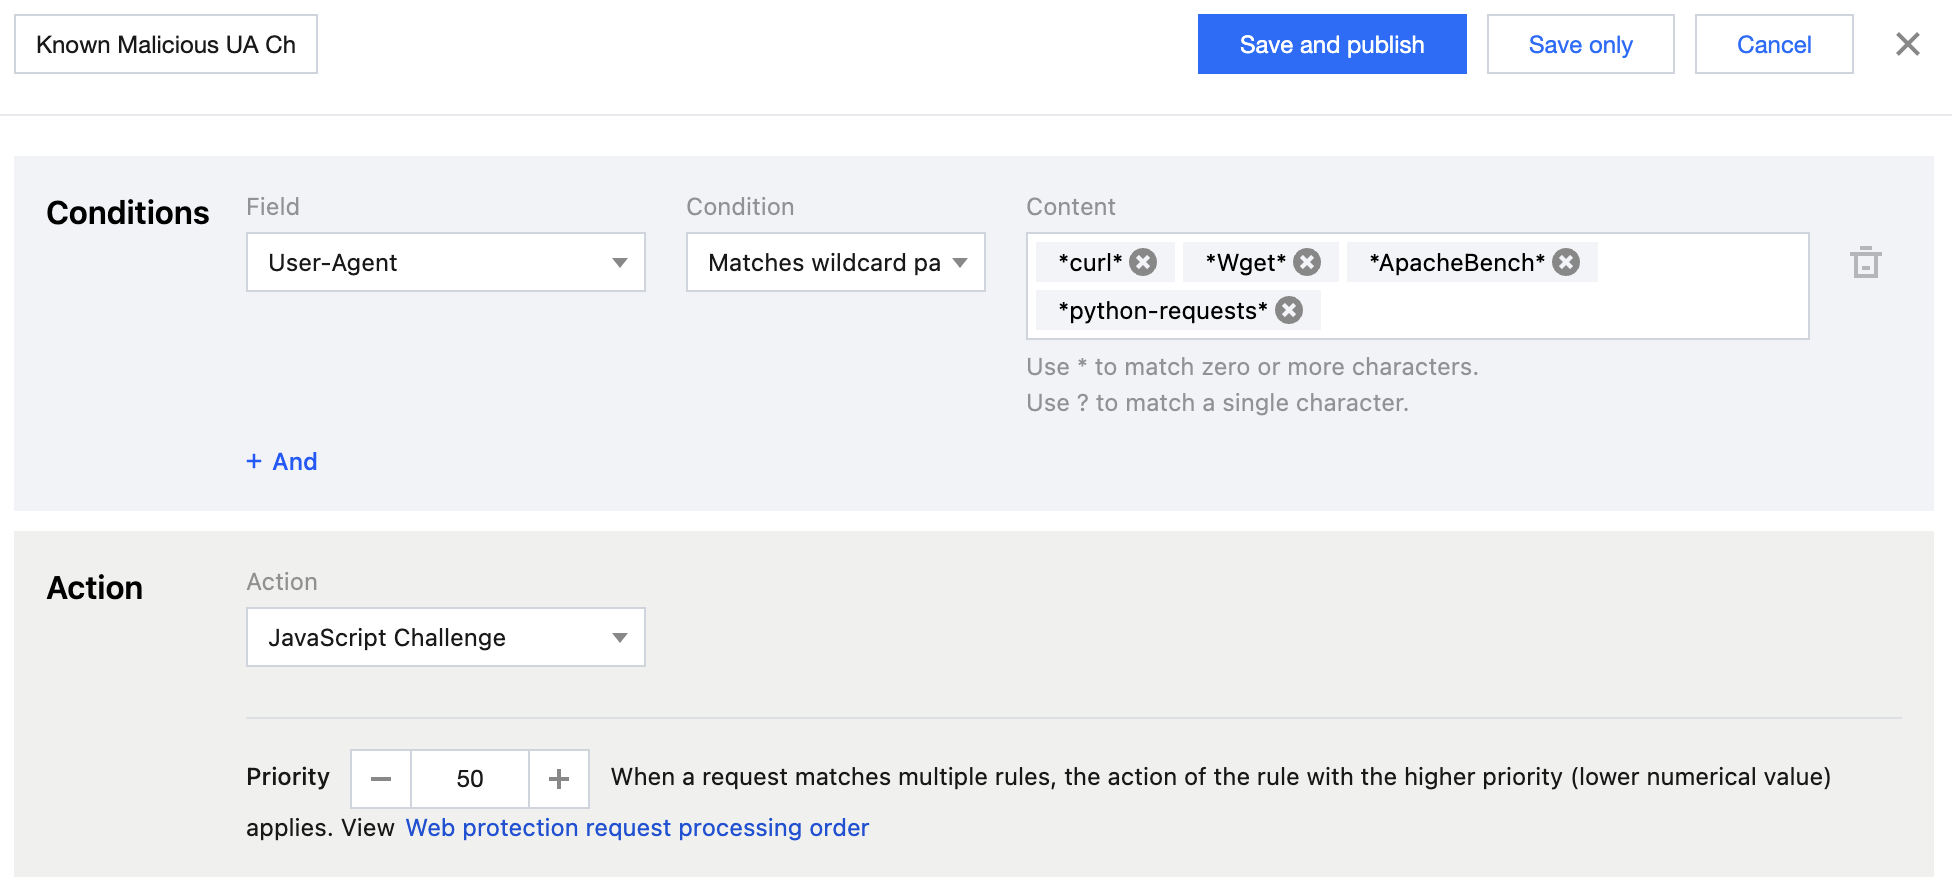
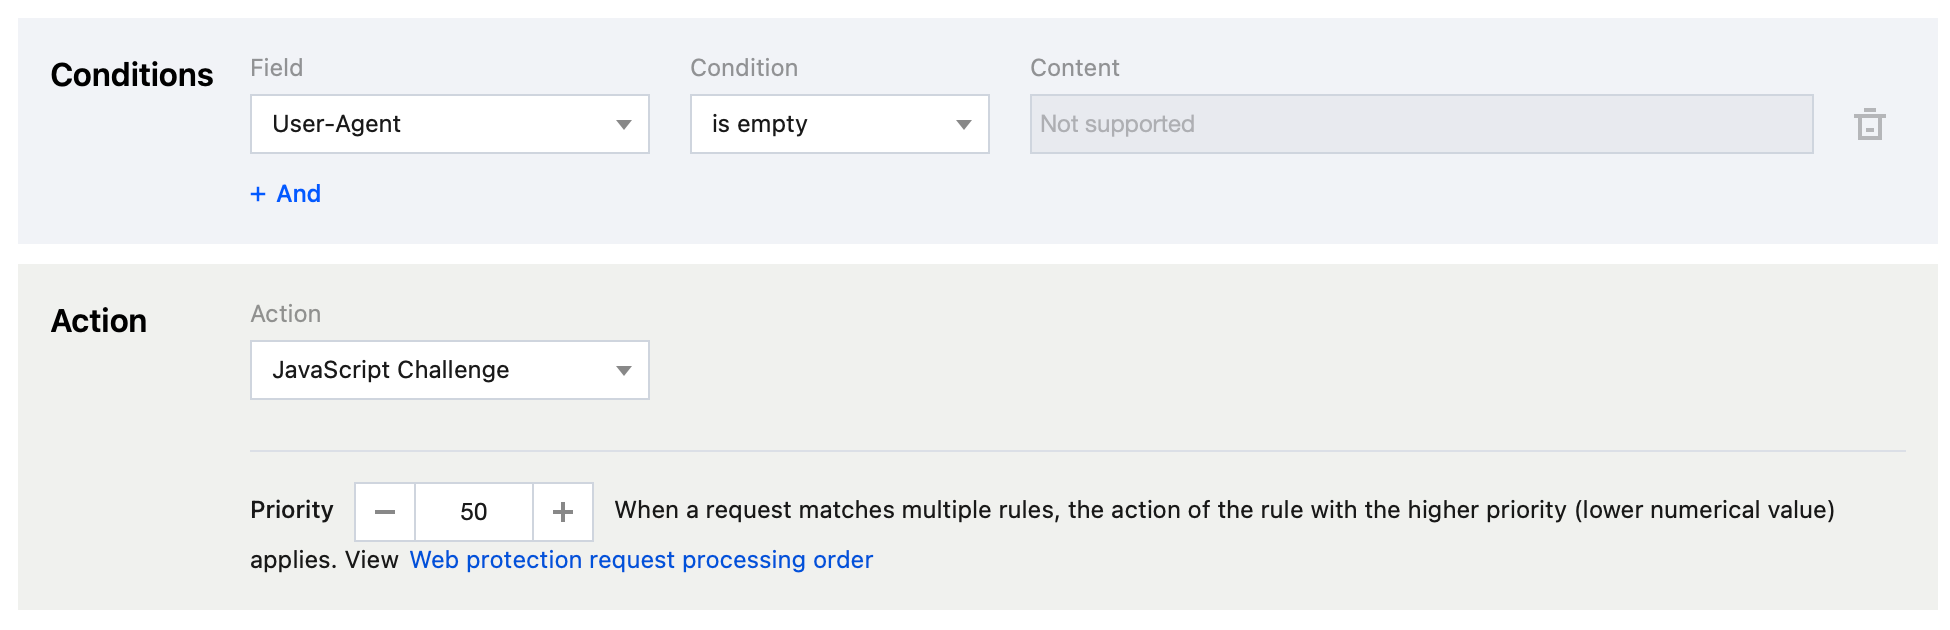
ルール2:正確一致ルールで、マッチングフィールドをUser-Agentの内容が空のリクエストに設定し、処理方法をJavaScriptチャレンジに設定します。
シナリオ4:一般的なUser-Agentのみを許可(一時的な高度防御)
大規模なUser-Agent分散型不正利用を受けた場合、悪意のあるUser-Agentの特徴を一つずつ整理することが難しい場合は、逆のロジックを利用し、一般的な正常ブラウザやアプリの正当なUser-Agentのみにアクセスを許可できます。この方法は大量の不審なリクエストを一度にフィルタリングできますが、ルールの適用範囲が広いため、一定の誤判定リスクがあります。他の次元の特徴と組み合わせて慎重に使用する必要があります。
構成の推奨
個人版ユーザーの場合、基本アクセス制御で、ルールタイプをUser-Agent制御に設定し、マッチング方式をリクエストUser-Agentワイルドカード不一致にし、マッチング内容を
*Linux*、*Macintosh*、*Android*、*iPhone*、*iPad*および*Windows*にし、処理方法をブロックに設定できます。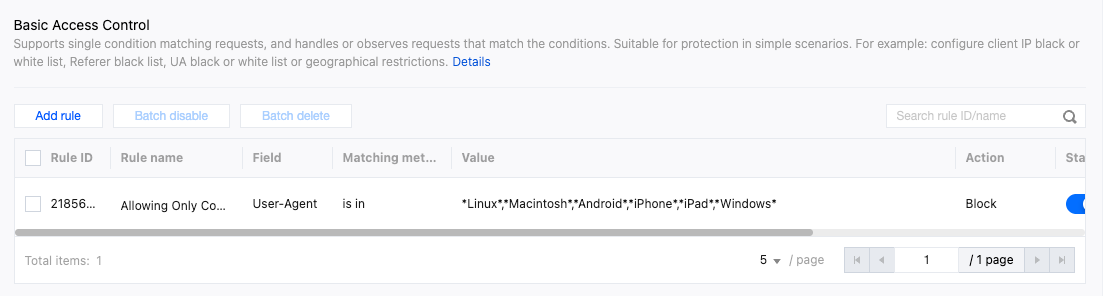
基礎版以上のユーザーの場合、正確一致ルールで、マッチングフィールドをUser-Agentワイルドカード不一致(
*Linux*、*Macintosh*、*Android*、*iPhone*、*iPad*および*Windows*)のリクエストに設定し、処理方法をJavaScriptチャレンジに設定できます。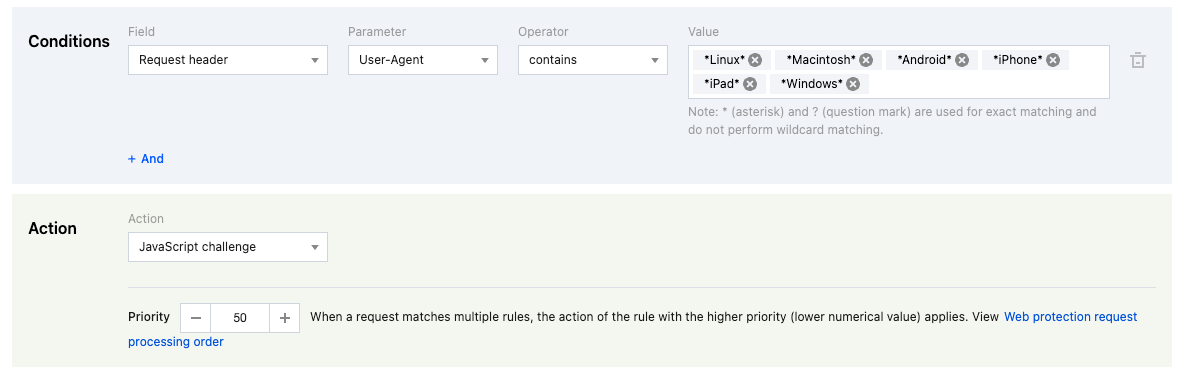
説明:
Appシーンにおいて、正常な業務でUser-Agentが空の場合は、このポリシーを使用する必要はありません。
User-Agentの値がApp名の場合、User-Agent内の正常な業務のApp名をマッチング内容に追加する必要があります。
強度が高いため、誤ブロックを避けるために慎重に設定し、他の次元の特徴と組み合わせて総合的に判断してください。
シーン5:CC攻撃の単一IP高頻度アクセス制限を設定(一時的な高度防御)
CC攻撃防护は、レートベースライン学習、ヘッダー特徴統計分析、クライアントIPインテリジェンスなどの方法でCC攻撃を識別し、対処します。EdgeOneは、事前設定された3種類のCC攻撃防护ポリシーを提供します:
適応型頻度制御:高頻度かつ大量の同時接続リクエストによってサーバーリソースを占有するCC攻撃に対処するために使用され、単一IPソースに基づいてアクセス頻度を制限できます。
低速攻撃対策:大量の低速接続リクエストによってサーバーリソースを占有するCC攻撃に対処するために使用され、単一セッションに基づいてアクセス接続の最低速度を制限し、低速接続クライアントを排除できます。
インテリジェントクライアントフィルタリング:レートベースライン学習、ヘッダー特徴統計分析、クライアントIPインテリジェンスを融合し、リアルタイムに動的な防护ルールを生成します。高危険クライアントからのリクエスト、または高危険ヘッダー特徴を持つリクエストに対して人間による検証を行います。インテリジェントクライアントフィルタリングはデフォルトで有効になっており、ルールに一致するクライアントに対してJavaScriptチャレンジを実行します。
ウェブサイトが不正利用攻撃を受けた疑いがある場合や異常な使用量アラートが発生した場合は、適応型頻度制御を一時的に適応型 - 緊急レベルに設定し、処理方法をJavaScriptチャレンジに設定することをお勧めします。これにより、悪意のあるIPからの大量のリクエストを効率的にブロックし、不正利用やその他の攻撃行為を効果的に防ぐことができます。具体的な操作については、CC攻撃防护を参照してください。
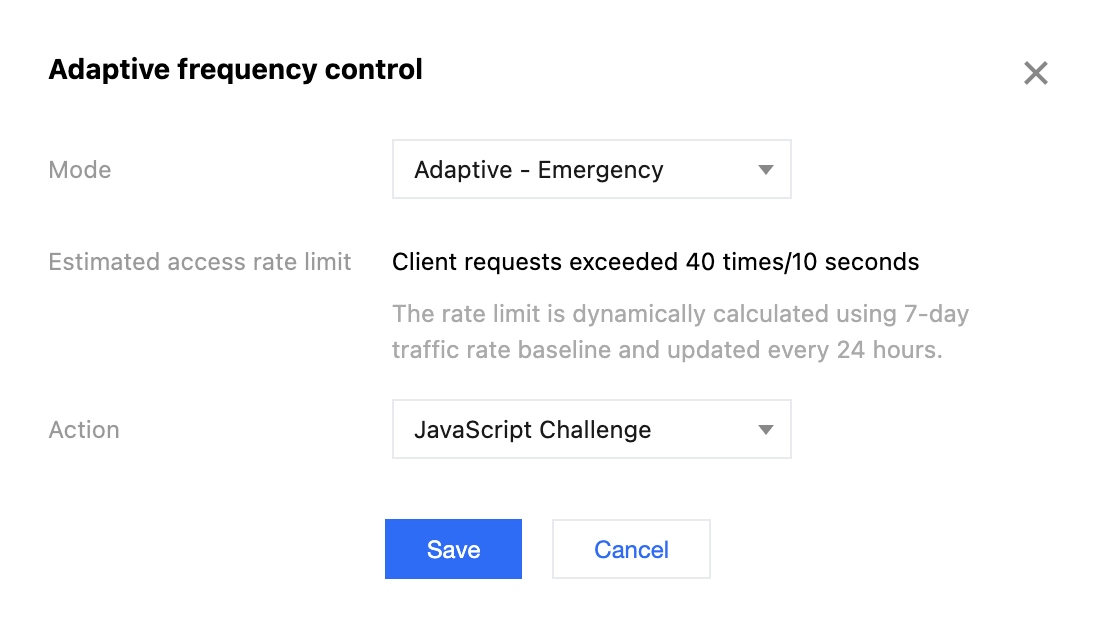
説明:
不正利用攻撃への対処が完了した後は、高頻度アクセスリクエスト制限レベルを推奨設定である適応型 - 緩和に速やかに戻し、正常な業務トラフィックの円滑なアクセスを確保してください。各制限レベルの詳細な説明については、CC攻撃防护を参照してください。
シーン6:業務水位に基づくパーソナライズされた頻度制御
DDoS強攻撃との違いは、不正利用は往々にしてより隐蔽であり、特定の業務シナリオと組み合わせて判断し、パーソナライズされた頻度制限ポリシーを策定して、正当なユーザーの誤ブロックを避ける必要があります。IPを対象とする場合もUser-Agentを対象とする場合も、ブロックポリシーはすべて精密ブロックに該当します。しかし、実際の攻撃では、攻撃特徴が明確でない可能性があり、特にソースIPのリクエスト量が数十万に達する可能性があります。
結合業務シナリオの防御戦略では、まずウェブサイト管理者が業務の正常なアクセスパターンを評価し、業務トラフィックのベースラインを確定する必要があります。例えば、Appのダウンロードやアップグレードのシナリオでは、ほとんどのIPは通常1、2回のダウンロードしか行わず、少数の場合に失敗により複数回試行する可能性がありますが、通常は合理的な頻度の範囲内です。異常な高頻度アクセスが発生した場合、攻撃や不正な流量の兆候である可能性が高いです。
ウェブサイトが不正利用攻撃を受けると、ドメインの帯域幅が著しく増加します。このような状況に対処するために、EdgeOne Web防护機能のレート制限を使用し、通常の業務トラフィックレベルに基づいてしきい値を設定し、レート制限ポリシーを構成するか、リアルタイムログを通じて監視およびポリシーを調整することをお勧めします。具体的な操作については、レート制限を参照してください。
注意:
頻度制御ルールを設定する際は、実際の防御効果に基づいて動的に調整する必要があります。初期段階では経験値に基づいて頻度しきい値を設定し、迅速に防御を実現できますが、効果が十分でないことが判明した場合は段階的に厳しくすることができます。逆に、ルールが正常な業務に影響を与えた場合は、適切に緩和する必要があります。
業務ベースラインに基づくゲームパッケージダウンロードの頻度制限
シナリオ例
あるゲームプラットフォームは、複数のゲームのインストールパッケージおよびアップデートパッケージのダウンロードサービスを提供し、EdgeOneを通じて配信を高速化しています。ゲームパッケージのダウンロードURLには固定のパターンがあります。例えば:
ゲームAインストールパッケージ:
https://cdn.example.com/games/A/installer_v1.0.zipゲームAアップデートパッケージ:
https://cdn.example.com/games/A/patch_v1.1.zipゲームBインストールパッケージ:
https://cdn.example.com/games/B/installer_v2.0.exeゲームBアップデートパッケージ:
https://cdn.example.com/games/B/patch_v2.1.exeゲームバージョンリリース当日、単一IPのダウンロード回数は通常1回であり、一部のネットワーク問題による再試行ダウンロードは3回を超えません。しかし、一部のIPはバージョンリリース後にインストールパッケージとアップデートパッケージを頻繁にダウンロードし、通常のユーザー行動を大幅に超えており、使用量アラートをトリガーします。推測では、海賊版サイトや共有コミュニティがゲームパッケージを取得しているか、攻撃者が帯域幅を消費しようとしている可能性があり、レート制限ルールを設定することでこれらの悪意のあるリクエストを速やかにブロックできます。
構成の推奨
正確レート制限では、マッチング対象をカスタム保護対象に設定し、マッチングフィールドをリクエストURLに含まれる
games/、installer/、patch/AND リクエストメソッド(Method)が等しい GETに設定します。単一クライアントIPから EdgeOneノードへのリクエストレートを統計し、カウント値が10分以内に3回を超えたときにトリガーされ、処理方法はJavaScriptチャレンジ、処理継続時間は1時間です。詳細な操作手順については、レート制限を参照してください。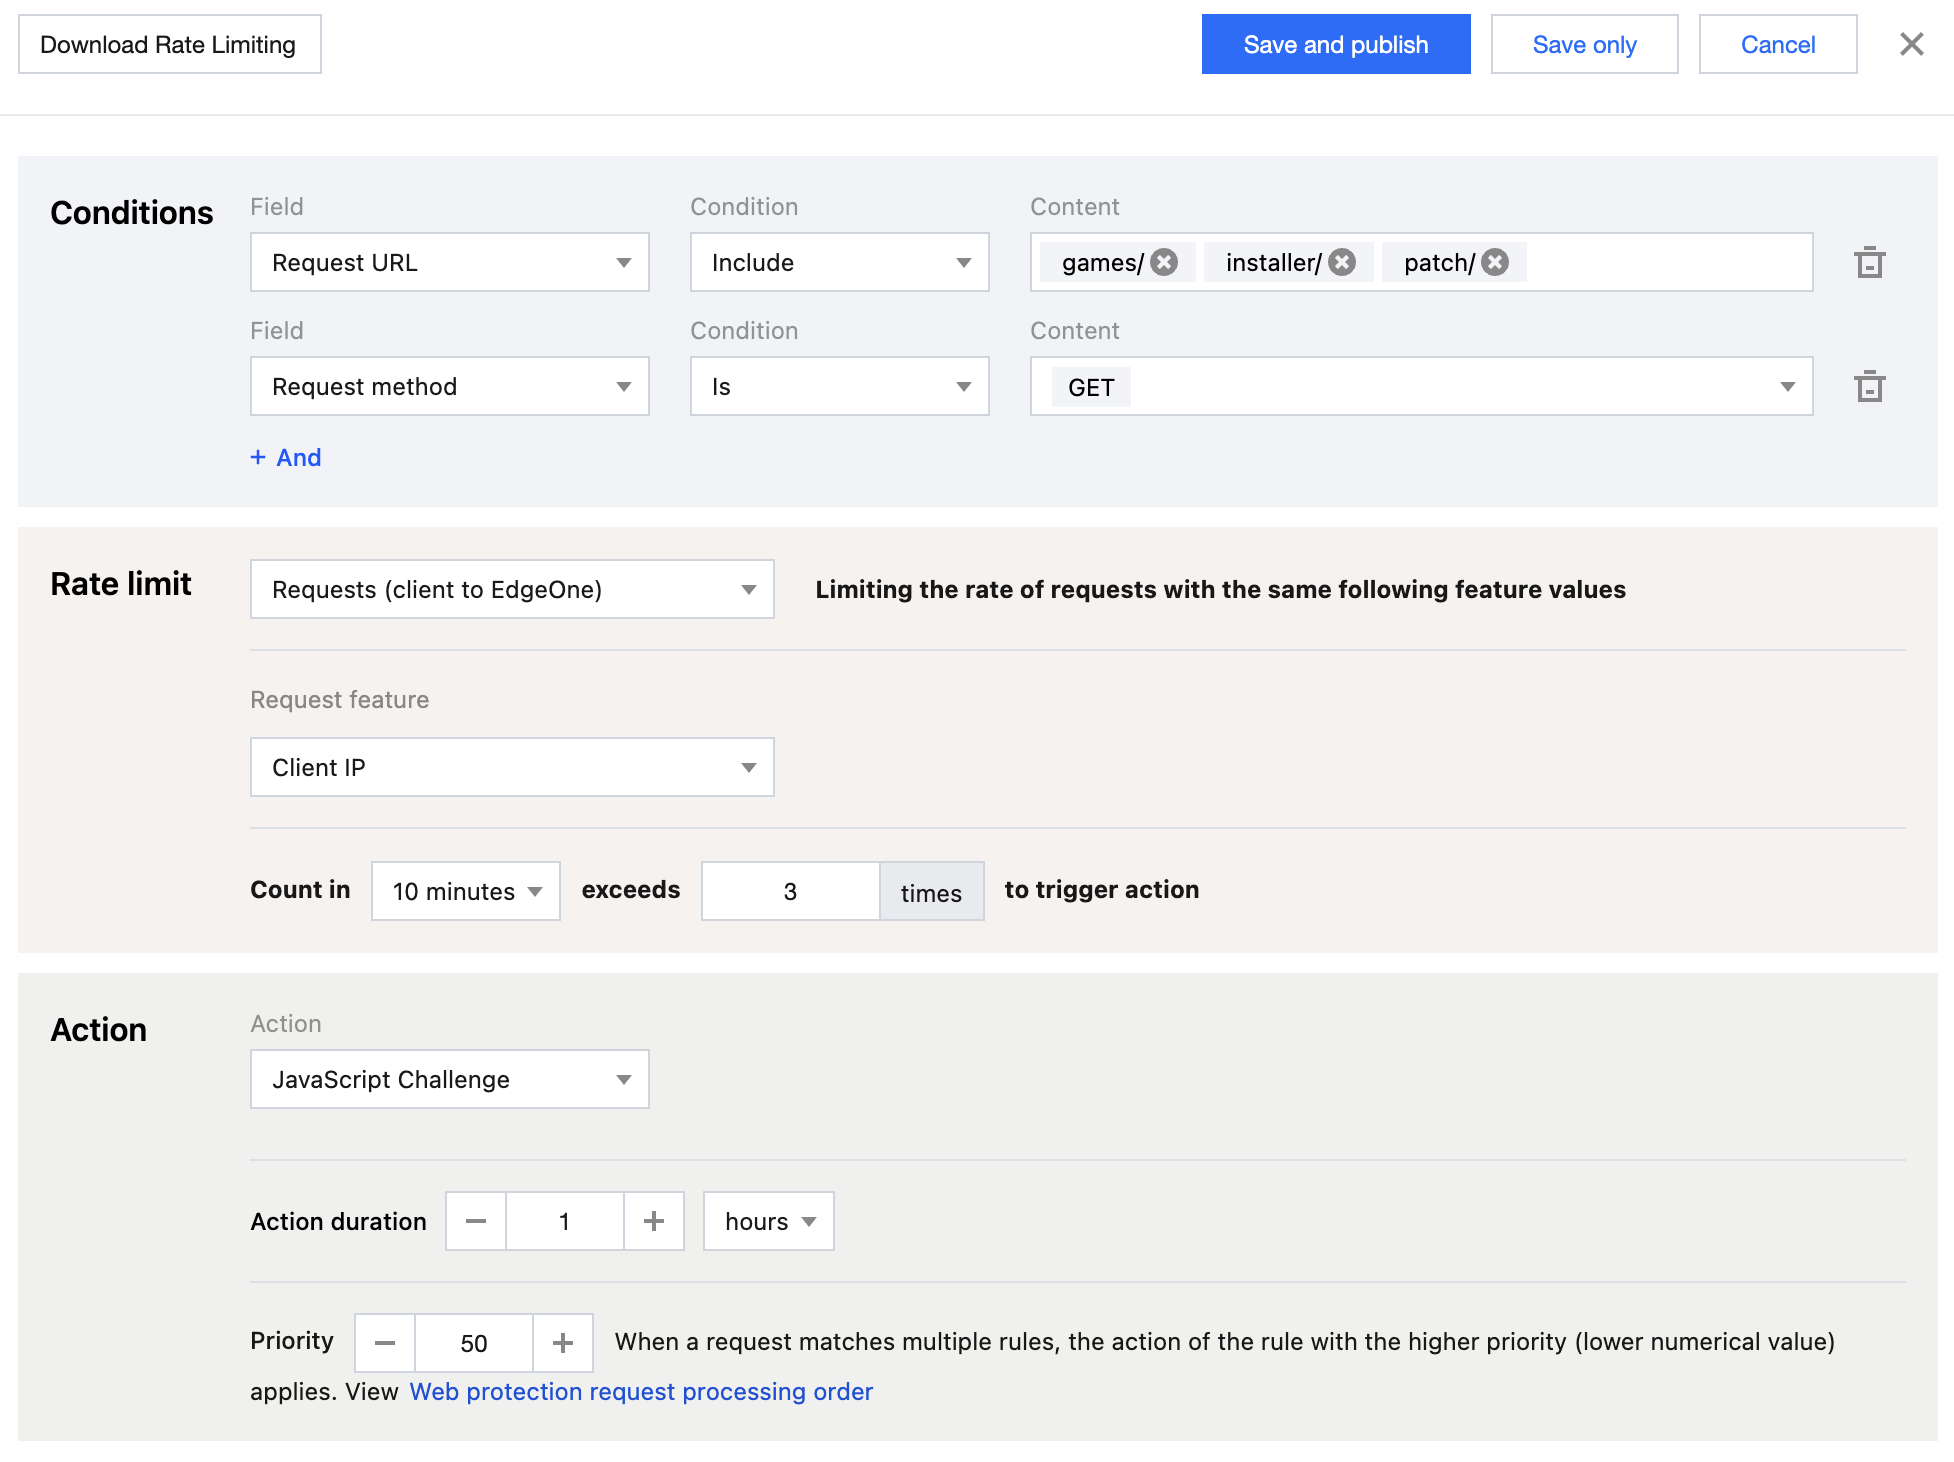
ログ分析に基づく異常なUser-Agentの頻度制限
シナリオ例
あるサイトが攻撃者から大量にアクセスされ、使用量アラートが発生しました。リアルタイムログを確認すると、アクセスIPが分散しており、分散型攻撃の可能性がありますが、User-Agentが非常に集中しています。例えば:
Mozilla/5.0 (compatible; MSIE 10.0; Windows NT 6.1; Trident/6.0)であり、正常な業務と一致しません。普段の攻撃されていない時間帯と比較すると、正常なUser-Agentは多様化しており、異なるブラウザやデバイスをカバーしています。この不審なUser-Agentは普段のアクセス量が極めて低いですが、今回急増して大部分のトラフィックを占めており、基本的にCDN不正利用攻撃と判定できます。レート制限ルールを設定することで、これらの悪意のあるリクエストを速やかにブロックできます。構成の推奨
正確レート制限ルールでは、マッチング対象をカスタム保護対象に設定し、マッチングフィールドをUser-Agentが等しい
Mozilla/5.0 (compatible; MSIE 10.0; Windows NT 6.1; Trident/6.0)に設定し、単一クライアントIPからEdgeOneノードへのリクエストレートを統計し、カウント値が1分以内に400回を超えたときにトリガーされ、処理方法はJavaScriptチャレンジ、処理継続時間は30分です。詳細な操作手順については、レート制限を参照してください。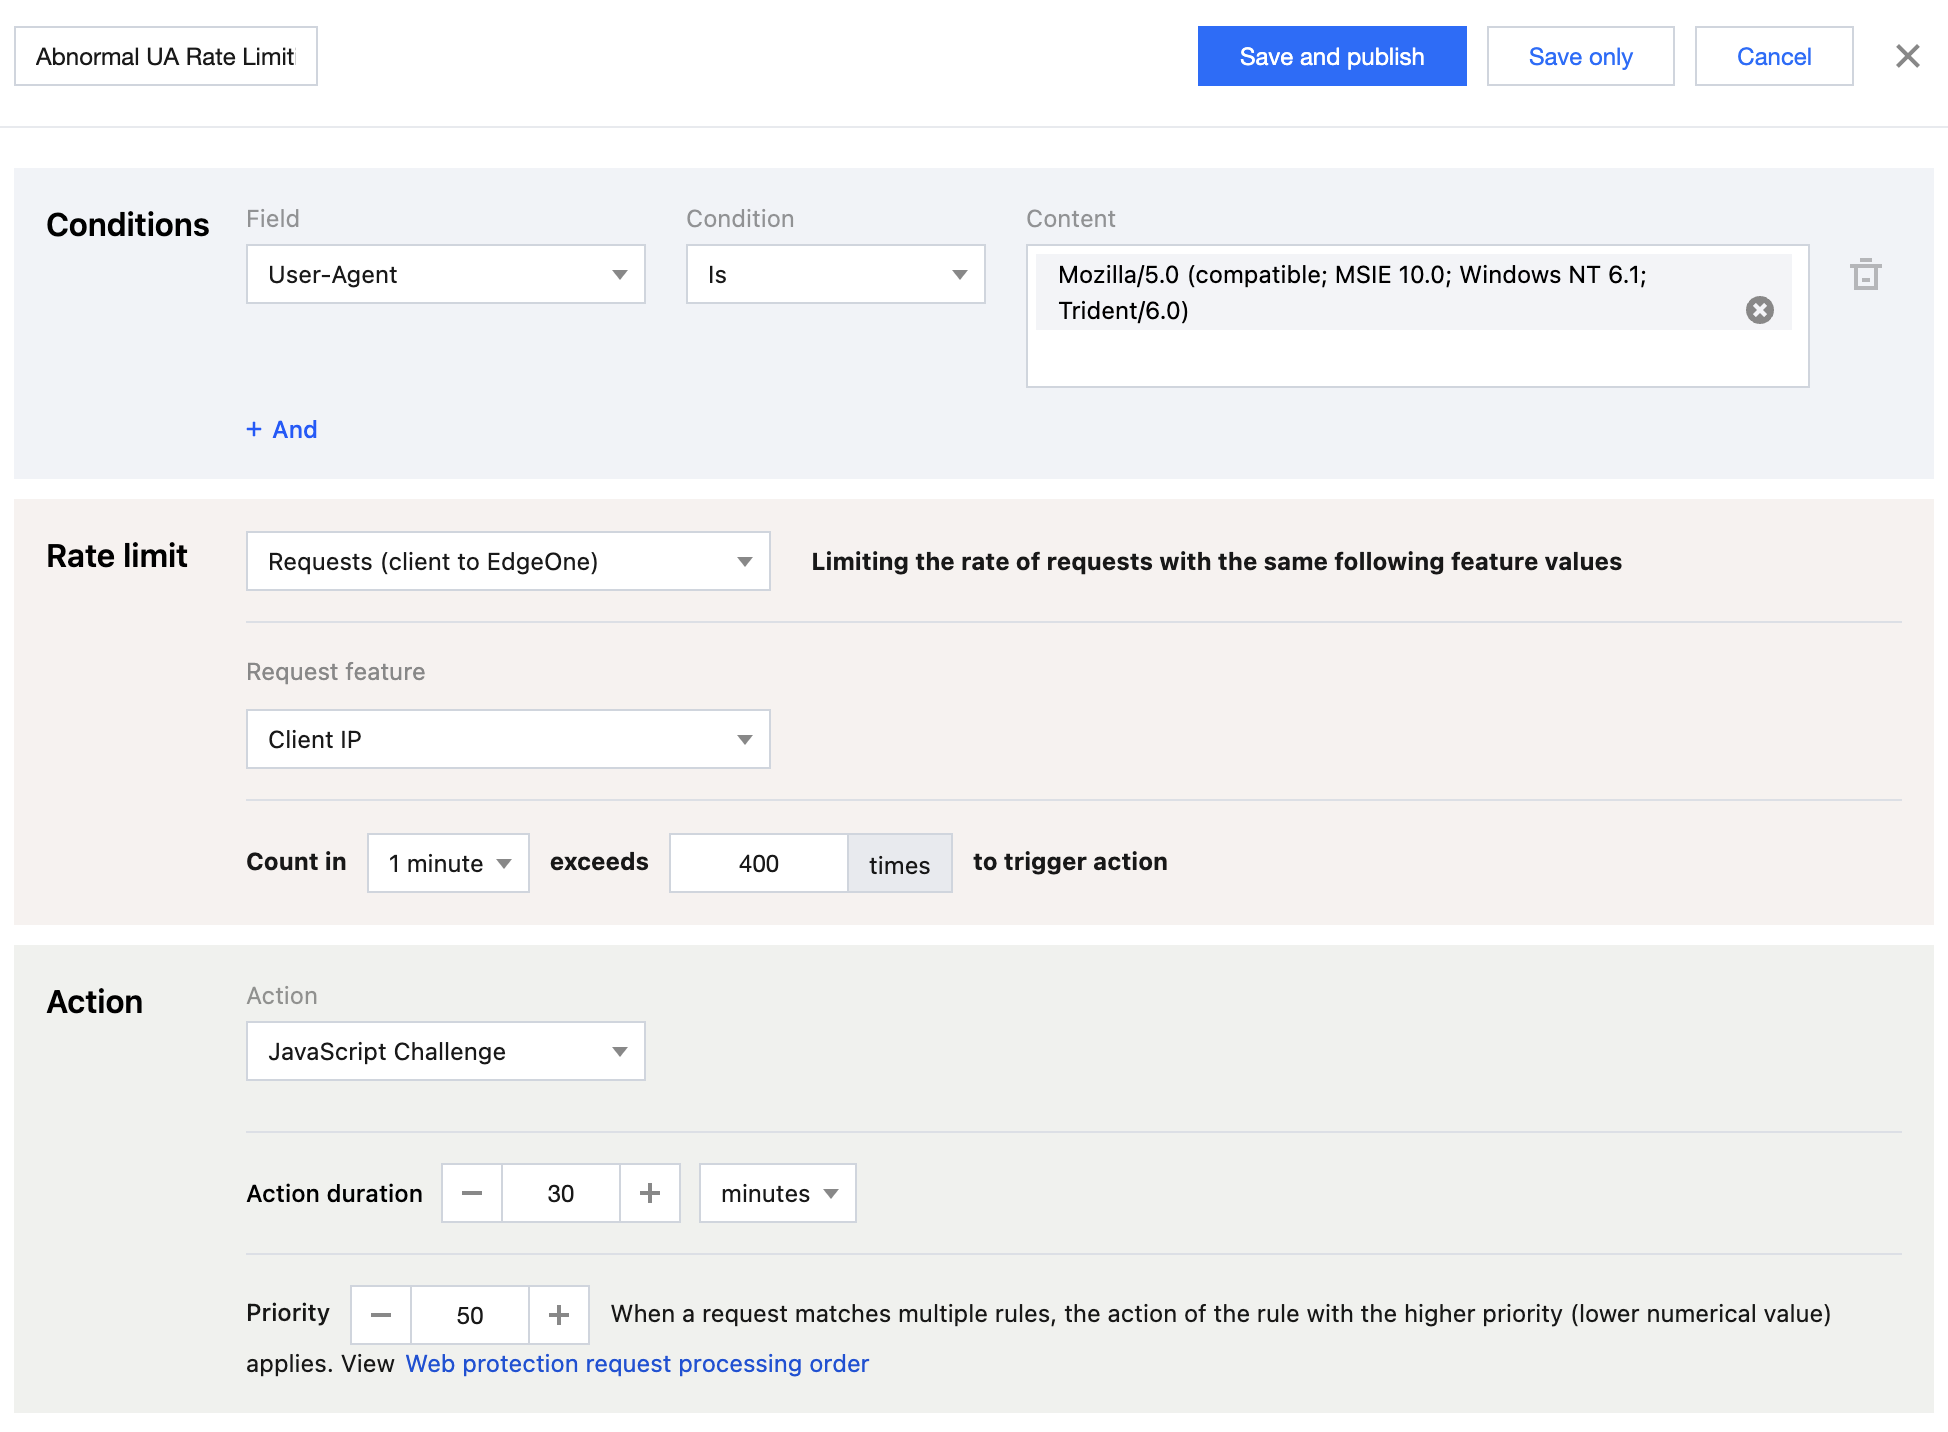
説明:
業務の通常アクセス水準、攻撃リクエストの特徴、およびヒット頻度を考慮し、防御トリガーしきい値と処理時間を合理的に設定することをお勧めします。
EdgeOneホットリンク防止実践チュートリアル
盗刷自体への直接的な防御対策に加えて、サイトはリソース自体の保護も重視し、能動的な防御を講じる必要があります。ホットリンク保護は、サイトリソースの不正使用を防ぐための重要な手段です。
ホットリンクとは、Webサイト所有者の許可なく、他のWebサイト上で元のサイトのリソース(画像、動画、ソフトウェアパッケージなど)を不正に引用、使用し、元のサイトの帯域幅とリソースを消費する行為を指します。これは元のサイトの合法的な権益を侵害するだけでなく、好ましくないSEOの影響を与える可能性もあります。そのため、積極的にホットリンク防止策を講じることが非常に重要です。
EdgeOneは、Refererホットリンク保護、Tokenホットリンク保護、リモート認証など、複数の角度からホットリンク行為を管理し、お客様のコンテンツを不正なホットリンクアクセスから保護し、アクセラレーションサービスのセキュリティを向上させる、包括的なホットリンク保護ソリューションを提供します。詳細については、EdgeOneホットリンク保護実践チュートリアルを参照してください。
エンタープライズ級ビジネスプラットフォーム
不正利用の脅威に直面しているオンラインビジネスサイトでは、個人サイトでよく使用される一般的な防御手段に加えて、EdgeOne標準版または企業版を選択し、Bot管理機能を有効にすることをお勧めします。内蔵の人工知能エンジンと豊富な行動特徴分析を活用することで、よりスマートで手間のかからないBot管理体験を得られ、さまざまな不正利用攻撃に余裕を持って対処できます。
Botインテリジェント分析モジュールは、高度な機械学習アルゴリズムを採用し、大量のデータトレーニングを通じて脅威識別モデルを形成します。このモデルは、リクエストレート、IPインテリジェンス、URLシーケンス、SSL/TLSフィンガープリントなど、多次元からリクエストの重要な行動特徴を抽出し、クラスタ分析や類似度比較などの技術を通じて、リクエストソースが自動化プログラムであるかどうか、および悪意のある目的を持っているかどうかを正確に判断し、全方位かつ立体的な分析方法により、正当なリクエストへの誤検知を低減します。
また、EdgeOneエンタープライズ版はJA3フィンガープリント機能もサポートしており、サイト管理者は自身のビジネスシナリオに応じて、高リスクBotのフィンガープリント条件を事前に設定し、特定の攻撃ツールを正確にブロックできます。例えば、悪意のあるクローラーがよく使用するPythonライブラリやヘッドレスブラウザなどのフィンガープリントを不正利用防御ルールに組み込むことで、関連トラフィックを自動的にブロックし、防御をより能動的かつ効率的にします。
説明:
Bot管理機能は、サイトドメインでBot管理機能を有効にした後にのみサポートされます。有効にした後、Bot管理の課金基準の詳細については、付加価値サービス使用量ユニット料金(後払い)を参照してください。
フィードバック