OCSPステープリングを有効にする
ダウンロード
フォーカスモード
フォントサイズ
機能説明
OCSP(Online Certificate Status Protocol)は、証明書の正当性と有効性を検証するためのオンライン照会プロトコルであり、デジタル証明書発行機関CA(Certificate Authority)によって提供されます。ユーザーがHTTPSでウェブサイトにアクセスするたびに、ブラウザはOCSP照会を通じてウェブサイトの証明書が有効かどうかを検証します。
OCSPステープリングを有効にすると、OCSP照会の処理はEdgeOneサーバーによって実行され、EdgeOneは照会結果をサーバーにキャッシュできます。クライアントがEdgeOneとTLSハンドシェイクを行う際、EdgeOneはクライアントにOCSP情報と証明書を直接応答して検証させるため、クライアントがCAに照会リクエストを送信する必要がなくなり、TLSハンドシェイク効率が大幅に向上し、ユーザーの検証時間を節約し、HTTPSの速度が最適化されます。
HTTPSハンドシェイクにおける証明書ステータス検証の効率を向上させ、ウェブサイトのアクセス性能を高めたい場合は、OCSPステープリングを有効にできます。
OCSPステープリング未使用 | OCSPステープリング有効 |
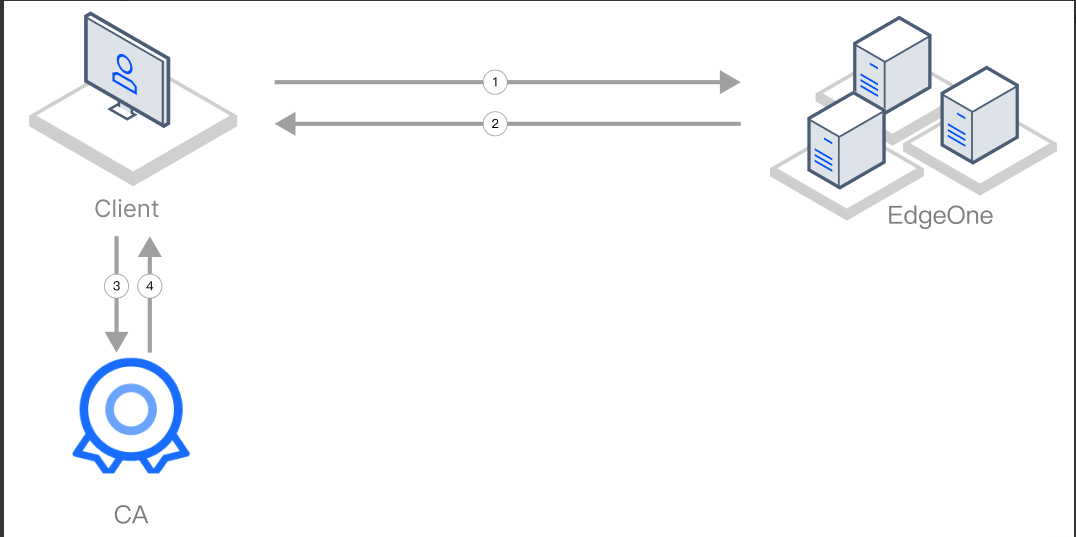 | 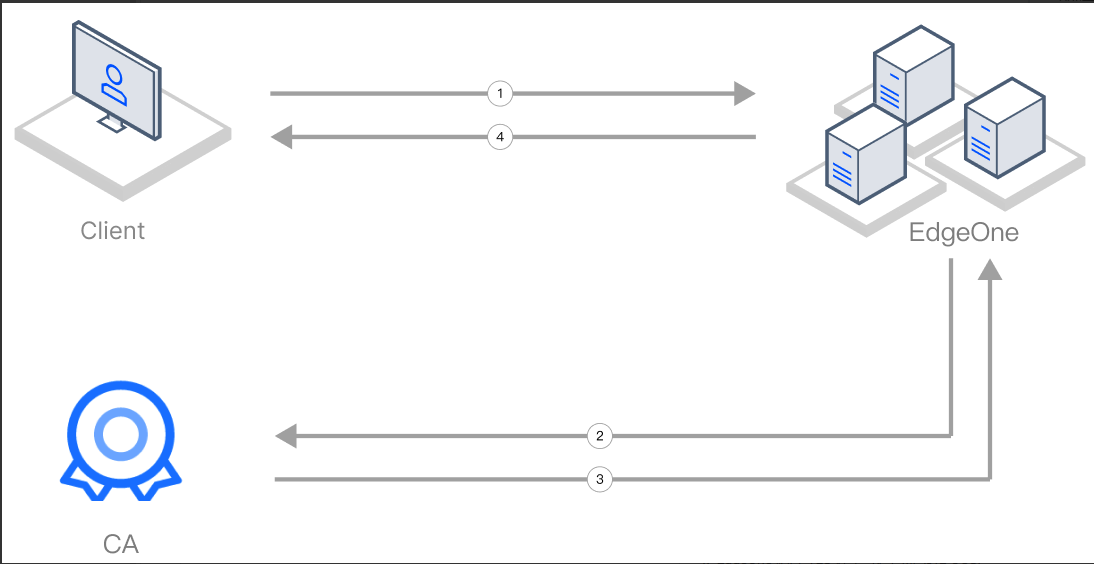 |
1. クライアントがTLSハンドシェイクリクエストを送信します。 2. EdgeOneはTLSハンドシェイクに応答します(証明書を返します)。 3. クライアントがOCSP照会を開始します。 4. CAが照会結果を返します。 | 1. クライアントがTLSハンドシェイクリクエストを送信します。 2. EdgeOneがOCSP照会を開始します。 3. CAが照会結果を返し、EdgeOneが結果をキャッシュします。 4. EdgeOneがTLSハンドシェイクに応答します(証明書とOCSP情報を返します)。 EdgeOneがOCSP情報をキャッシュ済みのため、後続のリクエストで照会が発生した場合、EdgeOneが直接応答し、再度照会を開始する必要はありません。 |
シナリオ1:サイト上の全ドメインに対してOCSPステープリングを有効にする
アクセスポイント全体に対してOCSPステープリングを有効にする必要がある場合は、以下の手順を参照してください:
前提条件
操作手順
1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. サイト詳細ページでサイト加速をクリックし、サイト全体設定ページに入り、右側のナビゲーションバーでHTTPSをクリックします。
3. OCSPステープリング設定カードを見つけ、スイッチをクリックします。
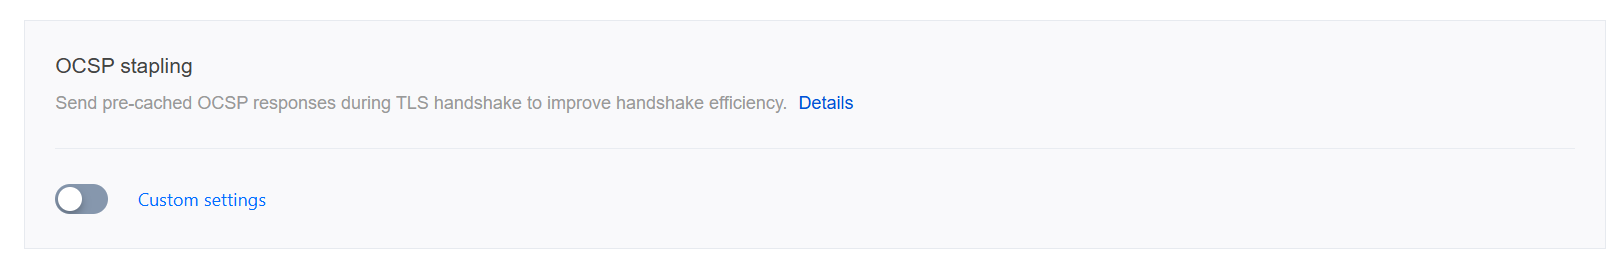
オフ(デフォルト):クライアントがリクエストを開始し、TLSハンドシェイク時に、クライアントは自らCAに証明書検証リクエストを送信し、証明書の状態をリアルタイムに照会する必要があります。
有効:EdgeOneがCAに証明書検証リクエストを送信し、照会結果をキャッシュします。クライアントがEdgeOneノードにHTTPSリクエストを開始すると、EdgeOneが直接証明書照会結果を応答してクライアントの検証に供します。
シナリオ2:指定ドメインに対してOCSPステープリングを有効にする
指定されたドメインに対してのみOCSPステープリングを有効にする必要がある場合は、以下の手順を参照してください:
前提条件
操作手順
1. EdgeOneコンソールにログインし、左側のメニューバーで「サービス概要」に入り、「Webサイト安全な加速」内で設定が必要なサイトをクリックします。
2. サイト詳細ページでサイト加速をクリックし、サイト全体設定ページに入り、ルールエンジンタブをクリックします。
3. ルールエンジンページで「ルールを作成」をクリックし、「新しい空白のルールを追加」を選択します。
4. ルール編集ページで、指定されたドメインのリクエストをマッチングするために、Hostマッチングタイプを選択します。
5. 操作 > 選択ボックスをクリックし、表示される操作リスト内で操作としてOCSPステープリングを選択し、スイッチをクリックして設定を有効にします。
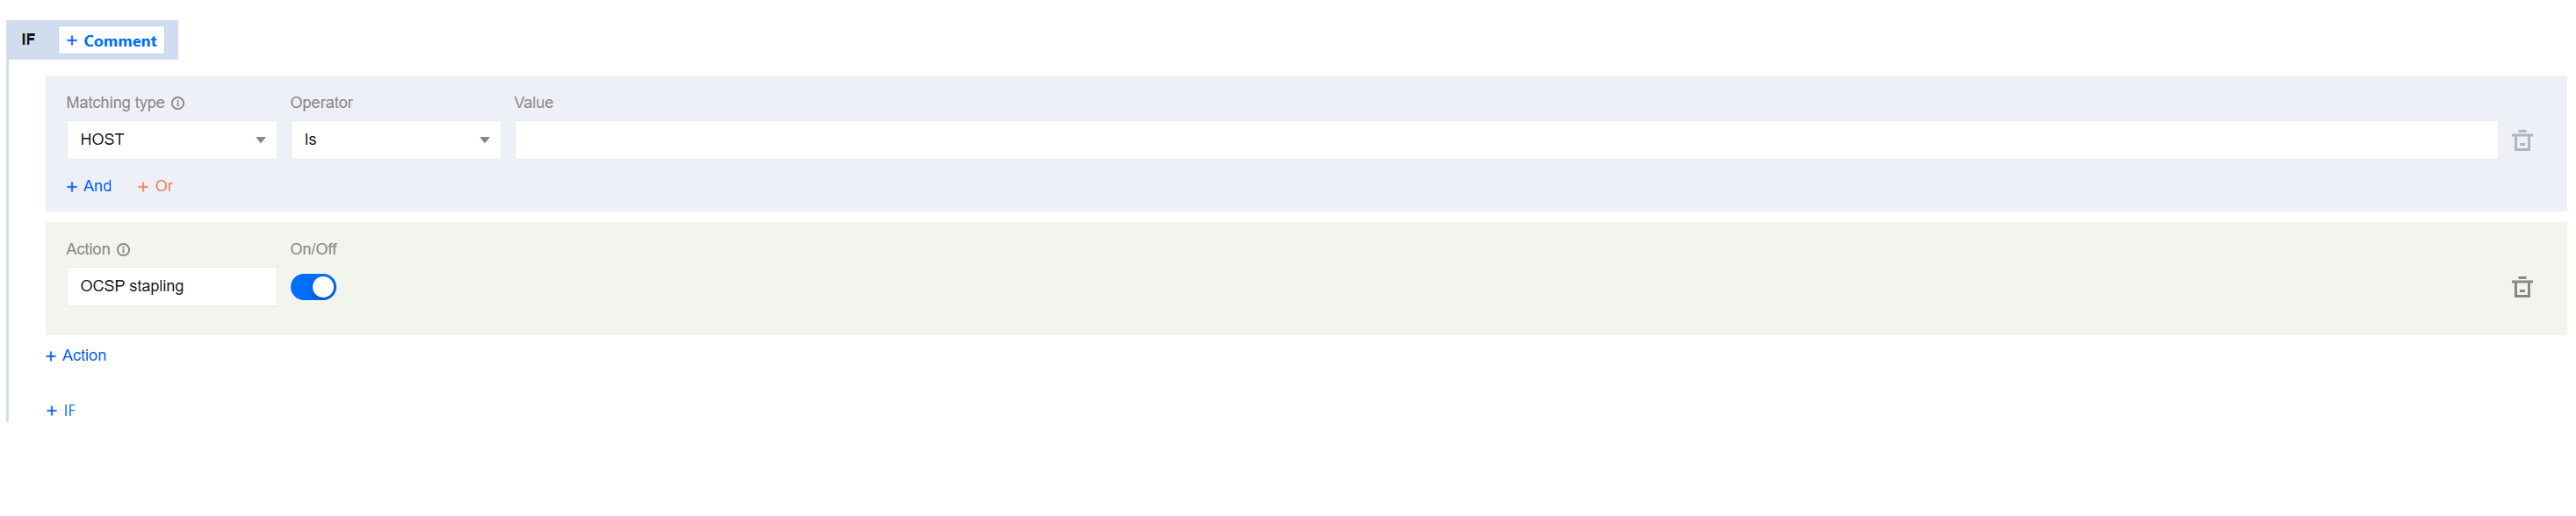
6. 「保存して公開」をクリックすると、このルールの設定が完了します。
フィードバック