Database Auditを有効にする
ダウンロード
フォーカスモード
フォントサイズ
操作シナリオ
初めてTencent Cloud 分散型キャッシュデータベースインスタンスで監査機能を有効化する:新規作成のTencent Cloud 分散型キャッシュデータベースインスタンス、またはこれまで監査機能を有効化していない既存インスタンスに適用されます。初めて監査を有効化すると、条件に合致するすべてのコマンドを即座に記録開始し、業務リリース前のコンプライアンスチェックとその後の運用保守管理の基盤を築きます。
複数のインスタンスに監査機能を一括で統一的に有効化する:業務を一括でリリースする際、業務に関連するすべてのインスタンスに同じ監査ポリシー(書き込みコマンド監査、7日間保持など)を一度に設定できます。これにより監査設定の一貫性を確保し、個別設定による操作ミスを回避します。
前提条件
条件タイプ | 具体的要件 |
インスタンスバージョン | Redis 4.0、5.0、6.2、7.0、Valkey 8.0以降 |
ネットワーク環境 | インスタンスが稼働状態にあり、かつネットワーク接続が正常です。 |
リージョンサポート | インスタンスが所在するリージョンでは監査機能が有効になっています(現在は全リージョンでサポートされていますが、グレー期間中はリージョンの許可リストによる制限を受ける場合があります)。 |
操作手順
1. Distributed Cacheコンソールにログインします。
2. 左側のナビゲーションバーで、Distributed Cache(Redis互換性)メニューにあるDatabase Auditを選択します。
3. Database Auditページ上部で、Database Auditを有効化するリージョンを選択し、監査ステータスで未有効を選択すると、そのリージョンにある未監査のデータベースインスタンスがすべて表示されます。
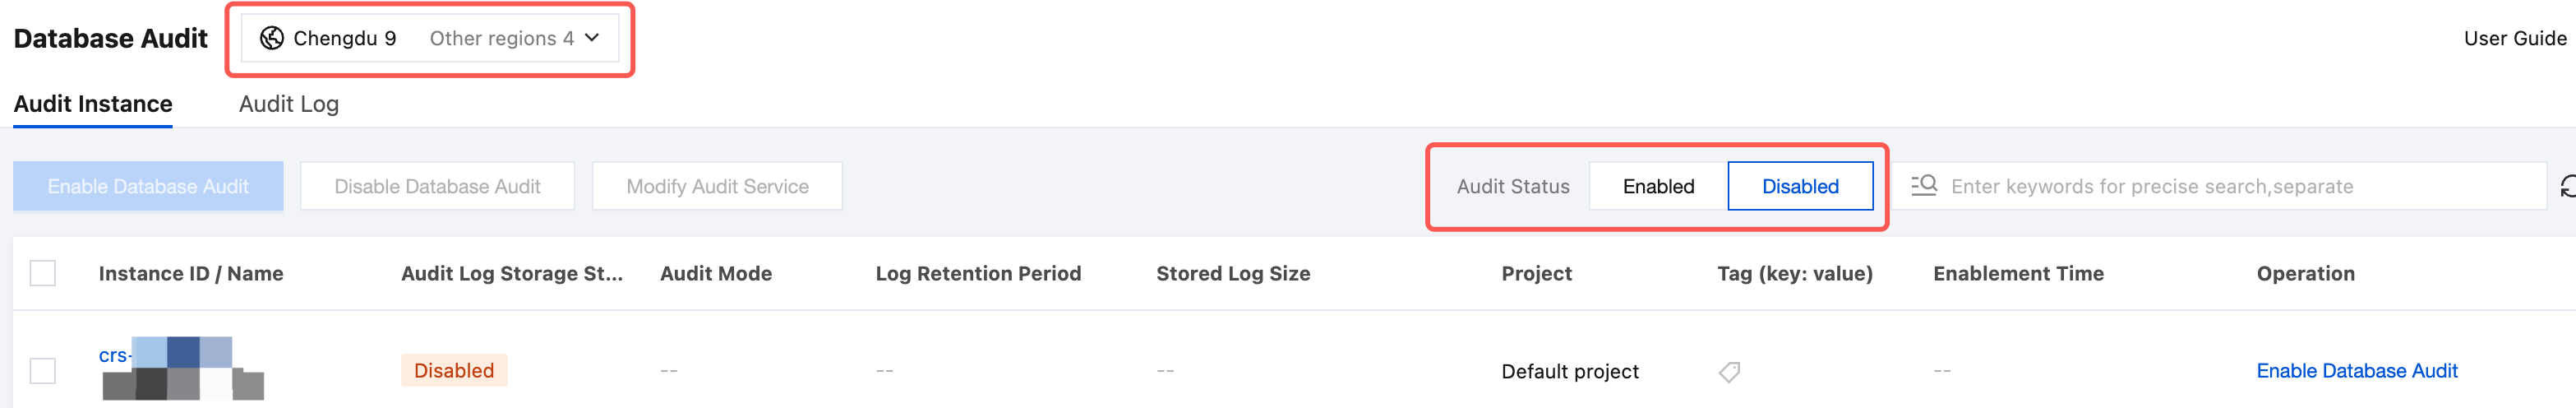
4. (任意)データベースインスタンスリスト上部の検索ボックスで、キーワードに基づいて目的のインスタンスをフィルタリングできます:インスタンスID、インスタンス名、タグキー、Tagによる検索をサポートします。
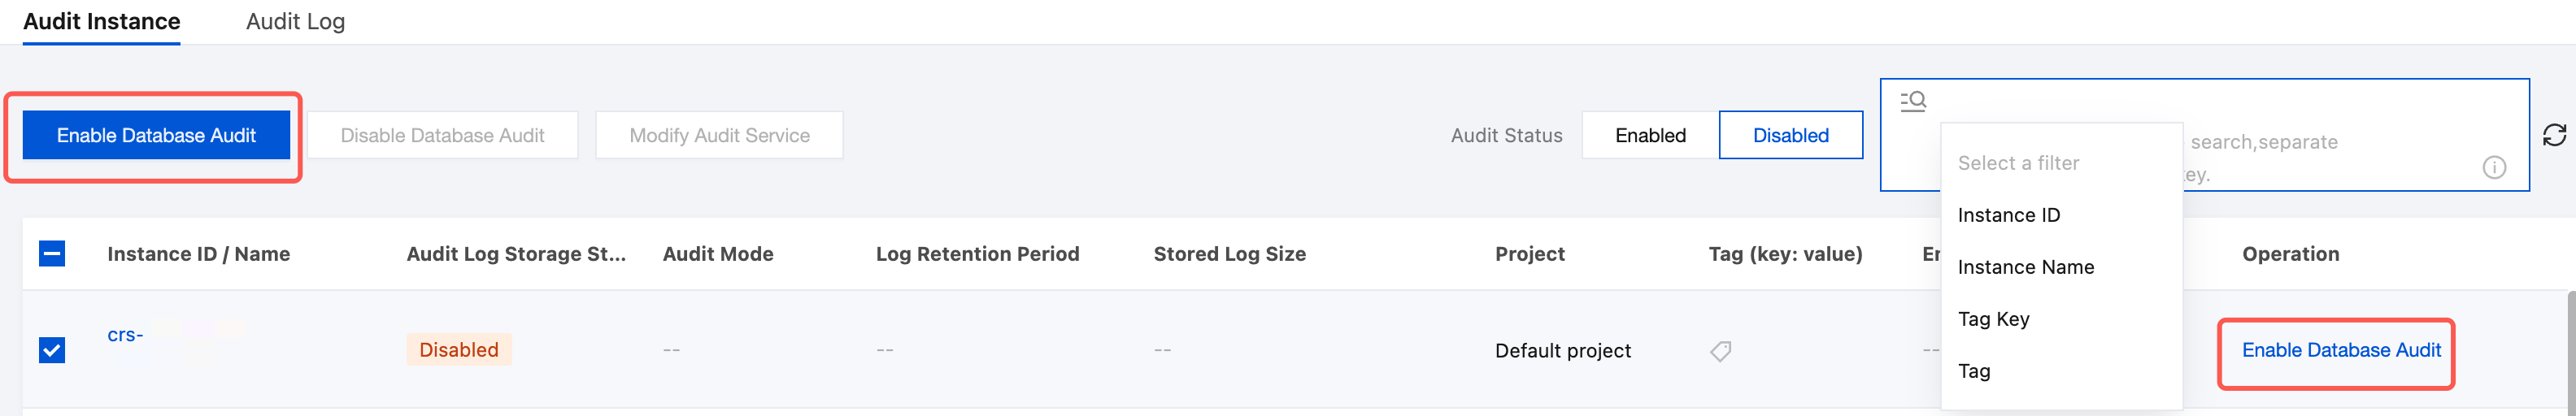
5. 単一または複数のインスタンスに対してDatabase Auditサービスを有効化できます。データベースインスタンスリストで操作を行います。
一括有効化:データベースインスタンスリストで、監査を有効化する1つまたは複数のインスタンスを選択し、リスト上部の監査サービスを有効化をクリックします。
単一有効化:対象インスタンスの操作列で、監査サービスを有効化をクリックします。
6. 監査サービスを有効化ページで、監査ルールと監査ログ保存ポリシーを設定します。
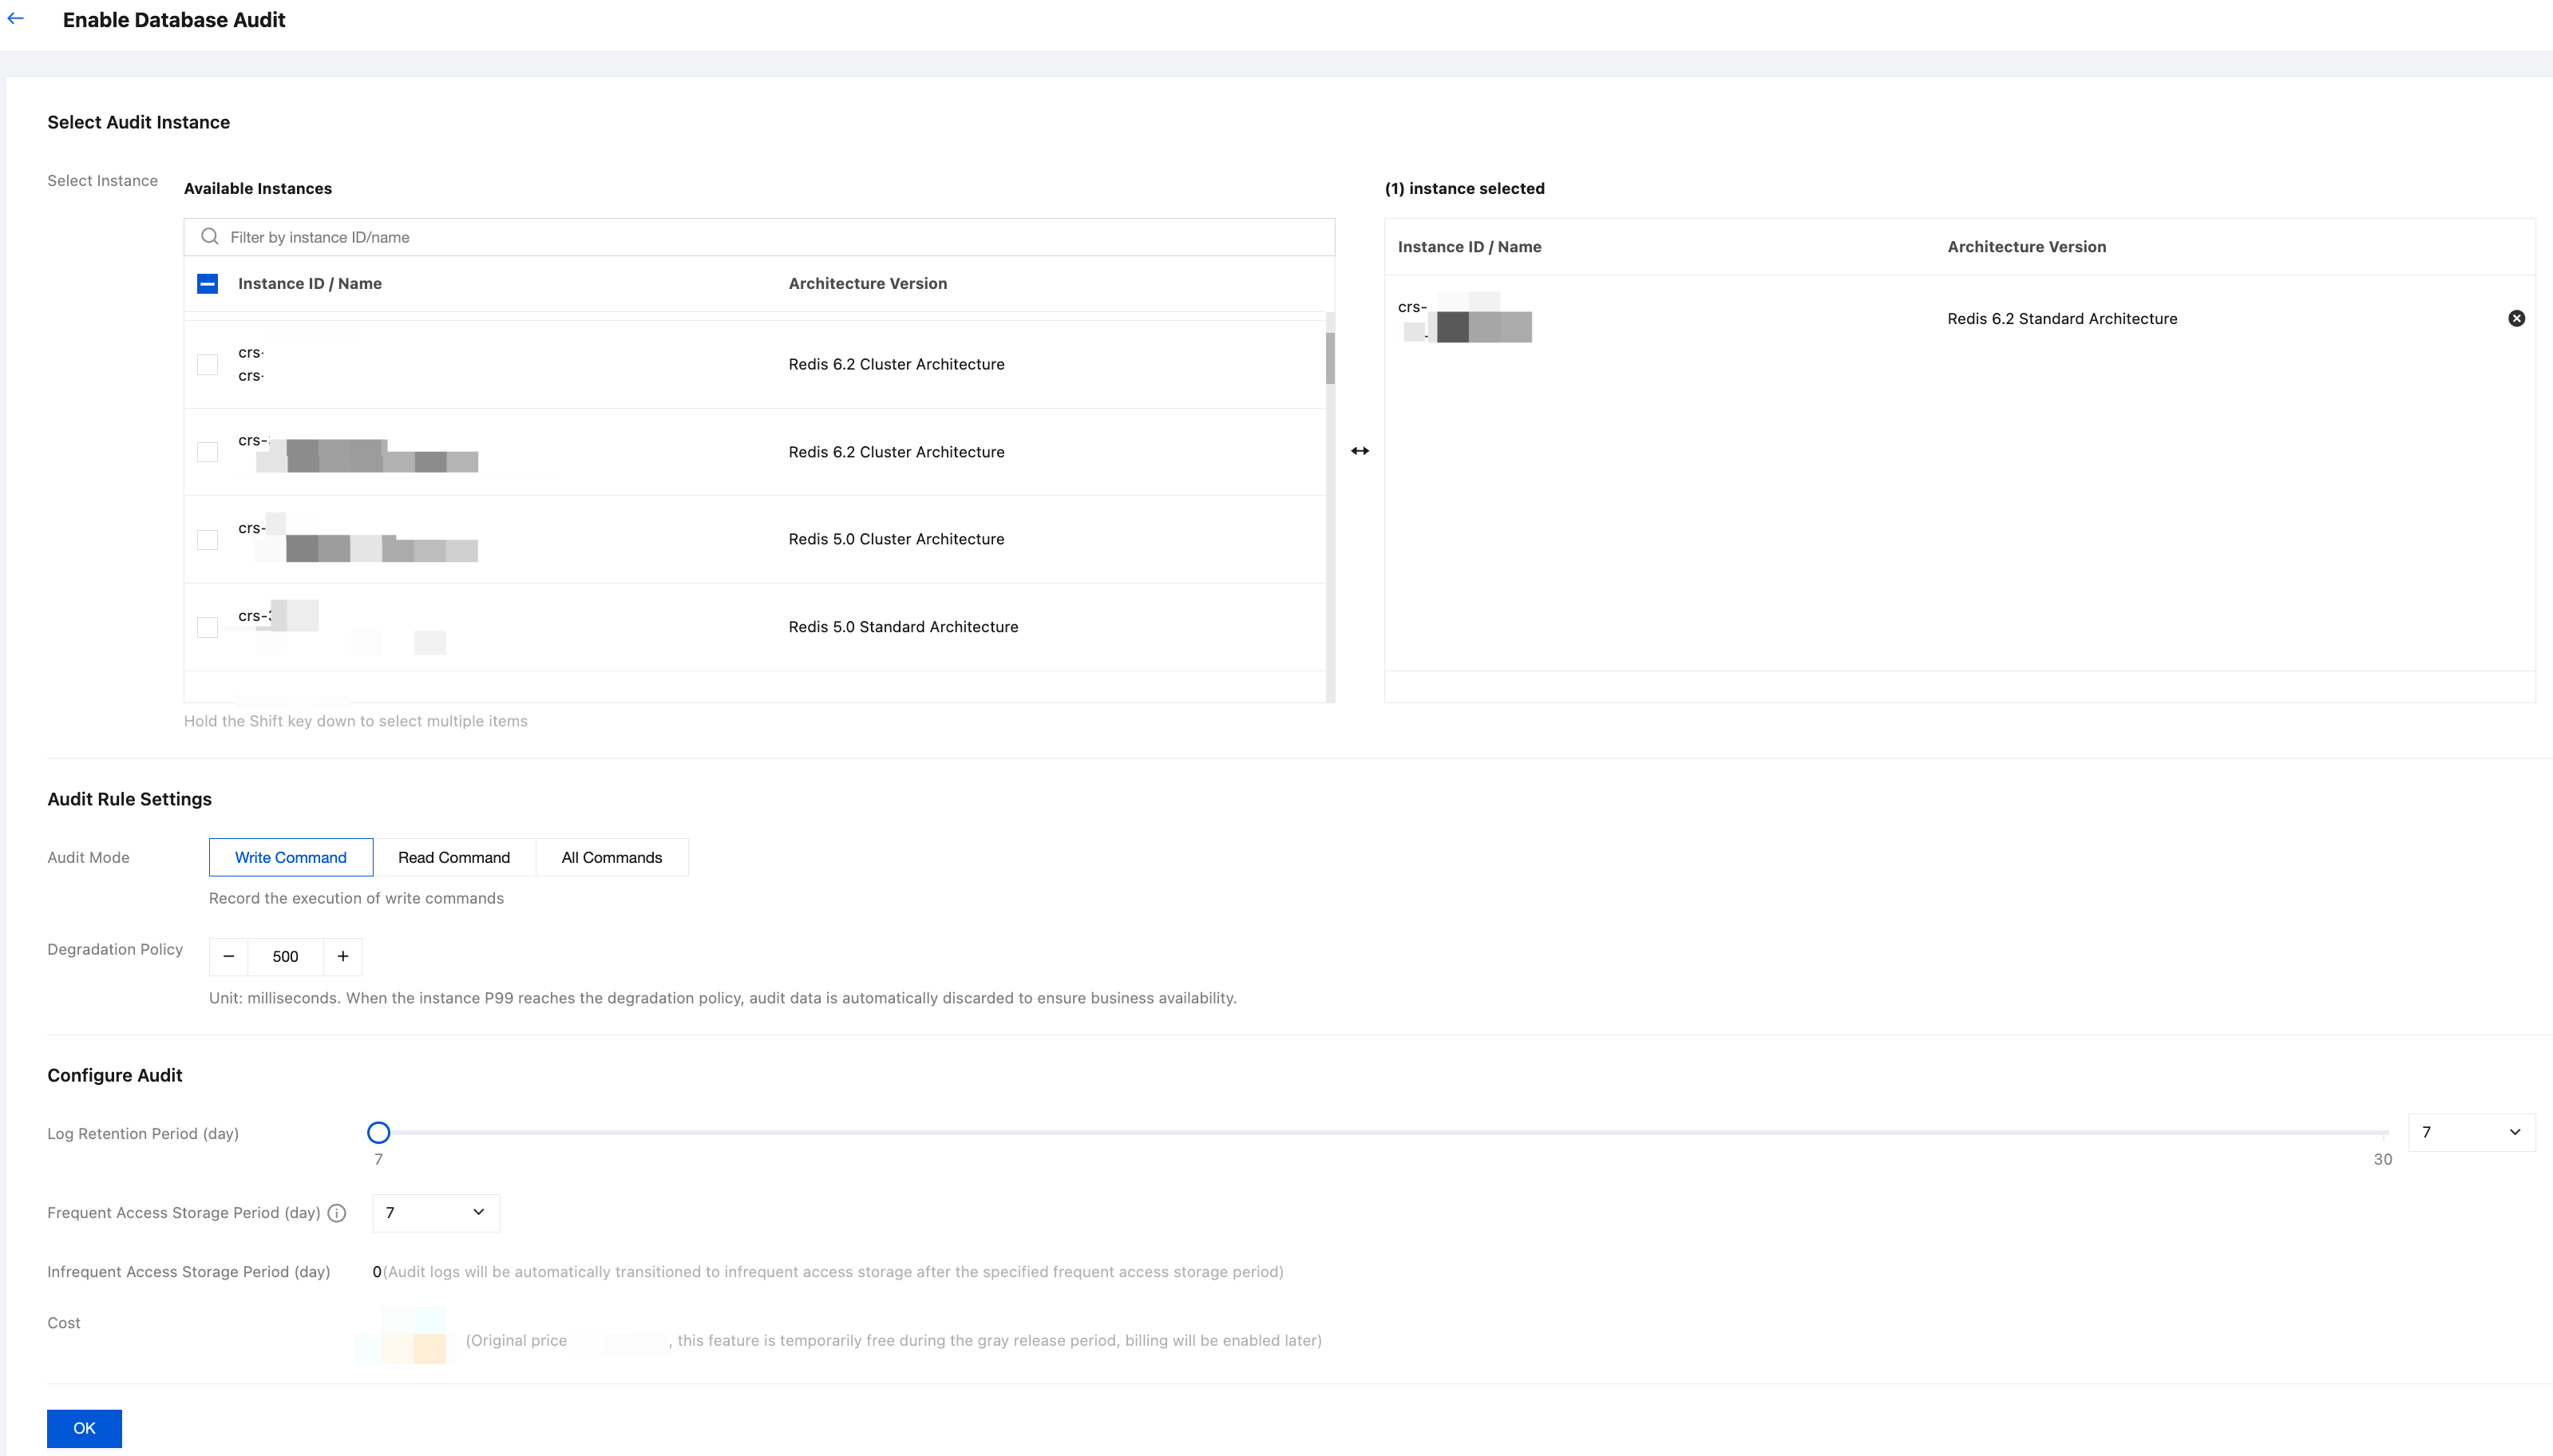
設定項目 | 設定パラメータ | パラメータ説明 |
インスタンスの選択 | - | データベース監査を実施するインスタンスを再度選択してください。 |
監査ルール設定 | 監査タイプ | 書き込みコマンド(デフォルト):データ変更系コマンドであり、文字列、ハッシュ、リスト、セット、ソート済みセットなど、すべてのデータ構造の書き込み操作を網羅します。 読み取りコマンド:データ照会系コマンドであり、すべてのデータ構造の読み取り操作とメタデータ照会操作を網羅します。 すべてのコマンド:すべてのコマンドの実行状況を監査します。 |
| デグレードポリシー | データベース監査のデグレードをトリガーするP99レイテンシーのしきい値を設定します。 説明: Database Auditは実行中に一定のシステムリソースを消費します。デグレードポリシーを有効にすると、システムはデータベースのP99レイテンシをリアルタイムで監視します。レイテンシが設定したしきい値を超えた場合(システム負荷が高すぎる場合など)、システムは自動的に自己保護メカニズムを起動し、監査ログデータの収集を一時停止して新しいデータを破棄することで、システムリソースを解放し、コアビジネスの通常の読み書きリクエストを優先的に保護します。データベースの負荷が低下し、レイテンシが正常に戻ると、監査データの収集は自動的に再開され、プロセス全体で手動介入は不要です。 デフォルトしきい値:500ms。 設定可能範囲:300~1000ms。 |
監査サービス設定 | ログ保持期間 | 範囲:7~30日。 デフォルト値:7日間。 推奨事項:コンプライアンス要件とコスト予算に基づいて適切な期間を選択してください。 |
| 高頻度ストレージ保持期間 | 高頻度ストレージは高性能メディアを採用しており、クエリ速度が速く、近期に頻繁な検索が必要な監査ログに適しています。現在は7日間の選択のみをサポートしています。 |
| 低頻度ストレージ保持期間 | データの保存期間が「高頻度ストレージ保持期間」を超えると、自動的に低頻度ストレージへ移行します。 |
7. 設定情報を確認し、確定をクリックして、監査有効化リクエストを送信します。システムは非同期ワークフローを作成し、監査機能を設定します。監査インスタンスページには、監査が有効になっているすべてのインスタンスが表示されます。
関連するAPI
よくあるご質問
Q1:有効化した後、監査設定は変更できますか。
Q2:一括操作に何か制限はありますか。
一括での監査の有効化/無効化では、一度に複数のインスタンスを選択できます。数量に制限はありません。
監査ルールを一括で変更する場合、すべてのインスタンスに同じ設定が適用されます。異なる設定が必要な場合は、それぞれ個別に変更してください。
1回のバッチ操作におけるインスタンス数は50以下にすることを推奨します。操作のタイムアウトを回避してください。
Q3:デグレードポリシーのしきい値はどのように設定しますか。
デグレードポリシー(P99レイテンシ)のデフォルト値は500ミリ秒で、300~1000ミリ秒の範囲で柔軟に調整できます。インスタンスのレイテンシがこのしきい値に達した場合、システムは業務の可用性を確保するために監査収集を自動的に一時停止します。実際の業務シナリオに応じて設定することを推奨します:
遅延に敏感な業務(タイムセールやリアルタイム取引など):しきい値を低く設定することを推奨します(例:300ミリ秒)。突発的なトラフィックが発生した場合、システムはより早く監査オーバーヘッドを解放し、コア業務の迅速な応答を全力で確保します。
通常業務:デフォルトの500ミリ秒のままで十分です。日常的な負荷の下で「業務パフォーマンス」と「セキュリティ監査」の要件を両立できます。
強コンプライアンス/高遅延許容業務:お客様の業務において安全な操作の記録に対する要件が非常に高く、かつ一定のアクセス遅延を許容できる場合は、しきい値を適宜高く設定できます(例:800~1000ミリ秒)。これにより、監査ログの完全性を最大限に確保できます。
Q4:「デグレードポリシー」がトリガーされてログ収集が一時停止した後、監査を手動で再度有効にする必要がありますか。
回答:完全に必要ありません。デグレードポリシーは全自動の自己保護メカニズムです。インスタンスのP99レイテンシが設定したしきい値(例:500ms)を超えると、システムはコア業務を保護するために収集を一時停止します。業務のピーク期間が過ぎ、データベースの負荷が低下してレイテンシがしきい値を下回ると、システムは監査ログの収集を自動的に再開します。プロセス全体において手動介入は一切不要です。
フィードバック