ワンクリック接続確認ツール
ダウンロード
フォーカスモード
フォントサイズ
Tencent Cloud 分散型キャッシュデータベースインスタンスへの接続に失敗した場合は、ワンクリック接続チェックツールを優先的に使用して原因を特定することをお勧めします。この記事では、接続チェックツールを使用して接続失敗の可能性のある原因と対処方法を特定する方法について説明します。
イントラネット接続に失敗した場合は、まずイントラネットワンクリック接続チェックを参照して迅速に異常を特定してください。それでも解決できない場合は、イントラネット接続不可の特定ガイドを参照して、接続できない原因をさらに分析してください。
外部ネットワーク接続に失敗した場合は、外部ネットワークワンクリック接続チェックを参照してください。
イントラネットワンクリック接続確認
イントラネットワンクリック接続チェックでは、以下の項目をチェックします:
Tencent Cloud 分散型キャッシュデータベースとCVMのインスタンス状態が正常かどうかを確認します。
CVMとTencent Cloud 分散型キャッシュデータベースが同じVPCに属しているかどうかを確認します。
Tencent Cloud 分散型キャッシュデータベースセキュリティグループのインバウンドルールでCVMのIPアドレスが許可されているかどうか、またCVMのセキュリティグループのアウトバウンドルールでTencent Cloud 分散型キャッシュデータベースプライベートIPアドレスが許可されているかどうかを確認します。
説明:
ベーシックネットワーク内のCVMにバインドされているセキュリティグループでは、NoSQLデータベース(Redis、Memcached)から(またはへの)データパケットをフィルタリングできません。ワンクリック接続チェックでベーシックネットワークセキュリティグループの設定を確認し、チェック結果に異常が見つかった場合は、さらに手動で確認を行ってください。
操作手順
1. Distributed Cacheコンソールにログインします。
2. 調査対象のインスタンスを選択し、インスタンスIDをクリックして、インスタンス詳細ページに移動します。
3. インスタンス詳細ページで、接続チェック > イントラネットチェックページに切り替えます。
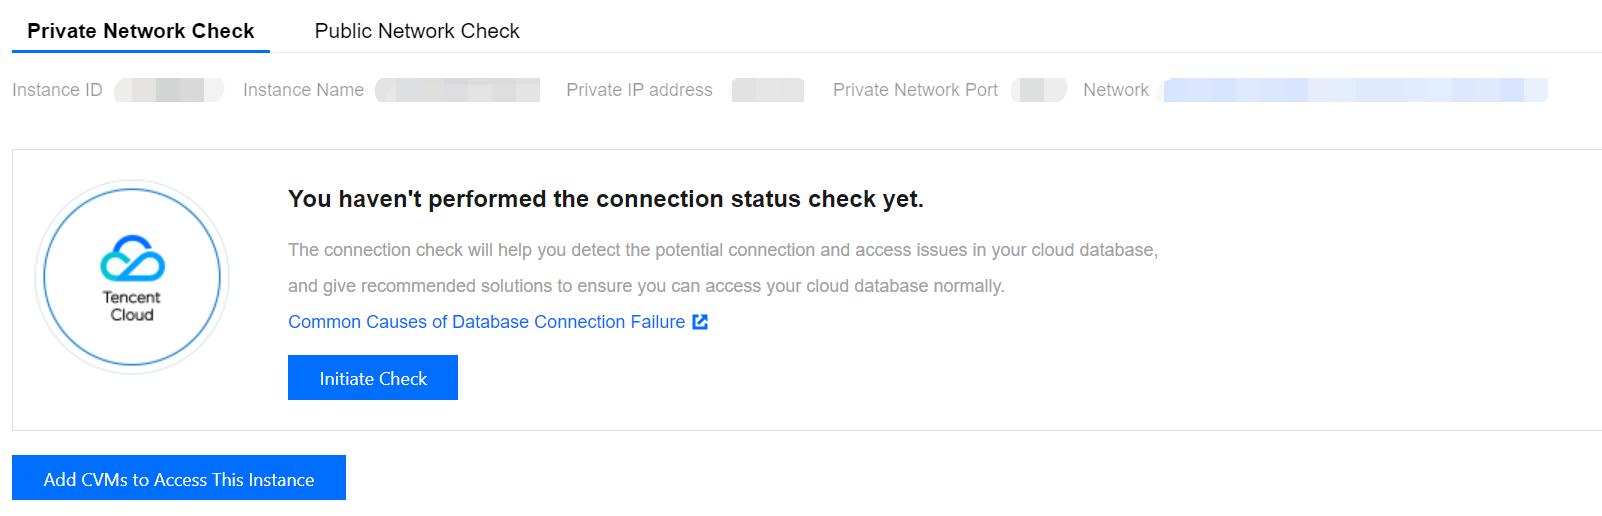
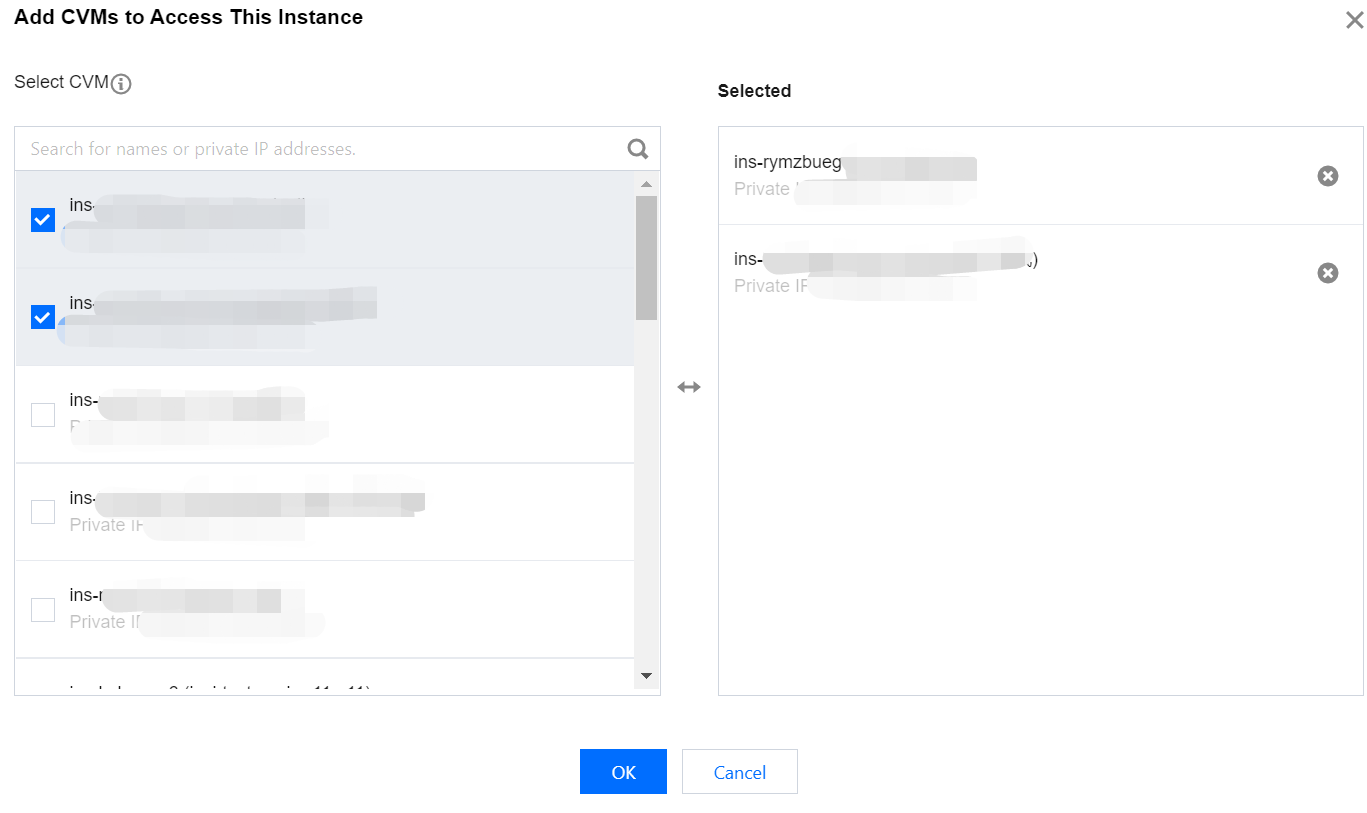
4. このインスタンスにアクセスするCVMを追加をクリックすると、下の小さなウィンドウに、このインスタンスと同じリージョンにあるすべてのCVMが自動的に表示されます。このRedisインスタンスにアクセスするCVMを選択して追加し、OKをクリックします。
説明:
デフォルトでは同一リージョンのCVMのみが提供されます。異なるリージョンのCVMは設定チェックをサポートしていません。
5. チェック開始をクリックし、チェックタスクの完了を待つと、チェックレポートが生成されます。下図に示すとおりです。
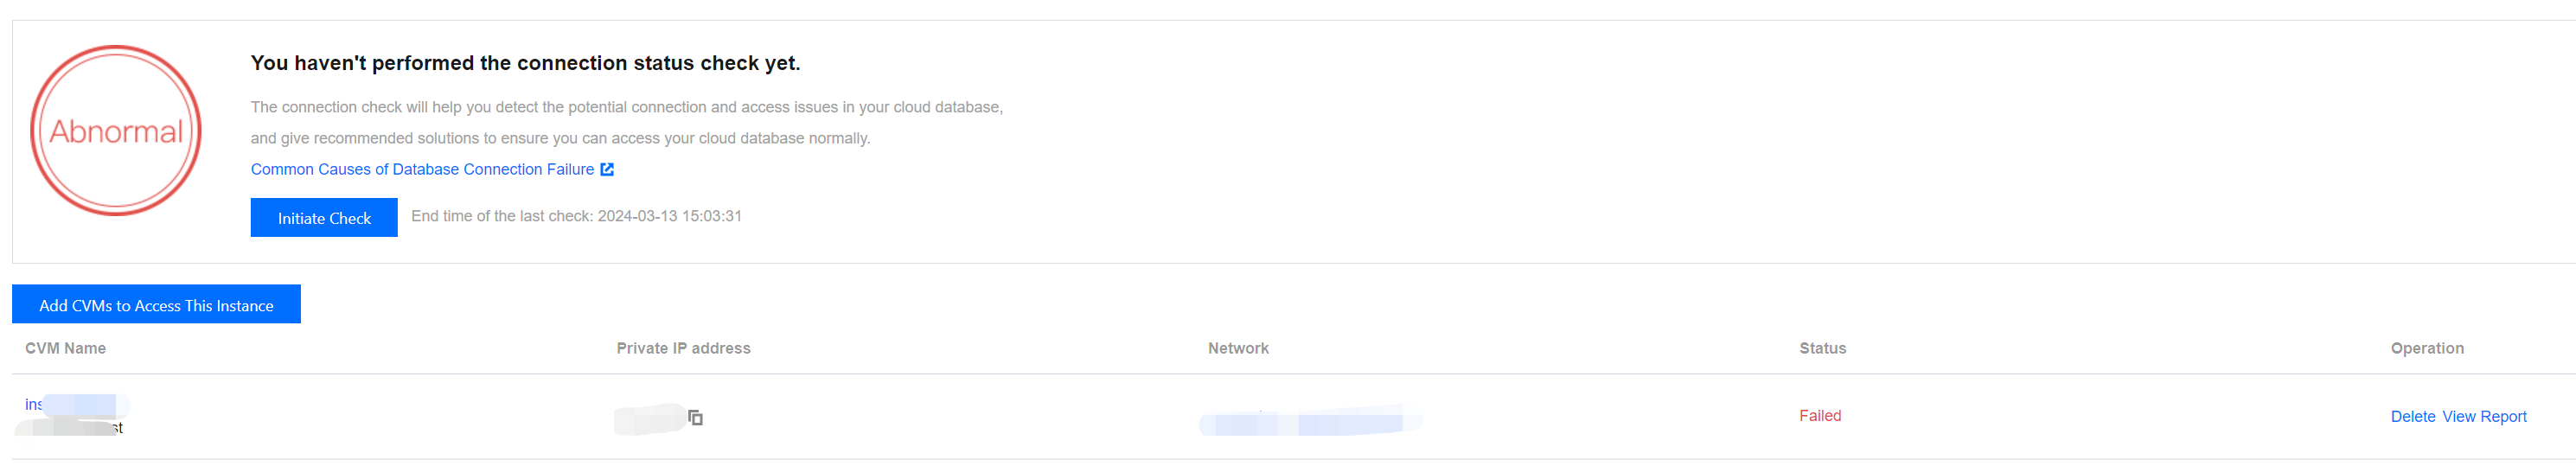
6. 操作列でレポートを表示をクリックし、チェックレポートに基づいて異常項目の問題を特定します。処理の提案に従って調整してから、Tencent Cloud 分散型キャッシュデータベースに再接続します。
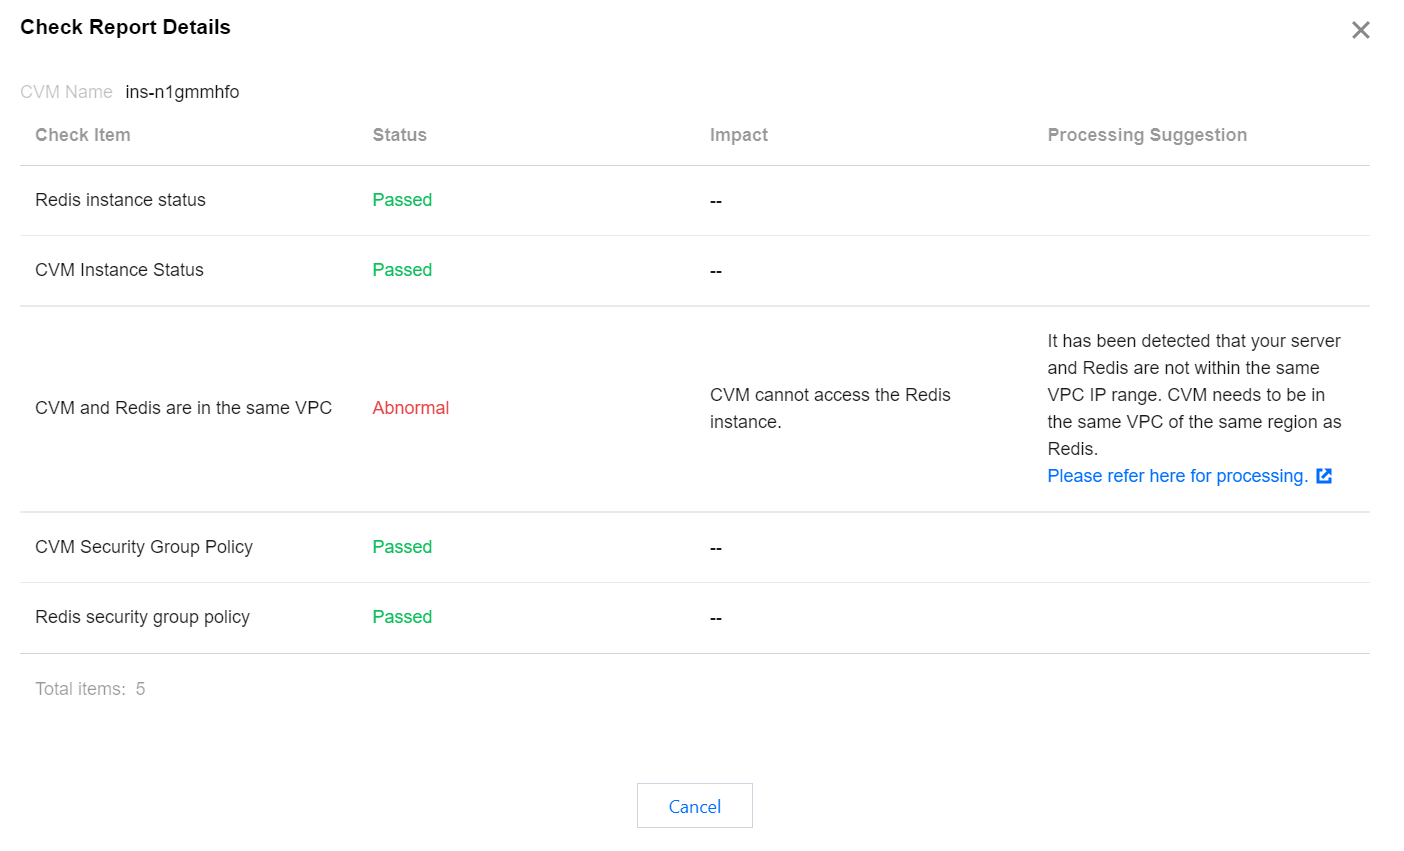
異常分析と対処措置
チェック項目 | 状態 | 影響 | 対処方法 | 解決策 |
Redisインスタンスの状態 | 異常 | インスタンスにアクセスできません。 | 隔離中: インスタンスが隔離されていることを検出しました。このインスタンスを引き続き使用する必要がある場合は、回収ステーションから隔離済みインスタンスを復元してください。 | |
CVMインスタンス状態 | 異常 | CVMインスタンスにアクセスできません。 | 隔離中:
お客様のCVMインスタンスが隔離されていることを検知しました。このCVMインスタンスを引き続き使用する必要がある場合は、CVMのリサイクルフォルダに移動してインスタンスを復旧してください。 シャットダウン:
お客様のCVMインスタンスがシャットダウンされていることを検知しました。このCVMインスタンスを引き続き使用する必要がある場合は、CVMコンソールに移動してこのCVMインスタンスを起動してください。 | 隔離中:
具体的な操作については、インスタンスの復旧を参照してください。 シャットダウン:
具体的な操作については、インスタンスの起動を参照してください。 |
CVMとRedisが同じVPCに属しているかどうか | 異常 | CVM から Redis インスタンスにアクセスできません。 | お客様のサーバーとRedisインスタンスが同じVPCネットワークセグメントに存在しないことを検出しました。CVMインスタンスはRedisインスタンスと同じリージョンの同じVPC内に配置する必要があります。 | Tencent Cloud 分散型キャッシュデータベースのネットワーク情報を変更するには、VPCの変更を参照してください。 CVMのネットワーク情報を変更するには、VPCの切り替えを参照してください。 |
Redisセキュリティグループポリシー | 異常 | CVM から Redis インスタンスにアクセスできません。 | お客様のRedisにバインドされているセキュリティグループのインバウンドルールで、CVMのプライベートIPアドレスとポートへのアクセスが許可されていないことを検出しました。 | 1. CVMのコンソールにログインし、インスタンスリストのプライマリIPv4アドレス列で、Redisに接続するCVMのプライベートIPアドレスを確認します。具体的な操作については、CVMインスタンス情報の表示を参照してください。 2. Distributed Cacheコンソールのセキュリティグループタブのルールプレビューエリアで、インバウンドルールを確認してください。具体的な操作については、データベースインスタンスへのセキュリティグループ設定を参照してください。 |
CVMセキュリティグループポリシー | 異常 | CVM から Redis インスタンスにアクセスできません。 | お客様のCVMにバインドされているセキュリティグループのアウトバウンドルールで、RedisのプライベートIPアドレスとポートへのアクセスが許可されていないことを検出しました。 | 1. CVMのコンソールにログインし、セキュリティグループ管理ページで、セキュリティグループのアウトバウンドルールを確認します。具体的な操作については、セキュリティグループルールの表示を参照してください。 2. セキュリティグループのアウトバウンドルールを変更し、RedisのプライベートIPとポートを解放します。具体的な操作については、セキュリティグループルールの変更を参照してください。 |
外部ネットワークワンクリック接続確認
外部ネットワークワンクリック接続チェックツールは、以下の項目をチェックします:
Tencent Cloud 分散型キャッシュデータベースインスタンスの状態が正常かどうかを確認します。
インスタンスでパブリックネットワークアクセス機能が有効になっているかどうかを確認します。
Tencent Cloud 分散型キャッシュデータベースセキュリティグループがパブリックネットワークアドレスとポートを解放しているかどうかを確認します。
操作手順
1. Distributed Cacheコンソールにログインします。
2. 調査対象のインスタンスを選択し、インスタンスIDをクリックして、インスタンス詳細ページに移動します。
3. インスタンス詳細ページで、接続チェック > パブリックネットワークチェックページに切り替えます。
4. このインスタンスにアクセスするパブリックネットワークサーバーを追加をクリックし、パブリックネットワークサーバーアドレスの入力ボックスに、プロンプトの指示に従ってチェック対象のパブリックネットワークサーバーアドレスを入力し、確定をクリックします。
説明:
パブリックネットワークサーバー追加のフォーマット要件は以下のとおりです:
1. IP形式:xx.xx.xx.xx。その他の場合は形式エラーが表示されます。
2. 複数のIPアドレスの区切り文字要件:改行、英語のカンマ、セミコロン、またはスペースを使用して区切ってください。
3. 数量制限:毎回のチェックで最大20個のパブリックネットワークサーバーアドレスを追加できます。
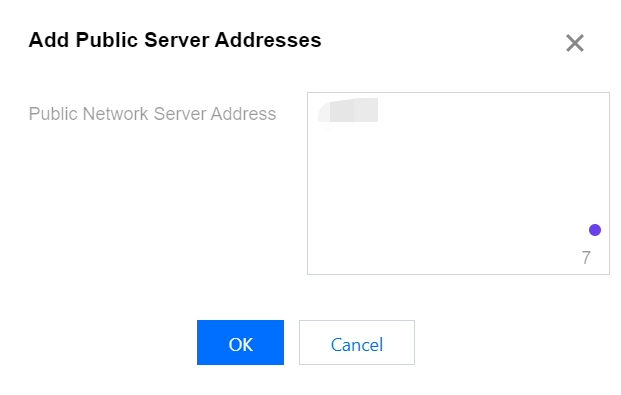
5. チェック開始をクリックし、チェックタスクの完了を待つと、チェックレポートが生成されます。
6. 操作列でレポートを表示をクリックし、チェックレポートに基づいて問題を特定します。処理の提案に従って調整してから、Redisに再接続します。
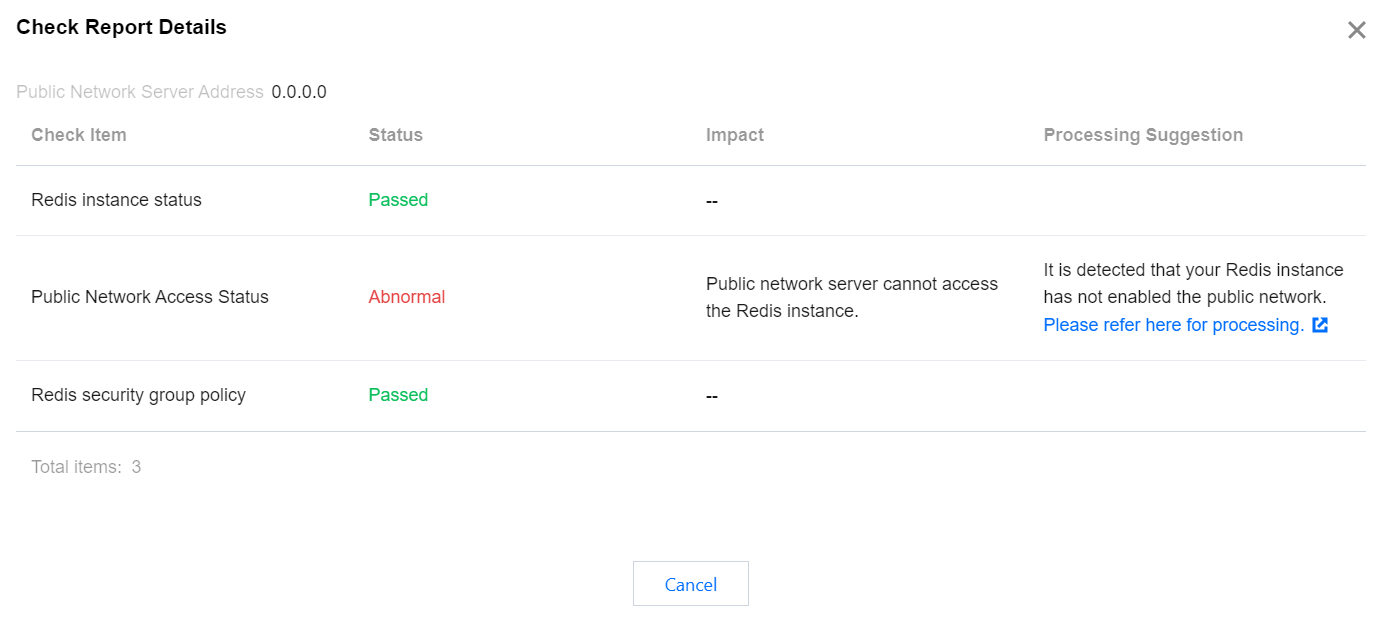
異常分析と対処措置
チェック項目 | 状態 | 影響 | 対処方法 | 解決策 |
Redisインスタンスの状態 | 異常 | Redisインスタンスにアクセスできません。 | 隔離中:お客様のRedisインスタンスが隔離されていることを検出しました。このRedisインスタンスを引き続き使用する必要がある場合は、Redis回収ステーションから隔離済みインスタンスを復元してください。 | |
外部ネットワークアクセス有効化状態 | 異常 |
外部サーバーからRedisインスタンスにアクセスできません。
| 説明: 現在、成都、北京、上海、広州リージョンのみがパブリックネットワークアドレスの設定をサポートしています。 | |
Redisセキュリティグループポリシー | 異常 | 外部サーバーからRedisインスタンスにアクセスできません。 |
お客様のRedisインスタンスにバインドされているセキュリティグループのインバウンドルールで、1.1.1.1およびTCPプロトコル6379ポートへのアクセスが許可されていないことを検出しました。意図的な設定でない場合、外部ネットワークサーバーからRedisインスタンスへ正常にアクセスできなくなる可能性があります。 | 説明: 外部ネットワークアクセスを有効にすると、セキュリティグループのネットワークアクセスポリシーによる制御を受けます。セキュリティグループのインバウンドルールでデータベースにアクセスするソース情報を設定し、プロトコルポートを開放してください(プライベートネットワークポートとパブリックネットワークポートの両方を開放する必要があります。プライベートネットワークポートのデフォルトは6379です)。 |
フィードバック