存储加密
下载
聚焦模式
字号
操作场景
云数据库 MongoDB 提供存储加密的功能(也称为透明数据加密 TDE - Transparent Data Encryption,或者静态数据加密),在数据写入磁盘前进行加密,从磁盘读入内存时自动进行解密,由数据库管理系统来实现,满足数据加密的合规性要求。
重要说明
说明项 | 具体说明 |
支持版本 | MongoDB 4.4、5.0、6.0、7.0。 |
功能与限制 | 加密算法:采用 AEGIS-256 加密算法 进行存储加密。 不可逆性:存储加密功能开通后无法关闭,且不支持修改所使用的密钥。 备份方式限制:开通前,自动备份方式不能设置为物理备份。开通后,无法修改自动备份方式为物理备份,并且无法执行手动物理备份。 |
依赖服务 | 开启存储加密功能前,请确保已配置以下两项依赖服务: 作用:为云数据库 MongoDB 提供密钥管理和加密服务支持。 开通方式:您可提前登录 KMS 控制台 开通,也可在开通存储加密流程中根据引导一键开通。 KMS 访问授权 所需角色:MongoDB_QCSLinkedRoleInKMS。 作用:授予云数据库 MongoDB 在您账号下访问 KMS、创建及管理密钥的权限。 授权方式:通常在开通存储加密过程中,根据页面引导即可完成授权。 |
影响说明 | 开启存储加密功能前,请务必关注以下影响: 密钥与授权依赖 若撤销 KMS 对 MongoDB 的服务授权,重启数据库实例将导致数据库不可用。 若加密密钥被禁用或删除,所有加密数据将无法访问。请务必确保密钥持续可用。 加密范围与性能 开启存储加密后,已存在的库表将保持非加密状态,仅对新创建的数据进行加密。如需对已有库表进行加密,建议您新建一个加密实例,并将数据迁移至新实例。 开启存储加密后,会影响数据库的读写访问性能。请结合业务对性能的实际需求,谨慎评估后选择开启。 |
计费说明 | 存储加密功能不会额外收费,但密钥管理服务 KMS 有可能产生额外费用,请参考 计费概述。 当账号处于欠费状态时,无法从 KMS 获取密钥,可能导致迁移、升级等任务无法正常进行,请参见 欠费说明。 |
操作步骤
1. 登录 MongoDB 控制台。
2. 在左侧导航栏 MongoDB 的下拉列表中,选择副本集实例或者分片实例。副本集实例与分片实例操作类似。
3. 在右侧实例列表页面上方,选择地域。
4. 在实例列表中,找到目标实例。您可以通过实例列表右上角的搜索框,输入实例 ID、实例名称、内网 IP 或标签键来查找目标实例。
5. 在目标实例的实例 ID / 名称列,单击实例 ID,进入实例详情页面。
6. 切换到数据安全页面,选择存储加密页签,在存储加密设置下面的加密状态,单击点击开通。

7. 在设置数据加密的窗口,开通 KMS 服务和授予 KMS 管理密钥权限,在选择密钥选项中选择密钥的生成方式。
使用腾讯云自动生成密钥:由腾讯云自动生成密钥。
使用已有自定义密钥:选择已在 KMS 密钥管理页面创建的密钥,在下方下拉框中分别选择实例所在地域与密钥的名称。
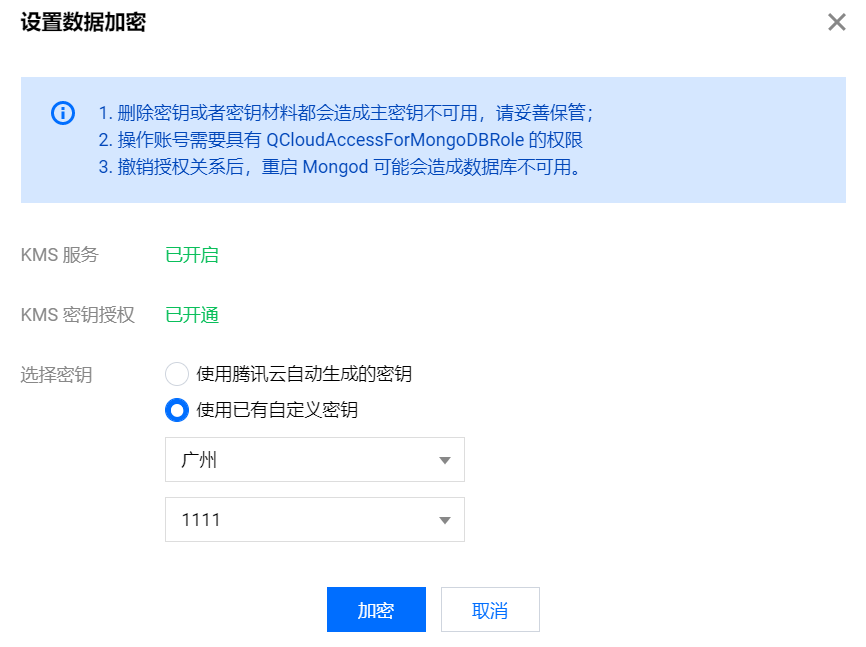
8. 单击加密,完成配置。在左侧导航栏单击任务管理,等待任务执行完成。

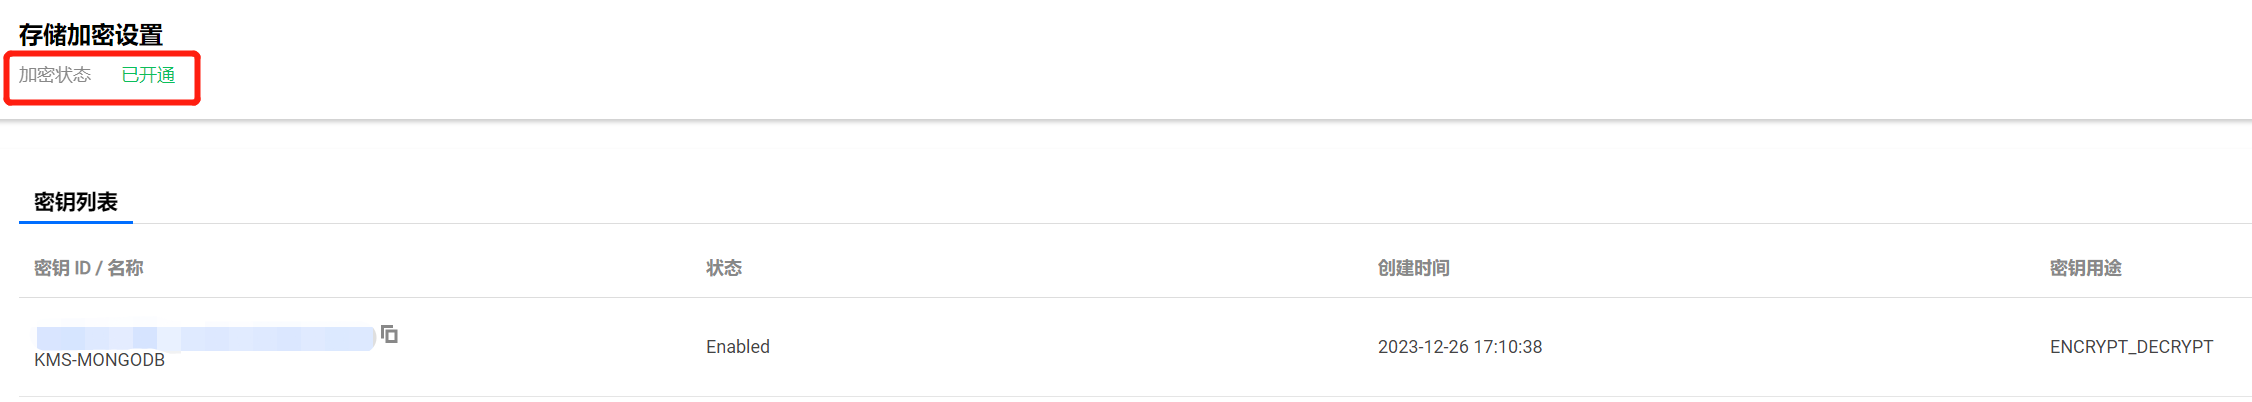
9. 切换到存储加密页面,可看到加密状态更新为已开通,并在密钥列表中,可看到已创建的密钥。
相关 API
接口名称 | 功能描述 |
开启云数据库 MongoDB 的透明加密能力。 | |
获取实例透明加密的开启状态 |
文档反馈