NAT 边界防火墙
下载
聚焦模式
字号
NAT 边界防火墙出去的数据会不会经过两遍防火墙?
如果在互联网边界开关处开启了 NAT 防火墙的公网 IP,出向流量会先经过 NAT 防火墙,再经过互联网边界防火墙。
NAT 边界防火墙的新增模式和接入模式有什么区别?
新增模式:若当前地域没有 NAT 网关,新增模式可以通过 NAT 边界防火墙内置的 NAT 功能,实现指定实例通过防火墙访问互联网。
接入模式:若当前地域已有 NAT 网关,或者希望公网对外的出口 IP 保持不变,接入模式可以将 NAT 边界防火墙平滑接入到 NAT 网关与 CVM 实例之间。
使用 NAT 边界防火墙可以替代原来的 NAT 网关吗?
NAT 防火墙可以替代原来的 NAT 网关。
NAT 边界防火墙可以只对某个子网启用吗?
一个防火墙开关对应一个子网,可以选择同时开启当前子网关联的路由表的全部子网的防火墙,也可以只针对当前子网开启防火墙。
NAT 边界防火墙开关上绑定 EIP,网络是否会闪断?
绑定不会造成闪断。
NAT 边界防火墙开关开启或关闭某个 VPC 时该网络是否会闪断?
开启:由于路由更改,会出现1~2秒的网络闪断。若用户仅选择开启某个子网,系统会自动为当前子网创建新的路由表,复制现有的全部路由策略,在新路由表中增加一条下一跳指向 NAT 边界防火墙的路由策略,并关闭原访问公网的路由策略,因此该子网的互联网流量,将会经过 NAT 边界防火墙。
关闭:由于路由更改,会出现1~2秒的网络闪断。若用户仅选择关闭某个子网,系统会自动为当前子网创建新的路由表,复制现有的全部路由策略,并关闭下一跳指向 NAT 边界防火墙的路由策略,该子网将会断开与互联网的连接。
NAT 边界防火墙开关配置端口转发(DNAT)是否支持配置连续端口?
端口转发不支持在同一规则下同时配置多个端口,每个 DNAT 端口需要使用一条规则。
NAT 边界防火墙可以配置 SNAT 吗?如何配置?
1. 登录 云防火墙控制台,单击防火墙开关 > NAT 边界开关,进入 NAT 边界开关页面。
2. 在 NAT 边界开关页面右侧操作栏中,单击实例配置 > 出口绑定 > 新建规则。
3. 选择相应的子网或私有网络使用的外部 IP,单击确定即可。
如何确认子网都开了防火墙?
1. 登录 云防火墙控制台,单击防火墙开关 > NAT 边界开关,进入 NAT 边界开关页面。
2. 在 NAT 边界开关菜单,单击防火墙开关页签,查看所有已开启和未开启的子网信息。
NAT 边界防火墙开关里实例配置的域名解析开关开启后,需要重启服务器吗?不操作会生效吗?
不需要重启服务器。重启服务器只是让配置更快生效,其生效时间与在私有网络控制台上配置 DNS 相同。可使用以下命令刷新网络配置:
Linux:可执行 dhclient
Windows:ipconfig /flushdns
NAT 边界防火墙开关自动同步资产的周期是多长?
10分钟。
NAT 边界防火墙限速最多可以配置多少条规则?
100 条。
NAT 边界防火墙接入模式下可以同时接多少个 NAT 网关?
默认可以同时接入 5 个,如超过建议使用新的 NAT 边界防火墙实例来接入。
NAT 边界防火墙子网开关被关闭是什么原因?
1. 默认设置因素:NAT 防火墙开关在初始配置时,默认处于关闭状态,需要手动开启。
2. 私有网络及路由表关联因素:在私有网络环境下,当路由表中的云防火墙高可用 VIP 开关处于特定状态(如流量过载、维护或升级状态等)时,可能会触发系统逻辑,致使 NAT 防火墙开关被关闭。
NAT 边界防火墙的子网开关无法开启是什么原因?
NAT 边界防火墙如何更换 VPC?
在 NAT 防火墙实例页面,选择需更改的防火墙,单击更多,选择接入配置,即可重新选择接入的 VPC。
NAT 边界防火墙可以绑定多少个 VPC?
600M以下 NAT 防火墙实例:新增模式最多支持8个 VPC,接入模式最多支持4个 NAT 网关。
600M及以上 NAT 防火墙实例: 新增模式最多支持10个 VPC,接入模式 最多支持5个 NAT 网关。
开启 NAT 边界防火墙后,分配的弹性 IP 为什么不支持访问?
新分配的 EIP 需要绑定才可以被访问。
NAT 边界防火墙实例个数是否有个数限制?
NAT 防火墙的实例个数有限制。受版本通用配额限制,高级版、企业版、旗舰版分别为 1 个、2 个、3 个。
将某个子网从 NAT 边界防火墙(新增模式)切换到 NAT 网关,是否能在不影响网络的前提下实现?
1. 为各 VPC 购买 NAT 网关。
2. 修改路由表,将下一跳指向 NAT 网关。
3. 关闭防火墙功能并销毁防火墙实例。
以上操作确保内网资源能够访问外网,由于用户的部分应用需要对出口 IP 进行白名单操作,最好联系相关人员将 NAT 网关的 EIP 添加到白名单中;否则,可能导致部分应用无法访问。
如何在 NAT 边界防火墙阻断后核实数据?
在 NAT 边界防火墙的状态监控、连接数、会话视角处,执行“阻断操作”后刷新界面,如果原有数据仍然存在,可进行如下操作:
1. 执行“阻断操作”后,该界面的状态不会立即更新,这是正常现象,因此不建议连续执行此操作。
2. 可以通过查看企业安全组来确认规则是否已下发。当企业安全组的自动下发开关处于打开状态时,规则会自动下发;否则需要手动下发。
NAT 边界防火墙的入向黑名单/白名单能力,与串行模式一致还是与旁路模式一致?
能力一致,封禁的最大上限也一致。
如何统计 NAT 边界防火墙和 VPC 边界防火墙实例中的规则数量?
下发规则数 = 源地址个数 × 目的地址个数 × 端口个数 × 协议个数。
访问源和目的地址个数:IP/IP 段、资产类型都计为 1 个。资产分组、资产标签和模板则按拆分后的地址数量计算。
目的端口个数:按英文逗号分隔计算,若无英文逗号则计为 1 个。
协议个数:四层 ANY 计为 3 个,七层 ANY 计为 6 个。HTTP/HTTPS 或 SMTP/SMTPS 计为 2 个,单个协议计为 1 个。
NAT 网关上添加的 DNAT 规则会自动同步到 NAT 边界防火墙吗?
NAT 边界防火墙实例创建前,在 NAT 网关上添加的规则,会在开启防火墙开关后自动同步至防火墙。但创建防火墙后在 NAT 网关上添加的规则,同步到防火墙后不会生效,需要用户在云防火墙控制台上手动添加。
在关闭或销毁 NAT 边界防火墙后,DNAT 规则会自动同步到 NAT 网关吗?
当 NAT 防火墙被销毁后,用户在云防火墙控制台上添加的 DNAT 规则会被同步到 NAT 网关;如果该 NAT 网关再次连接到 NAT 防火墙,之前在防火墙上创建的 DNAT 规则不会自动同步回 NAT 防火墙。
NAT 边界防火墙/VPC 防火墙引擎更新是否会通知用户?
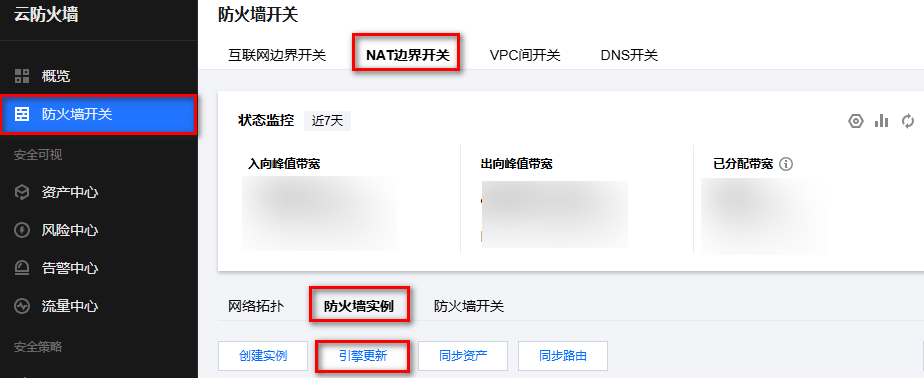
如果引擎有更新,控制台会弹出提示窗口,且每个引擎版本只会提示一次。
NAT 边界防火墙带宽超量后会有什么影响?
带宽超量后会限流,可能造成网络延迟增大,连接访问超时后还可能出现丢包,建议及时扩容带宽。
假如 VPC1、VPC2、VPC3 都独占 IP,且所有 IP 都已用完,剩下未绑定的 VPC 会使用哪个 IP?
若当前只剩下一个未被独占的 IP,则无法使用独占 IP 功能,该 IP 不允许勾选独占。
NAT 边界防火墙最后配置了一条全阻断规则前面没有放通规则,curl 以及 ping 测试正常拦截,为什么 telnet 测试可以通?
如果访问控制规则中配置了七层规则,流量会被放通。因为需要检测七层规则,所有流量都要先放行 TCP 三次握手,所以这里 telnet 能通。
文档反馈